Comment acheter une serrure de placard connectée en 2026 : guide IoT, cloud et serrure intelligente
Guide complet pour acheter des systèmes de serrures de placard connectées pour les bureaux, le commerce et la santé. Comparez les serrures WiFi, Bluetooth et cloud avec sélection de fournisseurs, tarifs et planification d'intégration.
Les serrures de placard connectées — des dispositifs de verrouillage connectés, gérés via le cloud et intégrés par API, qui transforment l'accès aux placards en un système programmable, contrôlable à distance et générateur de données — représentent le segment à la croissance la plus rapide du marché de la sécurité des placards, avec une adoption mondiale en hausse de 22 % par an, alors que les organisations modernisent leurs infrastructures de sécurité physique pour s'aligner sur la numérisation de leurs opérations. La décision d'acheter des systèmes de serrures de placard connectées diffère fondamentalement de l'achat de serrures mécaniques ou électroniques autonomes : elle implique de sélectionner non seulement un dispositif de verrouillage physique, mais aussi une plateforme IoT, un écosystème de gestion cloud et une architecture d'intégration API qui interagiront avec les logiciels de gestion des identités, de surveillance de la sécurité et de gestion des installations de l'organisation pendant 5 à 10 ans. Les organisations qui abordent la décision d'acheter des systèmes de serrures de placard connectées en se concentrant uniquement sur les spécifications matérielles de la serrure — tout en sous-pondérant les capacités de la plateforme, la qualité de la conception de l'API, l'architecture de sécurité et la stabilité du fournisseur — rencontrent inévitablement des frictions d'intégration, des limitations de plateforme et un verrouillage propriétaire qui érodent les avantages opérationnels que la serrure connectée était censée apporter. Ce guide d'achat complet couvre toutes les dimensions de la décision d'acheter des systèmes de serrures de placard connectées — de la sélection du protocole de connectivité IoT et de l'évaluation de la plateforme cloud à l'évaluation de l'API, l'examen de la sécurité, la sélection du fournisseur, la négociation des prix et la planification du déploiement — en fournissant le cadre structuré dont les architectes informatiques, les gestionnaires d'installations et les spécialistes des achats ont besoin pour prendre des décisions d'achat éclairées pour des déploiements allant d'un bureau intelligent de 20 placards à une entreprise multi-sites de 2 000 casiers.
Pourquoi acheter des systèmes de serrures de placard connectées : le business case de la sécurité connectée
Le business case pour acheter des systèmes de serrures de placard connectées va au-delà de l'élimination de la gestion manuelle des clés et des avantages des pistes d'audit des serrures électroniques autonomes, pour englober des capacités que seuls la connectivité réseau et la gestion cloud peuvent offrir : la gestion à distance des accès élimine la nécessité d'une présence physique pour les changements d'identifiants — lorsqu'un employé quitte l'organisation à 17h00, son accès au placard est révoqué en quelques secondes via la plateforme cloud, plutôt que de nécessiter qu'un administrateur des installations se rende physiquement à chaque placard auquel l'employé partant avait accès et le reprogramme avec une carte maître (un processus prenant 15 à 30 minutes par placard qui, dans la pratique, prend souvent des jours ou des semaines, laissant les anciens employés avec un accès actif aux placards entre-temps). La surveillance en temps réel et les alertes fournissent une notification immédiate des événements de sécurité — détection d'effraction (tentative de forcer ou de percer la serrure), porte maintenue ouverte (placard laissé non sécurisé après un accès), accès après les heures de travail (un identifiant présenté en dehors de la fenêtre horaire autorisée de l'utilisateur) ou échecs d'authentification répétés (tentative d'attaque par force brute) — envoyée par notification push, e-mail ou webhook aux opérations de sécurité, permettant une réponse en quelques minutes plutôt que de découvrir l'incident lors de la prochaine révision d'audit périodique (qui peut avoir lieu des semaines ou des mois plus tard). L'intégration API permet au système de serrures de placard connectées de participer à des flux de travail automatisés qui éliminent complètement l'administration manuelle : lorsque le système RH intègre un nouvel employé, le fournisseur d'identité (Azure AD, Okta) provisionne l'employé dans la plateforme de serrures de placard connectées via l'API SCIM 2.0, en accordant automatiquement l'accès au placard en fonction du service et du rôle de l'employé ; lorsque le système de réservation de postes de travail attribue le bureau 42 à un employé pour le mardi, le placard sous le bureau 42 est automatiquement attribué aux identifiants de l'employé pour la durée du mardi ; lorsqu'un système de livraison de colis identifie un colis entrant pour un résident du bâtiment, le système interroge l'API de la serrure de placard connectée pour trouver un casier disponible, le déverrouille à distance pour la livraison et envoie un code de retrait au destinataire. Ces flux de travail automatisés, impossibles avec des serrures électroniques ou mécaniques autonomes, sont la proposition de valeur transformatrice qui justifie la décision d'acheter des systèmes de serrures de placard connectées pour les organisations disposant de l'infrastructure informatique et de l'appétit d'intégration nécessaires pour les exploiter.
Le retour sur investissement financier de la décision d'acheter des systèmes de serrures de placard connectées combine les économies opérationnelles des serrures électroniques autonomes (main-d'œuvre de gestion des clés éliminée, estimée entre 3 900 et 16 600 $ par an pour un déploiement de 50 placards, coûts de reconditionnement des serrures éliminés, estimés entre 1 500 et 4 000 $ par an avec un taux de rotation de 15 %, réduction des vols grâce à l'effet dissuasif de la piste d'audit, estimée entre 700 et 3 500 $ par an) avec des économies supplémentaires et des opportunités de revenus uniques aux systèmes connectés intelligents : la gestion automatisée du cycle de vie des identifiants élimine les 2 à 5 heures par semaine de temps d'administrateur consacrées au provisionnement et au déprovisionnement manuels des identifiants (estimé entre 2 600 et 10 400 $ par an pour un déploiement de 50 placards), le diagnostic à distance et la maintenance prédictive réduisent l'impact opérationnel du taux de défaillance annuel des serrures de 1 à 3 % en permettant le remplacement proactif des piles et la résolution des problèmes avant que des pannes ne se produisent (estimé entre 500 et 2 000 $ par an en appels de service d'urgence évités et en perte de productivité), et les analyses d'utilisation des espaces de travail à partir des données d'accès aux casiers informent les décisions d'optimisation des installations (dimensionnement correct de la capacité des casiers, optimisation de leur emplacement, identification des batteries de casiers sous-utilisées pour les déplacer) qui peuvent différer ou éliminer les dépenses d'investissement pour une capacité de casiers supplémentaire (estimé entre 5 000 et 20 000 $ d'économies ponctuelles pour une installation envisageant une extension des casiers).
| Facteur du Business Case | Serrure Mécanique à Clé | Serrure Électronique Autonome | Serrure de Placard Connectée |
|---|---|---|---|
| Main-d'œuvre de gestion des clés (50 placards, annuel) | 3 900 $ - 16 600 $ | 250 $ - 1 000 $ | 0 $ (automatisé via IdP) |
| Coût de reconditionnement (annuel, 15 % de rotation) | 1 500 $ - 4 000 $ | 0 $ | 0 $ |
| Administration des identifiants (annuel) | 2 600 $ - 10 400 $ | 1 500 $ - 5 000 $ | 0 $ (automatisé via SCIM) |
| Réduction des vols/pertes (annuel) | Référence | Réduction de 30 à 50 % | Réduction de 50 à 70 % |
| Valeur du diagnostic à distance (annuel) | 0 $ | 0 $ | 500 $ - 2 000 $ |
| Économies d'optimisation des installations (ponctuelles) | 0 $ | 0 $ | 5 000 $ - 20 000 $ |
| Préparation à l'audit de conformité (annuel) | 1 000 $ - 3 200 $ | 250 $ - 800 $ | 100 $ - 300 $ (export automatisé) |
| Valeur Annuelle Totale | Référence | Économies de 8 000 $ - 25 000 $ | Économies de 12 000 $ - 40 000 $ |
| Investissement Matériel (50 serrures) | 500 $ - 1 250 $ | 2 500 $ - 4 000 $ | 4 000 $ - 7 500 $ |
| Abonnement Plateforme (annuel) | 0 $ | 0 $ | 600 $ - 3 000 $ |
| Délai de Récupération | N/A | 1 à 3 mois | 2 à 6 mois |
| Valeur Nette sur 5 Ans | Référence | 35 000 $ - 120 000 $ | 45 000 $ - 180 000 $ |
Acheter une serrure de placard connectée : sélection du protocole de connectivité IoT
Lorsque les organisations achètent des systèmes de serrures de placard connectées, le choix du protocole de connectivité IoT détermine la portée réseau, la consommation d'énergie, la latence, la complexité d'installation et les coûts de données récurrents — et doit être adapté à l'environnement de déploiement spécifique et aux exigences opérationnelles : le WiFi (IEEE 802.11 b/g/n à 2,4 GHz, prenant en charge la sécurité WPA2/WPA3 Enterprise avec authentification basée sur les certificats 802.1x EAP-TLS) est le choix de connectivité le plus courant pour les déploiements intérieurs de serrures de placard connectées dans les bureaux, le commerce et les bâtiments résidentiels, car il exploite l'infrastructure WiFi existante, offre une faible latence (50 à 150 ms aller-retour pour les commandes API permettant un déverrouillage à distance réactif) et prend en charge des débits de données élevés (1 à 72 Mbps effectifs selon la qualité du signal) adaptés aux mises à jour du firmware OTA et au téléchargement des journaux d'audit. Le compromis est une consommation d'énergie relativement élevée (50 à 200 mA de courant actif, réduisant l'autonomie de la batterie à 8-18 mois dans des scénarios d'utilisation quotidienne contre 12-36 mois pour les protocoles à plus faible consommation) et une atténuation du signal dans les environnements de placards métalliques (les corps de casiers et de placards métalliques agissent comme des cages de Faraday, atténuant les signaux WiFi 2,4 GHz de 10 à 25 dB et nécessitant potentiellement des points d'accès WiFi supplémentaires ou des antennes externes pour une couverture adéquate). Le Bluetooth Low Energy avec architecture de passerelle (BLE 5.0/5.2 à 2,4 GHz, 40 canaux de 2 MHz de bande passante, courant actif de 0,5 à 5 mA, portée directe smartphone-serrure de 10 à 50 mètres étendue à l'ensemble du bâtiment via des passerelles BLE vers WiFi coûtant 50 à 200 $ chacune et prenant en charge 20 à 50 serrures par passerelle) est l'alternative privilégiée lorsque les organisations achètent des systèmes de serrures de placard connectées pour des environnements où la couverture WiFi est inadéquate ou lorsque la proposition de valeur inclut une interaction directe avec le smartphone (déverrouillage de proximité BLE). L'approche par passerelle réduit le coût par serrure de 10 à 20 $ par rapport aux modules WiFi intégrés, tout en ajoutant un coût matériel de passerelle et en créant des points de défaillance uniques potentiels (une passerelle desservant 30 à 50 serrures représente une concentration de risque de défaillance qui doit être atténuée par une redondance de la passerelle ou des procédures de remplacement rapide). LoRaWAN (bandes ISM 868 MHz UE/915 MHz US, mode d'écoute permanente de classe C pour les commandes de déverrouillage descendantes en 1 à 5 secondes, chiffrement de bout en bout AES-128, sensibilité du récepteur de -137 dBm permettant une portée extérieure de 2 à 10 km ou une pénétration intérieure de 5 à 10 étages) est le choix de connectivité lorsque les organisations achètent des systèmes de serrures de placard connectées pour des déploiements géographiquement distribués sur de grands campus, des bâtiments multi-sites ou des installations extérieures où la couverture WiFi nécessiterait des centaines de points d'accès — la portée étendue signifie qu'une seule passerelle LoRaWAN de 200 à 1 000 $ peut desservir des milliers de serrures sur l'ensemble d'un campus, réduisant considérablement le coût de l'infrastructure réseau au prix d'une latence de réponse plus élevée de la serrure (1 à 5 secondes, acceptable pour les casiers à colis et les casiers de bibliothèque mais limite pour les scénarios à fort trafic) et de débits de données très faibles (250 bps à 50 kbps, insuffisants pour les mises à jour du firmware OTA qui doivent être fournies par d'autres moyens). NB-IoT (LTE Cat-NB1/NB2, 3GPP Release 13/14, bande passante de 180 kHz dans une porteuse LTE, extension de couverture de 20 dB signifiant une pénétration dans les bâtiments 7 fois supérieure à celle du LTE standard) fournit une connectivité cellulaire via l'infrastructure de réseau mobile existante — la serrure de placard connectée utilisant NB-IoT peut être déployée n'importe où avec une couverture mobile sans aucune passerelle sur site ni configuration réseau, ce qui la rend idéale pour les réseaux de casiers extérieurs distribués, les casiers mobiles sur véhicules et les installations temporaires. Le compromis réside dans les frais d'abonnement aux données récurrents (0,50 à 2,00 $ par appareil et par mois) et le coût matériel plus élevé par serrure (prime de 15 à 30 $ pour le module NB-IoT et la carte SIM ou eSIM).
La sélection du protocole de connectivité pour la décision d'acheter des systèmes de serrures de placard connectées implique des compromis entre la portée, la consommation d'énergie, la latence, la capacité de données, la complexité du déploiement et le coût récurrent. Le tableau comparatif suivant fournit des indications quantitatives sur ces dimensions.
| Protocole | Fréquence | Portée Intérieure | Puissance (Actif/Veille) | Latence | Débit de Données | Surcoût par Serrure | Coût Récurrent | Meilleur Déploiement |
|---|---|---|---|---|---|---|---|---|
| WiFi (802.11 b/g/n) | 2,4 GHz | 30-100 m | 50-200 mA / 5-15 mA | 50-150 ms | 1-72 Mbps | 3 $ - 8 $ (ESP32) | 0 $ (LAN existant) | Bureau intérieur, commerce, résidentiel |
| BLE + Passerelle | 2,4 GHz | 10-50 m (direct), bâtiment (passerelle) | 0,5-5 mA / <1 uA | 100-500 ms (via passerelle) | 125 kbps-2 Mbps | 2 $ - 5 $ + 50 $ - 200 $ passerelle/20-50 serrures | 0 $ | Interaction smartphone valorisée, WiFi inadéquat |
| LoRaWAN (Classe C) | 868/915 MHz | 2-10 km extérieur, 5-10 étages | 30-50 mA TX / <2 uA veille | 1-5 secondes (descendant) | 250 bps-50 kbps | 5 $ - 15 $ + 200 $ - 1 000 $ passerelle/500+ serrures | 0 $ (privé) ou 0,01 $ - 0,10 $/appareil/mois | Grand campus, multi-bâtiments, extérieur |
| NB-IoT (Cat-NB1/NB2) | LTE sous licence | Partout avec couverture cellulaire | 120-240 mA TX / 3-5 uA PSM | 1,5-10 secondes | 20-250 kbps | 10 $ - 25 $ (Quectel BC66/77) | 0,50 $ - 2 $/appareil/mois | Extérieur distribué, mobile, temporaire |
| Zigbee 3.0 | 2,4 GHz | 10-100 m maillé | 15-30 mA TX / <1 uA veille | 50-200 ms (maillé) | 20-250 kbps | 2 $ - 6 $ + 30 $ - 80 $ routeur frontalier | 0 $ (local) | Bâtiment intelligent maillé, prêt pour Matter |
L'atténuation du signal WiFi dans les environnements de placards métalliques est une considération critique lorsque les organisations achètent des systèmes de serrures de placard connectées avec connectivité WiFi. Les corps de casiers métalliques, les classeurs en acier et les armoires de serveurs agissent comme des cages de Faraday, réduisant la force du signal WiFi 2,4 GHz de 10 à 25 dB selon la construction du casier et l'emplacement de l'antenne. Les meilleures conceptions de serrures de placard connectées résolvent ce problème en plaçant l'antenne sur la plaque frontale extérieure de la serrure (là où la surface du lecteur est déjà orientée vers l'extérieur, offrant une ligne de vue vers le point d'accès WiFi), en utilisant un connecteur d'antenne externe pour les installations où le corps de la serrure est entièrement dans un boîtier métallique, ou en incorporant une conception d'antenne phasée avec un gain directionnel vers l'emplacement prévu du point d'accès WiFi. Des études de site avec des installations de casiers réelles — et non seulement des cartes thermiques WiFi de l'espace ouvert avant le déploiement — doivent être menées avant de finaliser un déploiement basé sur le WiFi, car l'atténuation du signal par les casiers métalliques peut transformer une zone de « bonne couverture » en une zone morte « sans couverture ». L'étude doit mesurer le RSSI à chaque position de serrure prévue avec les casiers installés et les portes fermées, en visant un RSSI supérieur à -65 dBm pour un fonctionnement fiable ; les positions en dessous de ce seuil nécessitent une correction (point d'accès supplémentaire, antenne externe ou changement de protocole vers une passerelle BLE ou LoRaWAN).
Acheter une serrure de placard connectée : évaluation de la plateforme cloud
Lorsque les organisations achètent des systèmes de serrures de placard connectées, la plateforme de gestion cloud est aussi importante que le matériel de la serrure — c'est la couche logicielle par laquelle toute la gestion, la surveillance, l'intégration et le reporting ont lieu, et sa qualité détermine si l'investissement dans la serrure connectée apporte les gains d'efficacité opérationnelle et les avantages d'intégration qui justifient la prime par rapport aux serrures électroniques autonomes. L'évaluation de la plateforme doit évaluer : l'architecture multi-locataire (environnements logiques séparés pour différents départements, organisations clientes ou emplacements d'installations, chacun avec ses propres administrateurs, utilisateurs, politiques d'accès et inventaire de serrures visibles uniquement dans les limites de ce locataire — essentiel pour les déploiements multi-sites, les fournisseurs de services gérés et les organisations ayant des exigences strictes d'isolation des données), la capacité de surveillance en temps réel (état de la serrure affiché sur un plan d'étage ou une liste, se mettant à jour sur événement push plutôt que sur actualisation de la page — le tableau de bord doit montrer l'état en ligne/hors ligne, le niveau de batterie, l'état verrouillé/déverrouillé et l'état porte ouverte/fermée pour chaque serrure, avec possibilité de descendre dans les détails de chaque serrure pour le déverrouillage à distance, l'historique des états et la configuration), le contrôle d'accès basé sur les rôles (distinguant les super administrateurs, les administrateurs de locataire, les gestionnaires d'installations et le personnel de support avec des autorisations distinctes garantissant un accès approprié et empêchant l'escalade de privilèges), l'architecture API-first (chaque fonction du tableau de bord disponible via des points de terminaison REST documentés et des notifications webhook, permettant l'intégration avec des systèmes externes — logiciels de gestion de colis, plateformes de réservation de postes de travail, systèmes de contrôle d'accès et applications d'entreprise personnalisées), et la capacité de gestion de flotte (graphiques de distribution des versions de firmware, histogrammes des niveaux de batterie, suivi de l'état en ligne avec alertes automatisées lorsque les serrures manquent leur fenêtre de heartbeat, permettant une maintenance proactive).
L'architecture orientée événements est le fondement technique qui distingue les meilleures plateformes de serrures de placard connectées de celles qui fournissent simplement un tableau de bord : chaque changement d'état de la serrure génère un événement (charge utile JSON avec l'ID de la serrure, le type d'événement, l'horodatage, les champs de données pertinents) publié sur un bus d'événements interne (Kafka, AWS Kinesis, Azure Event Hubs) qui alimente les abonnés, notamment l'interface utilisateur du tableau de bord (pour les mises à jour de statut en temps réel sans actualisation de la page), le système de notification webhook (pour les intégrations client — HTTP POST vers des points de terminaison spécifiés par le client sur des événements définis), le pipeline d'analyse (pour les rapports d'utilisation et la détection d'anomalies) et le système d'alerte (pour déclencher des notifications par e-mail, SMS ou push sur des conditions définies telles que batterie faible, effraction détectée ou accès après les heures de travail). Cette architecture découple le matériel de la serrure des applications consommatrices, permettant à la plateforme de prendre en charge divers modèles d'intégration : push (webhooks délivrant des événements aux points de terminaison du client pour une intégration en temps réel), pull (requêtes API REST pour l'état actuel ou les données historiques) et stream (streaming Kafka ou Kinesis pour les intégrations en temps réel à volume élevé avec les plateformes SIEM ou les lacs de données).
| Fonctionnalité de la Plateforme | Niveau de Base | Niveau Professionnel | Niveau Entreprise |
|---|---|---|---|
| Architecture Multi-Locataire | Non (compte unique seulement) | Oui, jusqu'à 10 locataires | Oui, locataires illimités, instances isolées |
| Tableau de Bord en Temps Réel | Basique, actualisation manuelle | Basé sur push, vue plan d'étage | Basé sur push, multi-sites, tableaux de bord personnalisés |
| Contrôle d'Accès Basé sur les Rôles | Admin uniquement | Admin + Gestionnaire + Personnel | Rôles personnalisés, contrôle d'accès basé sur les attributs |
| API (REST) | Pas d'API, application mobile uniquement | REST + webhooks, authentification par clé API | REST + GraphQL + MQTT, OAuth 2.0, SSO |
| Notifications Webhook | Aucune | Basique (5-10 types d'événements) | Catalogue d'événements complet, charge utile personnalisée, logique de nouvelle tentative |
| Analyses et Rapports | Aucun | Comptages d'utilisation de base | Analyses avancées, rapports personnalisés, export de données |
| Piste d'Audit | Locale uniquement (sur la serrure) | Cloud, conservation de 90 jours | Cloud, conservation de 1 à 7 ans, export SIEM |
| Intégration du Fournisseur d'Identité | Aucune | Import CSV manuel | SAML 2.0, SCIM 2.0, Azure AD, Okta |
| SLA de Disponibilité | Au mieux | 99,5 % | 99,9 %+ avec pénalités financières |
La qualité de la conception de l'API est le critère d'évaluation le plus important de la plateforme lorsque les organisations achètent des systèmes de serrures de placard connectées pour des déploiements à forte intégration. Une API bien conçue suit les conventions REST (URL orientées ressources : /api/v2/locks/{id}/unlock, méthodes HTTP mappées aux opérations, codes d'état significatifs), fournit une documentation complète (spécification OpenAPI 3.0 avec documentation interactive et capacité de test en direct, bibliothèques SDK en Python, JavaScript, Java, C# et Go), implémente une gestion cohérente des erreurs (réponses d'erreur structurées avec code d'erreur, message et détails permettant une gestion programmatique) et respecte les limites de débit (avec des réponses HTTP 429 incluant les en-têtes Retry-After et X-RateLimit-Remaining pour un rythme transparent). L'API doit fournir des clés d'idempotence pour les opérations de changement d'état — permettant aux clients de réessayer en toute sécurité une commande de déverrouillage sans risque de l'exécuter deux fois — et un contrôle d'accès concurrent optimiste (verrouillage basé sur ETag ou version) pour les mises à jour de configuration afin d'empêcher les modifications conflictuelles de plusieurs administrateurs. Évaluez l'API en demandant à un développeur de votre équipe d'essayer de créer une intégration simple pendant la période d'essai : s'authentifier, lister les serrures, déverrouiller une serrure spécifique, récupérer les événements d'audit et s'abonner aux notifications webhook. Cette évaluation pratique révèle les problèmes de qualité de l'API — points de terminaison non documentés, gestion des erreurs incohérente, pagination manquante, complexité d'authentification — qui sont invisibles dans les présentations et la documentation marketing de l'API.
L'intégration du fournisseur d'identité via SAML 2.0, OpenID Connect ou SCIM 2.0 est essentielle pour les déploiements d'entreprise lorsque les organisations achètent des systèmes de serrures de placard connectées. Lorsqu'un employé rejoint l'organisation, le système RH déclenche la création de l'utilisateur dans le fournisseur d'identité (Azure AD, Okta, OneLogin), qui doit automatiquement provisionner l'utilisateur dans la plateforme de serrures de placard connectées (avec les niveaux d'accès et les attributions de casiers appropriés dérivés du service, du rôle ou de l'appartenance à un groupe) sans aucune action manuelle de l'administrateur. Lorsque l'employé change de rôle, son accès au placard doit se mettre à jour automatiquement. Lorsque l'employé quitte l'organisation, son accès doit être révoqué instantanément sur tous les systèmes, y compris les serrures de placard — évitant ainsi la faille de sécurité où le compte d'un ancien employé peut rester actif dans la plateforme de serrures de placard pendant des jours ou des semaines jusqu'à ce qu'un administrateur le désactive manuellement. Les meilleures plateformes de serrures de placard connectées avec prise en charge de SCIM 2.0 (System for Cross-domain Identity Management, RFC 7643/7644) fournissent cette synchronisation automatisée du cycle de vie des utilisateurs, réduisant les frais administratifs d'environ 80 à 90 % par rapport à la gestion manuelle des utilisateurs.
Acheter une serrure de placard connectée : examen de l'architecture de sécurité
Lorsque les organisations achètent des systèmes de serrures de placard connectées, l'examen de l'architecture de sécurité doit évaluer la protection des données en transit (entre la serrure et le cloud, entre le cloud et les consommateurs d'API), des données au repos (sur le dispositif de serrure, dans le stockage cloud) et du dispositif de serrure lui-même (résistance physique à l'effraction, démarrage sécurisé, intégrité du firmware) : les données en transit de la serrure vers le cloud sont protégées par TLS 1.2 minimum (TLS 1.3 préféré, avec des suites de chiffrement excluant les algorithmes connus comme faibles — AES-256-GCM pour le chiffrement symétrique, ECDHE avec P-256 ou P-384 pour l'échange de clés, RSA-2048 minimum ou ECDSA pour l'authentification du certificat serveur). Les connexions WiFi doivent prendre en charge WPA2-Enterprise avec 802.1X EAP-TLS (authentification mutuelle basée sur les certificats, où la serrure présente un certificat client et le serveur RADIUS le vérifie par rapport au PKI de l'organisation) ou WPA3-Personal avec Simultaneous Authentication of Equals (SAE) pour les environnements sans infrastructure RADIUS. Les connexions directes BLE doivent implémenter LE Secure Connections avec ECDH P-256 pour la couche de liaison et le chiffrement AES-128-CCM au niveau de l'application pour les données spécifiques à la serrure. La plateforme cloud doit chiffrer les données au repos à l'aide d'AES-256 (chiffrement de la base de données avec isolation des clés par locataire, chiffrement du système de fichiers ou du stockage d'objets), gérer les clés de chiffrement via un service de gestion de clés (KMS) dédié avec un module de sécurité matériel (HSM) en support lorsque la conformité l'exige, et appliquer une rotation des clés de chiffrement (tous les 90 à 365 jours, les clés précédentes étant conservées pour le déchiffrement des données existantes).
Sur le dispositif de serrure lui-même, le firmware doit implémenter un démarrage sécurisé (le chargeur d'amorçage vérifie une signature numérique sur l'image du firmware par rapport à une clé publique ancrée dans le matériel — généralement intégrée dans des eFuses programmables une fois ou un élément sécurisé — avant de l'exécuter, empêchant le chargement de firmware non autorisé), une livraison de mise à jour du firmware chiffrée (images du firmware chiffrées avec AES-256-GCM et signées avec ECDSA ou Ed25519, avec protection contre le retour en arrière de version empêchant la rétrogradation vers des versions de firmware vulnérables), et une journalisation inviolable (les événements d'audit stockés avec un chaînage de hachage séquentiel de sorte que toute modification du journal soit détectable — chaînage SHA-256 : chaque entrée de journal inclut le hachage de l'entrée précédente plus ses propres données, rendant la modification rétroactive impossible sur le plan informatique sans détection). La détection physique d'effraction (micro-interrupteur ou capteur à effet Hall déclenché lorsque le corps de la serrure est incliné ou retiré de son support) avec génération d'alerte (notification push, e-mail ou webhook aux opérations de sécurité) fournit une couche de sécurité supplémentaire pour les emplacements de placards sans surveillance.
| Couche de Sécurité | Exigence d'Implémentation | Méthode de Vérification | Faiblesse Courante |
|---|---|---|---|
| Chiffrement du Transport | TLS 1.3, suites de chiffrement restreintes | Analyse de protocole, scan de chiffrement | TLS 1.0/1.1 toujours activé, chiffrements faibles autorisés |
| Authentification WiFi | WPA2-Enterprise 802.1X EAP-TLS | Vérification des logs RADIUS | WPA2-Personal avec PSK partagé (non évolutif, non sécurisé) |
| Couche de Liaison BLE | LE Secure Connections, ECDH P-256 | Analyseur de protocole, vérification de l'échange de clés | Appairage BLE 4.0 hérité (vulnérable à l'écoute clandestine) |
| Données au Repos (Cloud) | AES-256, clés par locataire, KMS | Vérification du chiffrement, audit de rotation des clés | Clé de chiffrement partagée entre tous les locataires |
| Démarrage Sécurisé | Confiance ancrée dans le matériel, firmware signé | Tenter de charger un firmware non signé, vérifier le rejet | Pas de démarrage sécurisé (tout firmware peut être chargé via un port de débogage) |
| Signature du Firmware | ECDSA P-256 ou Ed25519 | Vérifier la chaîne de signature, tester la protection de retour en arrière | Signatures MD5 ou SHA-1 (vulnérables aux collisions) |
| Journalisation Inviolable | Chaînage de hachage SHA-256 | Tenter de modifier le journal, vérifier la détection | Journal d'ajout uniquement sans vérification d'intégrité |
| Détection Physique d'Effraction | Interrupteur/capteur, alerte sur retrait de la serrure | Démontage physique, vérifier la génération d'alerte | Pas de capteur d'effraction (la serrure peut être retirée silencieusement) |
Les tests de pénétration sont une étape de validation critique pour l'architecture de sécurité lors de l'achat de systèmes de serrures de placard connectées. Un test de pénétration complet doit évaluer : (1) la surface d'attaque réseau — analyse des points de terminaison de la serrure et de la plateforme, test de la configuration TLS, tentative de position d'homme du milieu, évaluation de la validation des certificats ; (2) la sécurité de l'API — test des vulnérabilités du Top 10 de l'OWASP API Security, y compris l'autorisation brisée au niveau des objets (BOLA), l'exposition excessive de données, le manque de limitation de débit et les défauts d'injection ; (3) les attaques physiques — tentative de contournement de la serrure par analyse des canaux auxiliaires de la consommation d'énergie ou des émissions électromagnétiques, tentative d'extraction de clés cryptographiques via des interfaces de débogage (JTAG/SWD) ou par injection de fautes, test des mécanismes de détection d'effraction ; (4) la sécurité de l'application mobile — analyse statique et dynamique des applications compagnes, examen du stockage des identifiants, validation de l'épinglage de certificat. Les meilleurs fournisseurs de serrures de placard connectées commandent des tests de pénétration annuels auprès de cabinets tiers accrédités (CREST, ISO 17025) et partagent des résumés exécutifs des résultats avec les clients entreprises sous NDA. Les organisations qui achètent des systèmes de serrures de placard connectées pour des applications à haute sécurité (gouvernement, défense, services financiers, santé) doivent exiger le dernier résumé exécutif du test de pénétration du fournisseur dans le cadre du processus d'évaluation du fournisseur et envisager de commander leur propre test de pénétration indépendant du système déployé avant sa mise en service.
La conformité à la confidentialité des données (RGPD, CCPA, LGPD) doit être évaluée lors de l'achat de systèmes de serrures de placard connectées pour des déploiements dans des juridictions soumises à des réglementations sur la protection des données. Les journaux d'accès contiennent des informations personnellement identifiables (identifiant utilisateur, numéro de casier, horodatage, adresse IP le cas échéant) et doivent être traités comme des données personnelles soumises aux demandes d'accès de la personne concernée (DSAR), au droit à l'effacement et aux exigences de portabilité des données. La plateforme doit fournir des flux de travail automatisés pour répondre aux DSAR — rechercher dans tous les magasins de données les enregistrements correspondant à un identifiant utilisateur spécifié, exporter les enregistrements correspondants dans un format lisible par machine (JSON ou CSV) pour les demandes de portabilité, et supprimer en toute sécurité les enregistrements correspondants pour les demandes d'effacement (dans le délai spécifié par la réglementation applicable — 30 jours pour le RGPD, 45 jours pour le CCPA). Les politiques de conservation des données (configurables par locataire : 90 jours par défaut pour les journaux d'accès, avec option de prolongation pour les exigences de conformité) doivent être appliquées automatiquement, les journaux au-delà de la période de conservation étant purgés en toute sécurité. Pour les serrures de placard connectées biométriques (authentification par empreinte digitale), les données biométriques doivent être stockées sous forme de modèles irréversibles (vecteurs de caractéristiques hachés selon ISO/IEC 24745, et non des images d'empreintes digitales brutes), chiffrées au repos avec des clés uniques par appareil, et traitées uniquement dans l'élément sécurisé de la serrure — jamais transmises hors de l'appareil ni stockées dans des plateformes cloud où des exigences de divulgation plus larges s'appliquent.
Acheter une serrure de placard connectée : évaluation et sélection du fournisseur
Lorsque les organisations achètent des systèmes de serrures de placard connectées, l'évaluation du fournisseur doit prendre en compte des facteurs allant au-delà de la fiche technique du produit, car une plateforme de serrures de placard connectées est un engagement de 7 à 10 ans (durée de vie du matériel de la serrure plus abonnement à la plateforme plus mises à jour de sécurité du firmware plus compatibilité API), et la stabilité du fournisseur est primordiale : la longévité du fournisseur sur le marché (5 ans ou plus sur le marché des serrures connectées est le minimum pour avoir confiance ; 10 ans ou plus préféré pour les déploiements d'entreprise — le marché des serrures connectées a vu de nombreux entrants depuis 2018, et tous ne survivront pas à la consolidation inévitable), la stabilité financière (entreprise publique ou entreprise privée bien financée avec des finances transparentes — un fournisseur qui quitte le marché laisse les clients avec du matériel non pris en charge, des plateformes cloud orphelines et aucune voie pour les mises à jour de sécurité, nécessitant un remplacement complet du système à plein coût), et l'engagement envers la gamme de produits (investissement récent dans de nouveaux produits, développement actif du firmware avec un rythme de publication publié, feuille de route produit visible avec des délais communiqués). Les références clients sont l'outil d'évaluation le plus précieux : demandez au moins trois références de déploiements d'échelle, d'industrie et d'application similaires, et contactez ces références directement avec des questions spécifiques — combien de défaillances de serrure avez-vous connues pour 100 serrures par an ? Quelle est l'autonomie réelle de la batterie que vous obtenez par rapport à l'affirmation du fabricant ? Quelle est la réactivité du support technique pour les problèmes P1 (critiques) ? Qu'est-ce qui vous a surpris après le déploiement et que vous auriez aimé savoir lors de l'évaluation ? Quelle est l'expérience d'intégration de l'API — la documentation correspondait-elle à la réalité ? Les retours des références révèlent généralement 2 à 3 considérations importantes absentes des présentations commerciales et des brochures produits des fournisseurs.
Le déploiement d'essai est le moyen le plus efficace d'évaluer les systèmes de serrures de placard connectées avant de s'engager dans un achat complet. Demandez un kit d'essai de 5 à 10 serrures de chaque fournisseur présélectionné et déployez-les dans l'environnement réel pendant 30 à 90 jours, en testant avec de vrais utilisateurs, de vrais identifiants, de vrais modèles d'accès et de vraies conditions environnementales. La période d'essai révèle les différences de performance réelles que les fiches techniques obscurcissent : fiabilité du signal WiFi/BLE aux positions réelles des casiers (effets d'atténuation des casiers métalliques), performance de la batterie dans des conditions d'utilisation réelles (qui correspondent rarement aux conditions de laboratoire utilisées pour les affirmations marketing), acceptation par les utilisateurs (la serrure techniquement supérieure peut dérouter les utilisateurs, générant des appels de support qui annulent son avantage technique), convivialité de la plateforme de gestion (le tableau de bord qui semble propre dans une démo peut être frustrant lors de la gestion quotidienne de 200 serrures) et friction d'intégration de l'API (la documentation qui semble complète peut manquer de points de terminaison critiques ou avoir une complexité d'authentification qui ralentit le développement de l'intégration). Les meilleurs fournisseurs facilitent les déploiements d'essai en fournissant des unités d'essai sans frais (ou avec un dépôt remboursable), un support technique pendant l'essai et un plan d'évaluation structuré avec des critères de succès définis.
| Facteur d'Évaluation du Fournisseur | Que Vérifier | Comment Vérifier | Drapeaux Rouges |
|---|---|---|---|
| Stabilité de l'Entreprise | Années sur le marché des serrures connectées, santé financière | Registres publics, réputation dans l'industrie, demande directe | Startup sans historique, finances opaques, pivot récent |
| Historique du Produit | Échelle de déploiement, statistiques de fiabilité | Références clients, études de cas, rapports sectoriels | Aucune référence d'échelle ou d'industrie similaire, toutes les références sont de petits pilotes |
| Support Technique | Délai de réponse, expertise, procédure d'escalade | Tester avec une demande de support pendant l'essai ; retours des références | Pas de support téléphonique, équipe de support à l'étranger uniquement, pas de procédure d'escalade |
| Qualité de l'API | Documentation, SDK, environnement sandbox | Le développeur évalue l'API pendant l'essai | Aucune documentation publique de l'API, pas de sandbox, pas de SDK, authentification uniquement via un token propriétaire |
| Cadence des Mises à Jour du Firmware | Fréquence des correctifs de sécurité, des mises à jour de fonctionnalités | Examiner l'historique des versions ; se renseigner sur la divulgation des vulnérabilités | Aucune mise à jour depuis plus de 12 mois, aucun processus de divulgation de sécurité, aucune réponse CVE |
| SLA de la Plateforme | Engagement de disponibilité, pénalités financières | Lire le document SLA ; vérifier avec les références | « Au mieux » uniquement, aucun recours financier en cas de panne |
| Portabilité des Données | Capacité d'exportation, assistance à la migration | Tester l'exportation des données pendant l'essai ; se renseigner sur le support de migration | Aucune exportation de données, format propriétaire, aucune assistance à la migration |
| Chaîne d'Approvisionnement | Délais de livraison, stocks, redondance de fabrication | Passer une petite commande ; vérifier le lieu d'expédition | Délai de 6 semaines ou plus, site de fabrication unique, aucun stock local |
La fiabilité de la chaîne d'approvisionnement est devenue un critère d'évaluation critique des fournisseurs suite aux perturbations mondiales de l'approvisionnement en composants électroniques de 2020 à 2023. Lorsque les organisations achètent des systèmes de serrures de placard connectées pour un déploiement de 200 serrures ou plus, l'incapacité d'un fournisseur à livrer dans les délais peut retarder le projet de mois et créer des impacts en cascade sur les calendriers d'ouverture des installations, la formation du personnel et l'utilisation du budget. Évaluez les délais de livraison pour les commandes standard (devraient être inférieurs à 4 semaines pour les serrures de niveau professionnel), la redondance de fabrication du fournisseur (plusieurs sites de fabrication ou fabricants à façon offrent une résilience contre les perturbations d'une seule usine), les pratiques de gestion des stocks (le fournisseur maintient-il un stock local ou régional de modèles standard, ou tout est-il fabriqué sur commande à partir d'une seule usine ?) et les stratégies d'approvisionnement en composants (en particulier pour les semi-conducteurs — les fournisseurs ayant un approvisionnement diversifié en puces s'en sont mieux sortis que ceux dépendant d'un seul fournisseur pendant la pénurie de 2020-2023). Passez une petite commande (10 à 20 serrures) avant de vous engager dans un achat de 200 serrures ou plus — cela valide à la fois les affirmations sur les délais de livraison et fournit des unités d'essai supplémentaires pour des tests prolongés.
Les conditions contractuelles et commerciales méritent un examen attentif lors de l'achat de systèmes de serrures de placard connectées. Les principales clauses contractuelles à négocier comprennent : la protection des prix (gel des prix actuels pour la quantité d'achat prévue, particulièrement important pour les déploiements par phases s'étalant sur 6 à 18 mois où les augmentations de prix des composants pourraient gonfler les coûts de la phase 2), les conditions de garantie (2 à 3 ans standard, avec option de prolongation à 5 ans pour les déploiements d'entreprise — la garantie doit couvrir à la fois les défauts matériels et les dommages causés par les fuites de batterie, et le processus de remplacement doit être un envoi croisé avec une étiquette de retour prépayée plutôt que d'exiger le retour de l'unité défectueuse avant l'expédition d'un remplacement), la tarification de l'abonnement à la plateforme (négocier des remises d'engagement pluriannuel de 20 à 30 % pour un contrat engagé de 3 ans, plafonner les augmentations de prix annuelles à l'IPC ou 5 % selon le montant le plus bas, et s'assurer que le contrat comprend une clause de portabilité des données exigeant que le fournisseur fournisse l'exportation des données et l'accès à l'API pour la migration si la relation contractuelle prend fin — empêchant le verrouillage propriétaire où le changement de plateforme nécessite de repartir de zéro car les données d'accès ne peuvent pas être exportées), et l'assistance à la résiliation (exigence que le fournisseur fournisse un support de transition comprenant l'exportation des données, la documentation de configuration et une période de transition raisonnable si l'organisation choisit de changer de plateforme — généralement 90 à 180 jours d'accès continu à la plateforme après l'avis de résiliation du contrat pour permettre la migration vers une plateforme alternative sans perturbation opérationnelle).
Acheter une serrure de placard connectée : tarification et coût total de possession
Lorsque les organisations achètent des systèmes de serrures de placard connectées, le cadre du coût total de possession couvre sept dimensions de coût : l'acquisition du matériel (la serrure elle-même, 50 à 180 $ par serrure selon le protocole de connectivité et le niveau de fonctionnalités), l'infrastructure réseau (points d'accès WiFi, passerelles BLE, passerelles LoRaWAN, câblage — amortis sur tous les appareils connectés, 5 à 30 $ par serrure pour la capacité d'infrastructure réseau supplémentaire), la main-d'œuvre d'installation (montage physique et câblage, 5 à 20 $ par serrure aux tarifs contractuels, plus élevé pour les nouvelles constructions nécessitant un perçage de découpe), l'abonnement à la plateforme cloud (1 à 5 $ par serrure et par mois selon le niveau de fonctionnalités — ce coût récurrent s'accumule de manière significative sur la durée de vie de 5 à 7 ans de la serrure et dépasse souvent le coût d'acquisition du matériel ponctuel), les coûts de données cellulaires (pour les modèles NB-IoT ou LTE-M, 0,50 à 2,00 $ par serrure et par mois), la maintenance continue (remplacement de la batterie 0,50 à 3,00 $ par serrure et par an selon le type de batterie, mises à jour du firmware via le temps du personnel informatique à raison de 1 à 3 heures par mise à jour de la flotte) et le développement de l'intégration (intégration API avec les systèmes existants — gestion des colis, réservation de postes de travail, contrôle d'accès, applications personnalisées — 5 000 à 25 000 $ de développement personnalisé selon la complexité de l'intégration et le nombre de systèmes). Pour un déploiement de 200 serrures de placard de bureau connectées utilisant des serrures connectées WiFi, le TCO sur 5 ans se situe généralement entre 30 000 et 55 000 $ (soit 30 à 55 $ par serrure et par an), le matériel et l'abonnement à la plateforme représentant chacun environ 35 à 45 % du total et les 10 à 20 % restants étant répartis entre l'installation, la maintenance et l'intégration.
La dimension du coût de l'abonnement à la plateforme nécessite un examen particulier dans l'analyse du TCO lors de l'achat de systèmes de serrures de placard connectées, car elle se répète pendant toute la durée de vie de la serrure et peut dépasser le coût matériel ponctuel. Les modèles d'abonnement comprennent la tarification par serrure (1 à 5 $ par serrure et par mois), la tarification par paliers (99 $/mois pour jusqu'à 50 serrures, 299 $/mois pour jusqu'à 200 serrures, 599 $/mois pour jusqu'à 1 000 serrures) et la tarification illimitée (1 000 à 5 000 $ par mois pour l'ensemble de la plateforme, quel que soit le nombre de serrures). Le meilleur modèle de tarification dépend du nombre de serrures et de la trajectoire de croissance : la tarification par serrure est la plus rentable pour les petits déploiements (moins de 50 serrures) et pour les déploiements qui croissent lentement. La tarification par paliers est la plus rentable pour les déploiements moyens (50 à 500 serrures) qui croissent dans le palier. La tarification illimitée est rentable pour les grands déploiements (500 serrures ou plus) et pour les déploiements qui subventionnent les installations plus petites grâce à l'économie d'échelle des grands sites. Sur une période de 5 ans, le coût de la plateforme pour un déploiement intelligent de 200 serrures varie de 12 000 $ (à 1 $/serrure/mois) à 60 000 $ (à 5 $/serrure/mois) — les organisations doivent évaluer si les gains d'efficacité opérationnelle de la gestion cloud (gestion à distance des identifiants, cycle de vie automatisé via l'intégration IdP, surveillance de l'état de santé de la flotte, piste d'audit intégrée) justifient les dépenses récurrentes de la plateforme.
| Dimension du Coût | Serrure Connectée WiFi | Serrure Connectée BLE + Passerelle | Serrure Connectée LoRaWAN | Serrure Connectée NB-IoT |
|---|---|---|---|---|
| Matériel par Serrure | 50 $ - 100 $ | 40 $ - 80 $ (+ 50 $ - 200 $ passerelle pour 20-50 serrures) | 60 $ - 120 $ (+ 200 $ - 1 000 $ passerelle pour 500+ serrures) | 80 $ - 150 $ |
| Infrastructure Réseau (par serrure) | 5 $ - 15 $ (points d'accès WiFi amortis) | 5 $ - 15 $ (passerelle amortie) | 1 $ - 3 $ (passerelle amortie) | 0 $ (cellulaire) |
| Main-d'Œuvre d'Installation (par serrure) | 5 $ - 15 $ | 5 $ - 15 $ | 5 $ - 15 $ | 5 $ - 15 $ |
| Abonnement Plateforme (par serrure/mois) | 1 $ - 5 $ | 1 $ - 5 $ | 1 $ - 5 $ | 1 $ - 5 $ + 0,50 $ - 2 $ cellulaire |
| Maintenance Annuelle (par serrure) | 1 $ - 3 $ | 1 $ - 3 $ | 1 $ - 3 $ | 1 $ - 3 $ (plus 0,50 $ - 2 $ cellulaire/mois) |
| TCO sur 5 Ans (200 serrures) | 30 000 $ - 55 000 $ | 25 000 $ - 48 000 $ | 30 000 $ - 55 000 $ | 35 000 $ - 65 000 $ |
| TCO par Serrure par An | 30 $ - 55 $ | 25 $ - 48 $ | 30 $ - 55 $ | 35 $ - 65 $ |
Le coût de développement de l'intégration est souvent sous-estimé dans l'analyse du TCO lors de l'achat de systèmes de serrures de placard connectées. Bien que la plateforme de serrure fournisse des API, l'application consommatrice — qu'il s'agisse d'un système de gestion de colis, d'une plateforme de réservation de postes de travail, d'un système de circulation de bibliothèque ou d'une application personnalisée — nécessite un développement pour consommer ces API : configuration de l'authentification (enregistrement du client OAuth 2.0, gestion des clés), intégration des points de terminaison (mappage des flux de travail de l'application aux appels API), gestion des erreurs et logique de nouvelle tentative, et tests (unitaires, d'intégration, de charge). Une intégration simple (flux de travail unique, API bien documentée, équipe de développement expérimentée) peut prendre 40 à 80 heures à 100-200 $/heure (4 000 à 16 000 $). Une intégration complexe (flux de travail multiples, systèmes multiples, application consommatrice héritée, validation réglementaire pour les applications de santé ou financières) peut prendre 200 à 500 heures (20 000 à 100 000 $). Les meilleures plateformes de serrures de placard connectées réduisent le coût d'intégration en fournissant des connecteurs pré-construits pour les systèmes courants (gestion des colis, réservation de postes de travail, contrôle d'accès), des bibliothèques SDK dans plusieurs langages, une documentation API interactive et des environnements sandbox pour les tests de développement — les fournisseurs qui fournissent ces accélérateurs d'intégration doivent être préférés lorsque l'intégration est un moteur d'achat clé.
La tarification en volume est un facteur important lors de l'achat de systèmes de serrures de placard connectées à grande échelle. Niveaux de remise en volume représentatifs : 1 à 10 serrures avec une remise de 0 à 5 % sur le prix catalogue, 10 à 50 serrures avec 10 à 20 %, 50 à 200 serrures avec 20 à 30 %, 200 à 500 serrures avec 30 à 40 %, 500 serrures et plus avec 35 à 50 %. La tarification de l'abonnement à la plateforme bénéficie également du volume : les tarifs mensuels par serrure diminuent généralement pour un nombre de serrures plus élevé, et les modèles de tarification par paliers ou illimités deviennent rentables à partir de 200 serrures. Obtenez des devis d'au moins 3 fournisseurs et soyez transparent sur le processus d'évaluation concurrentielle — cela permet généralement d'obtenir les prix les plus favorables, car les fournisseurs se font concurrence pour l'opportunité. Négociez une protection des prix pour les déploiements par phases (gel des prix actuels pour les quantités de la phase 2, même si elles sont commandées 6 à 12 mois après la phase 1) et négociez des engagements d'abonnement à la plateforme (remises d'engagement pluriannuel de 20 à 30 % pour un contrat prépayé ou engagé de 3 ans).
Acheter une serrure de placard connectée : planification du déploiement et installation
Lorsque les organisations achètent des systèmes de serrures de placard connectées, la planification du déploiement doit coordonner l'installation physique, la mise en service du réseau, la configuration logicielle et la formation des utilisateurs sur un calendrier qui minimise les perturbations des installations : l'étude de site pré-déploiement vérifie la force du signal WiFi/BLE/LoRaWAN à chaque position de serrure prévue (en visant un RSSI supérieur à -65 dBm pour le WiFi, supérieur à -75 dBm pour le BLE — les corps de casiers et de placards métalliques atténuent les signaux 2,4 GHz de 10 à 25 dB, et les études de site avec de vrais casiers installés sont essentielles, et non seulement des cartes thermiques WiFi de l'espace ouvert avant le déploiement). L'étude et la mesure des placards (inspection physique de chaque placard à sécuriser, mesure du diamètre de la découpe de serrure existante avec un pied à coulisse — 19 mm ou 21 mm standard, le matériau et l'épaisseur du placard, le sens d'ouverture de la porte, la profondeur de dégagement derrière la surface de montage de la serrure et la distance entre l'axe du cylindre de serrure et le point de contact de la barre de verrouillage ou de la gâche) produit un tableur mappant chaque placard à ses exigences d'installation spécifiques et identifiant les 10 à 25 % de placards qui nécessiteront une modification (découpes surdimensionnées ou sous-dimensionnées, construction à double couche, interférence avec le coulissement du tiroir ou configurations de gâche non standard). Le pré-provisionnement des serrures (enregistrement des numéros de série des serrures dans la plateforme de gestion, attribution de chaque serrure à un emplacement de placard spécifique dans le plan d'étage, préchargement des autorisations d'accès utilisateur et des horaires d'accès) réduit le temps d'installation par placard à 5-8 minutes de travail purement mécanique (montage de la serrure, insertion des piles, vérification du fonctionnement) plutôt que 15-20 minutes qui incluent la configuration logicielle à chaque placard. L'installation physique (retrait des serrures mécaniques existantes, installation des serrures connectées, insertion des piles, test du fonctionnement de verrouillage/déverrouillage) est effectuée pendant la fermeture des installations ou en dehors des heures de travail pour minimiser les perturbations — une installation de 200 casiers réalisée par une équipe de 2 personnes à 15 minutes par casier nécessite environ 50 heures de travail, soit 5 à 7 quarts de nuit.
La mise en service du réseau suit l'installation physique : vérifiez que chaque serrure se connecte à son réseau désigné (SSID WiFi, passerelle BLE, serveur réseau LoRaWAN) et signale son état à la plateforme cloud. Les serrures qui échouent à la vérification de connectivité à leur position installée nécessitent une correction : repositionnement de l'antenne de la serrure (si l'option d'antenne externe est disponible), installation d'un répéteur WiFi ou d'une passerelle BLE plus proche des casiers concernés, ou dans les cas extrêmes, déplacement de la batterie de casiers vers une zone avec une couverture adéquate. La configuration logicielle (importation des utilisateurs via CSV ou synchronisation avec le fournisseur d'identité, attribution des politiques d'accès et des horaires, configuration des seuils d'alerte et des destinataires des notifications, test des intégrations API avec les applications consommatrices) termine le déploiement. Les tests d'acceptation (test d'un échantillon représentatif avec de vrais utilisateurs et identifiants, vérification que tous les scénarios d'accès fonctionnent comme prévu, confirmation du bon fonctionnement des intégrations API, validation de la livraison des alertes pour les événements d'effraction et de batterie faible) fournissent la validation formelle que le système est prêt pour une utilisation en production.
| Phase de Déploiement | Activité | Durée (200 serrures) | Équipe Responsable |
|---|---|---|---|
| Étude Pré-Déploiement | Mesure du signal WiFi/BLE à chaque position de casier | 2-3 jours | Équipe réseau informatique |
| Étude des Placards | Mesurer chaque placard : découpe, épaisseur, dégagement, portée du pêne | 1-2 jours | Maintenance des installations |
| Pré-Provisionnement des Serrures | Enregistrer les serrures dans la plateforme, attribuer aux emplacements, précharger la configuration | 1-2 jours | Administrateur informatique/sécurité |
| Installation Physique | Retirer les anciennes serrures, monter les nouvelles, insérer les piles, tester | 3-5 jours (équipe de 2 personnes) | Maintenance des installations |
| Mise en Service du Réseau | Vérifier la connectivité pour chaque serrure, dépanner les zones mortes | 1-2 jours | Équipe réseau informatique |
| Configuration Logicielle | Importer les utilisateurs, attribuer les politiques d'accès, configurer les horaires, tester l'API | 2-3 jours | Administrateur de sécurité + Intégrateur informatique |
| Tests d'Acceptation | Tester avec de vrais utilisateurs, vérifier tous les scénarios, valider les alertes | 1-2 jours | Toutes les parties prenantes |
| Formation des Utilisateurs | Distribuer les identifiants, fournir les instructions, définir les attentes | 1 jour + continu | Gestionnaire des installations, RH |
La formation des utilisateurs et la communication sont une phase souvent négligée lors de l'achat de systèmes de serrures de placard connectées, mais elle est essentielle au succès de l'adoption. Fournissez des instructions d'utilisation claires et simples — une carte d'une page montrant comment présenter un badge RFID (à plat contre le lecteur, maintenir pendant 1 seconde, attendre le voyant vert et le bip), comment utiliser l'application smartphone (ouvrir l'application, appuyer sur déverrouiller, tenir le téléphone près de la serrure), comment changer un code PIN (étape par étape avec visuels) et quoi faire si la serrure ne répond pas (vérifier les indicateurs d'avertissement de batterie, réessayer, contacter le service d'assistance). Envoyez les instructions par e-mail avant l'installation, affichez-les près des placards après l'installation et effectuez de brèves démonstrations en personne pendant la première semaine suivant le déploiement. La première semaine générera un pic de demandes de support, quelle que soit la qualité de la formation (5 à 15 demandes pour 50 utilisateurs est typique), et le fait de disposer d'un personnel formé disponible pour répondre rapidement pendant cette période empêche la frustration des utilisateurs de se transformer en résistance au nouveau système. Pour les intégrations API (réservation de postes de travail, gestion des colis), assurez-vous que l'interface utilisateur de l'application consommatrice communique clairement l'attribution du casier (par exemple, « V
Vous ne savez pas quel capteur choisir ?
Parlez à nos ingénieurs d’application mmWave pour une consultation gratuite.
Trouvez le capteur de présence adapté à votre projet hôtelier
Comparez les 3 protocoles, consultez des études de cas hôteliers et téléchargez le guide d'installation
Produits associés
3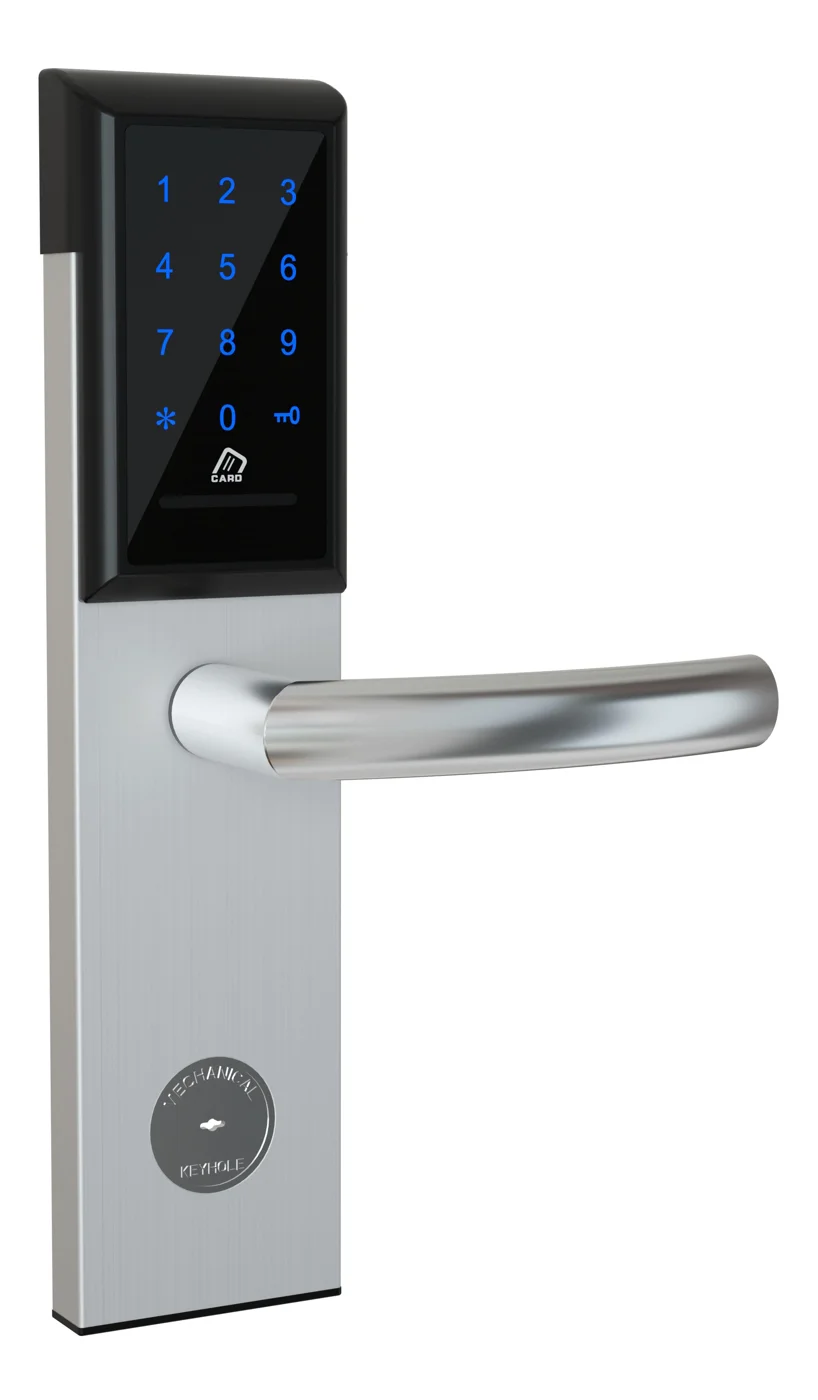
Office Cabinet Lock — PIN + Card for Filing & Pedestals
Offline PIN + card office cabinet lock for filing cabinets, pedestals, and drawers. Battery-powered 5-minute retrofit, no WiFi, no key management. CE/FCC/RoHS.
Cette page le désigne déjà comme prochaine référence recommandée.
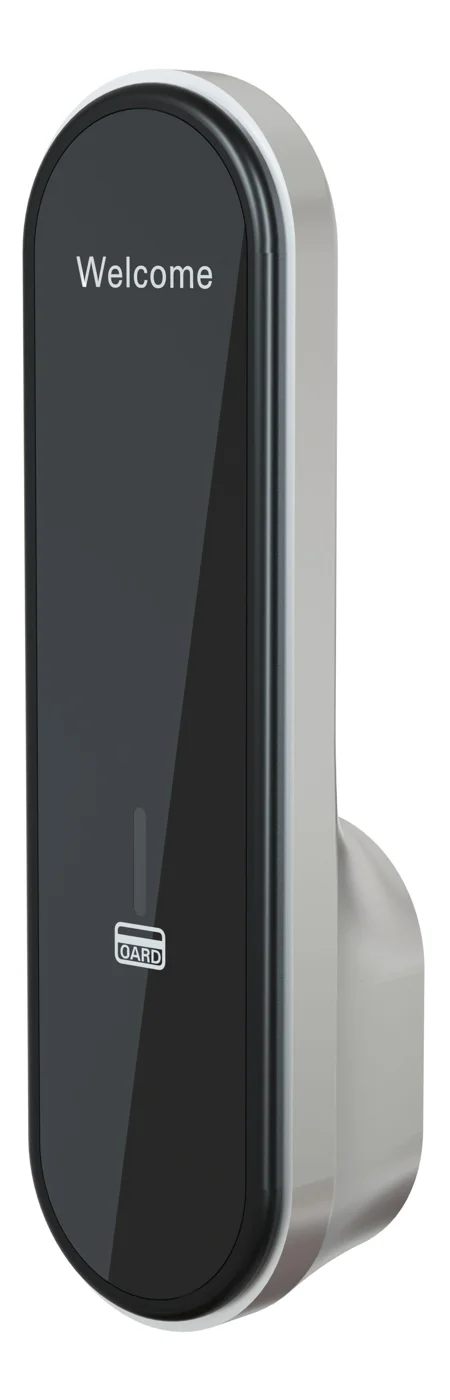
RFID Cabinet Lock — MIFARE Card, Offline Authentication
Offline MIFARE RFID cabinet lock for gym, spa, and office lockers. Tap-to-unlock 13.56 MHz, no WiFi needed, 5-minute retrofit. Zinc alloy body, battery-powered.
Cette page le désigne déjà comme prochaine référence recommandée.
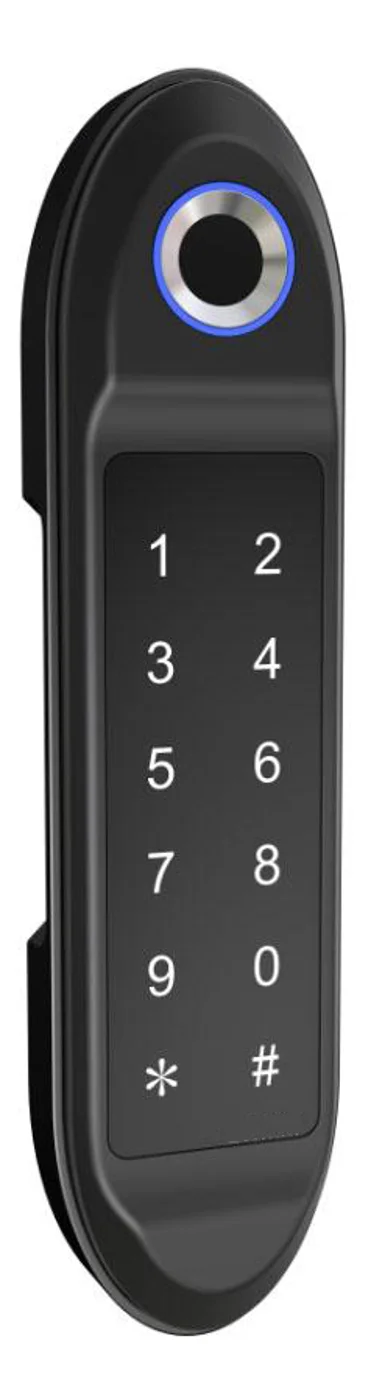
PIN Code Electronic Cabinet Lock — Stand-Alone, No WiFi
Offline keypad cabinet lock for gym, office and parcel lockers. Battery-powered, 5-minute retrofit, audit-free simple deployment. PIN + MIFARE card, DC 6V, 4×AA.
Cette page le désigne déjà comme prochaine référence recommandée.
Articles de blog associés
3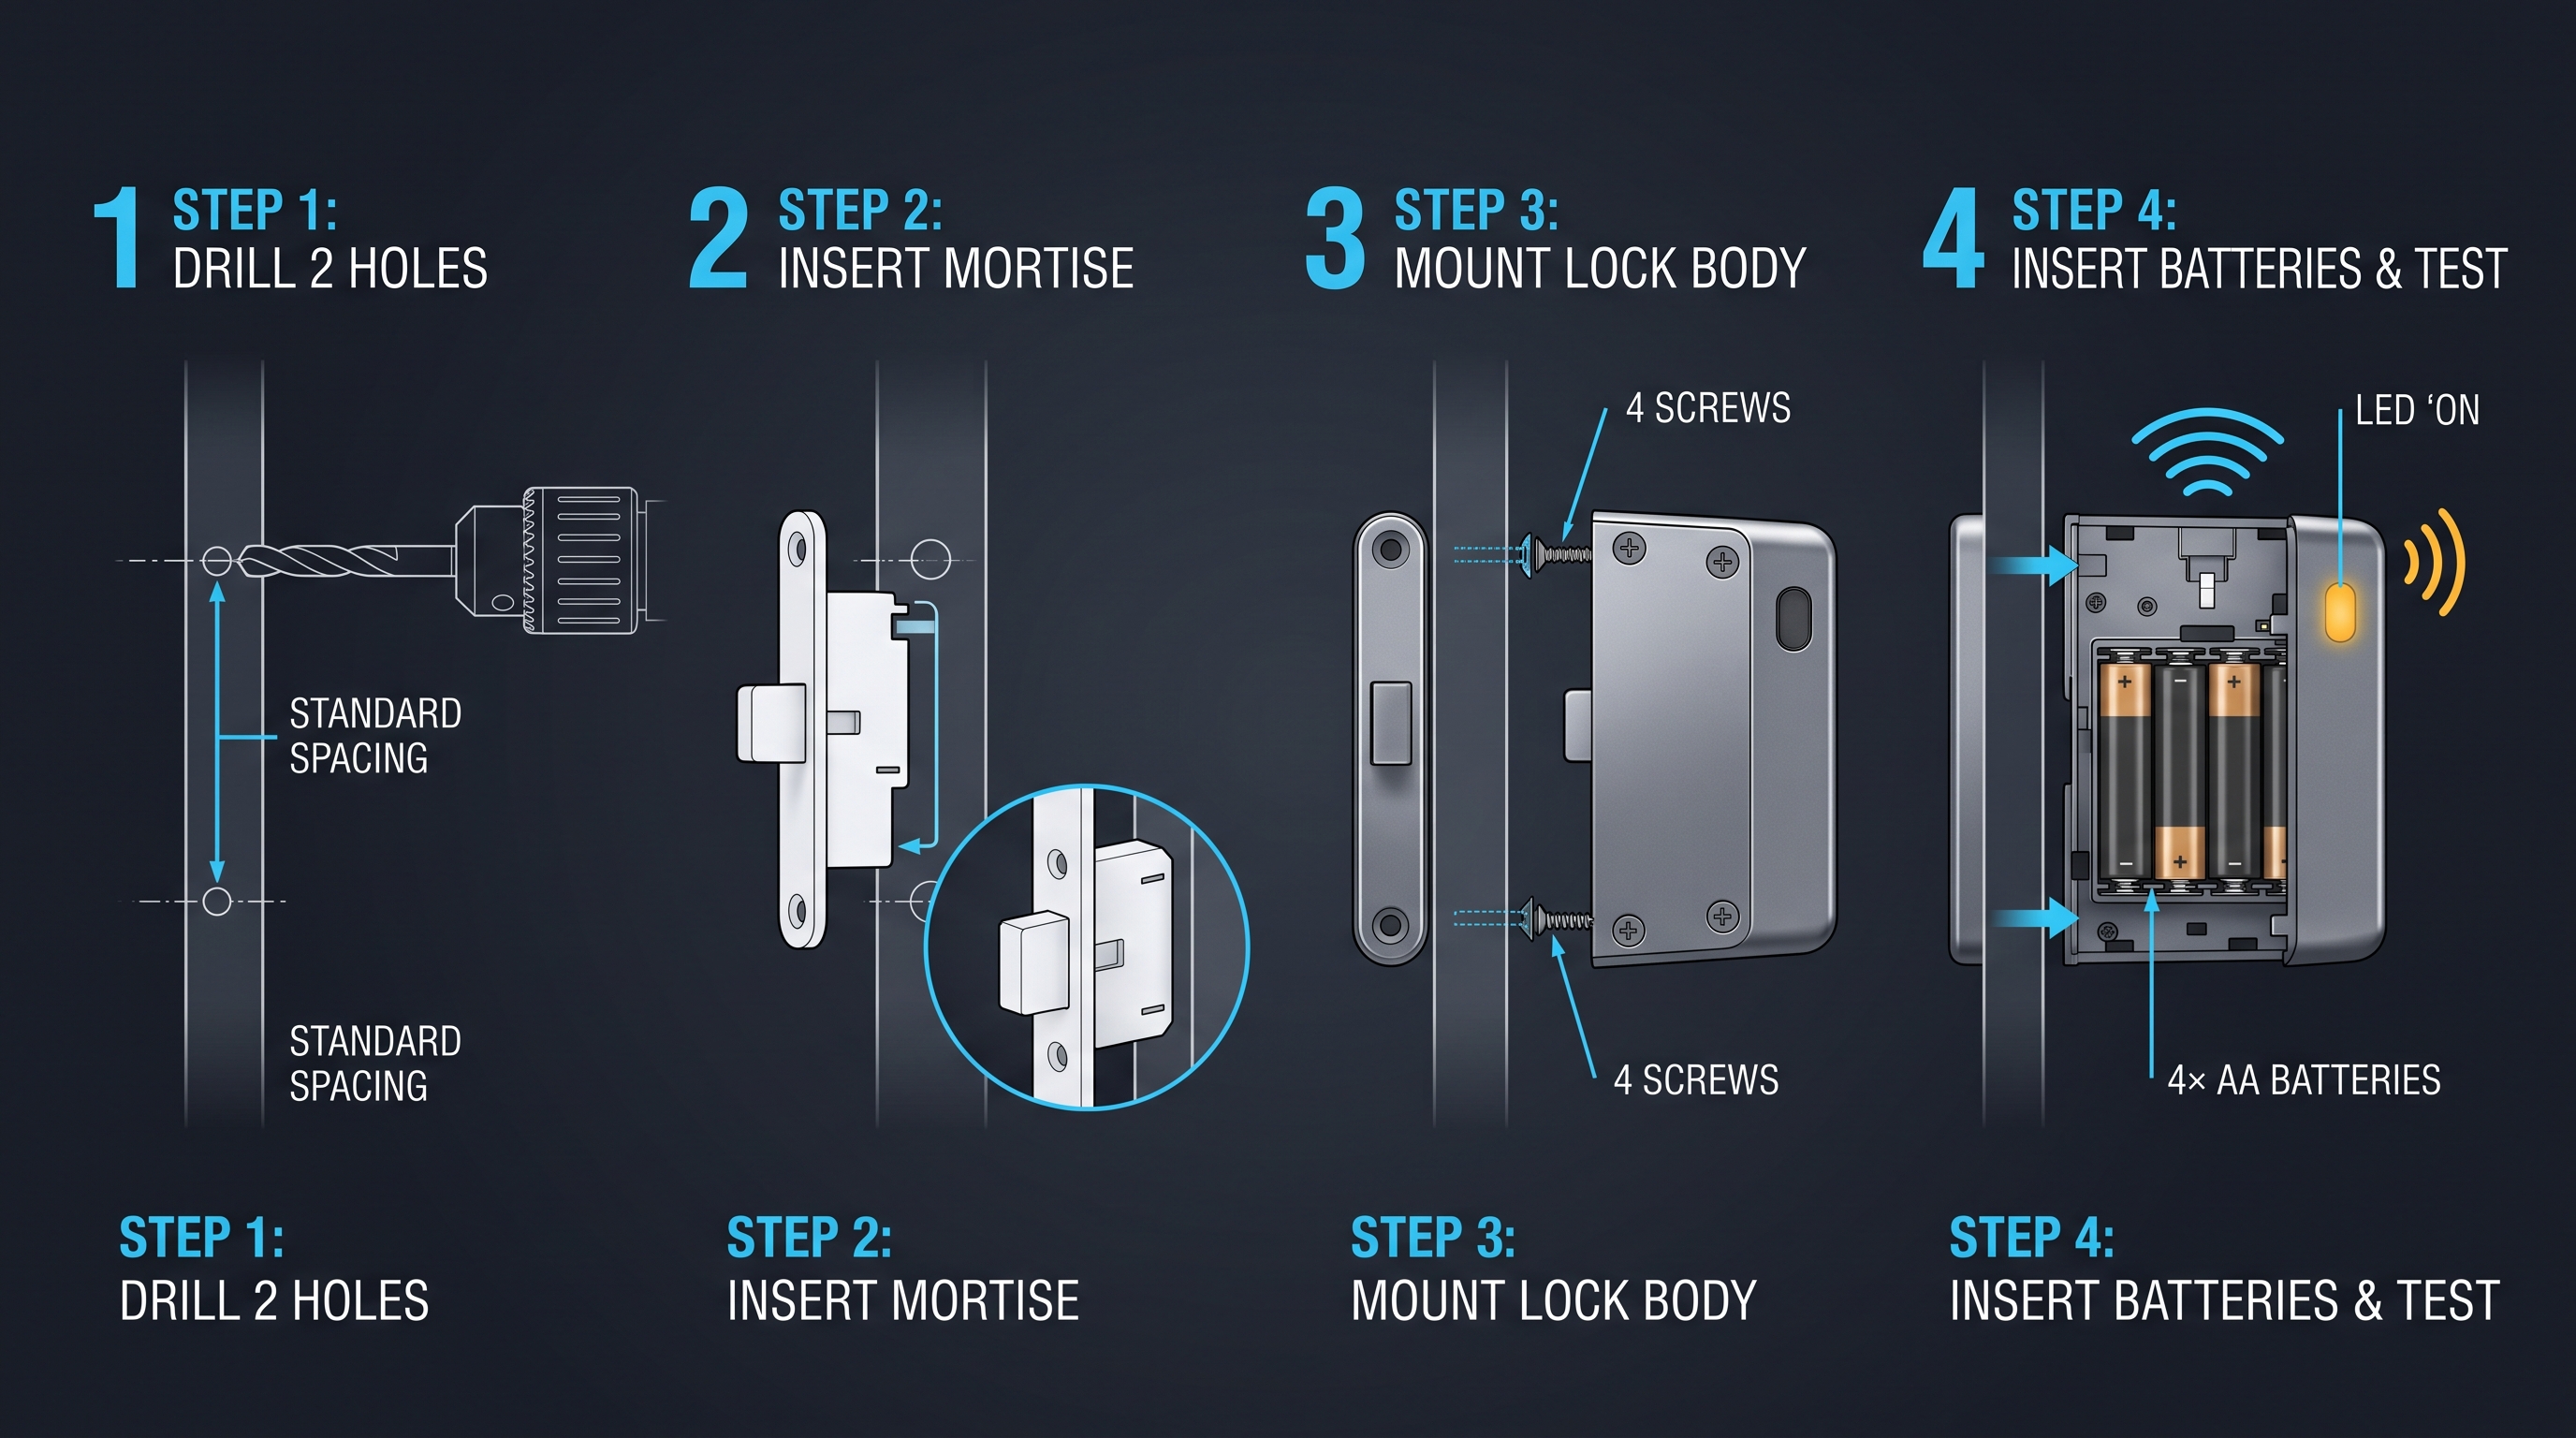
Serrure Électronique pour Armoire : Guide Technique Complet 2026 pour Acheteurs et Intégrateurs
Guide complet sur les systèmes de serrure électronique pour armoire : types, principes de fonctionnement, installation, prix et critères d'achat pour applications commerciales.
Il couvre le même contexte produit : Office Cabinet Lock — PIN + Card for Filing & Pedestals.
Serrure numérique pour armoire : guide technique complet 2026 pour acheteurs et intégrateurs
Guide complet sur les serrures numériques pour armoires : types, principes de fonctionnement, installation, prix et critères d'achat pour applications commerciales et résidentielles.
Il couvre le même contexte produit : Office Cabinet Lock — PIN + Card for Filing & Pedestals.
Verrou électronique pour armoire : le guide complet des verrous électroniques pour armoires, meubles et boîtiers
Découvrez ce qu'est un verrou électronique pour armoire, comment fonctionnent les verrous à solénoïde, à moteur, à gâche électromagnétique et à pousser-pousser, ainsi que le câblage 12V/24V, les modes fail-secure et fail-safe, le contrôle par relais et application, les cas d'usage, l'installation, les prix et le dépannage.
Il couvre le même contexte produit : Office Cabinet Lock — PIN + Card for Filing & Pedestals.
Spécifiez votre projet hôtelier avec nos ingénieurs
Indiquez le nombre de chambres, le type de plafond et votre préférence de protocole. Nous renverrons un plan d'échantillon et un devis sous 24 heures ouvrées.
- Passez d'une guidance générale à une discussion produit ou application.
- Utilisez la RFQ quand le prix, les plans, le MOQ ou le calendrier de lancement nécessitent de la structure.
- Gardez une voie de contact direct visible pour les clarifications rapides et le transfert.