Conectividad e integración de taquillas inteligentes
Guía técnica de conectividad e integración de taquillas inteligentes: RS-485, Wiegand, OSDP, BLE, Wi-Fi, LDAP/AD, SSO, HID y despliegue multisede.
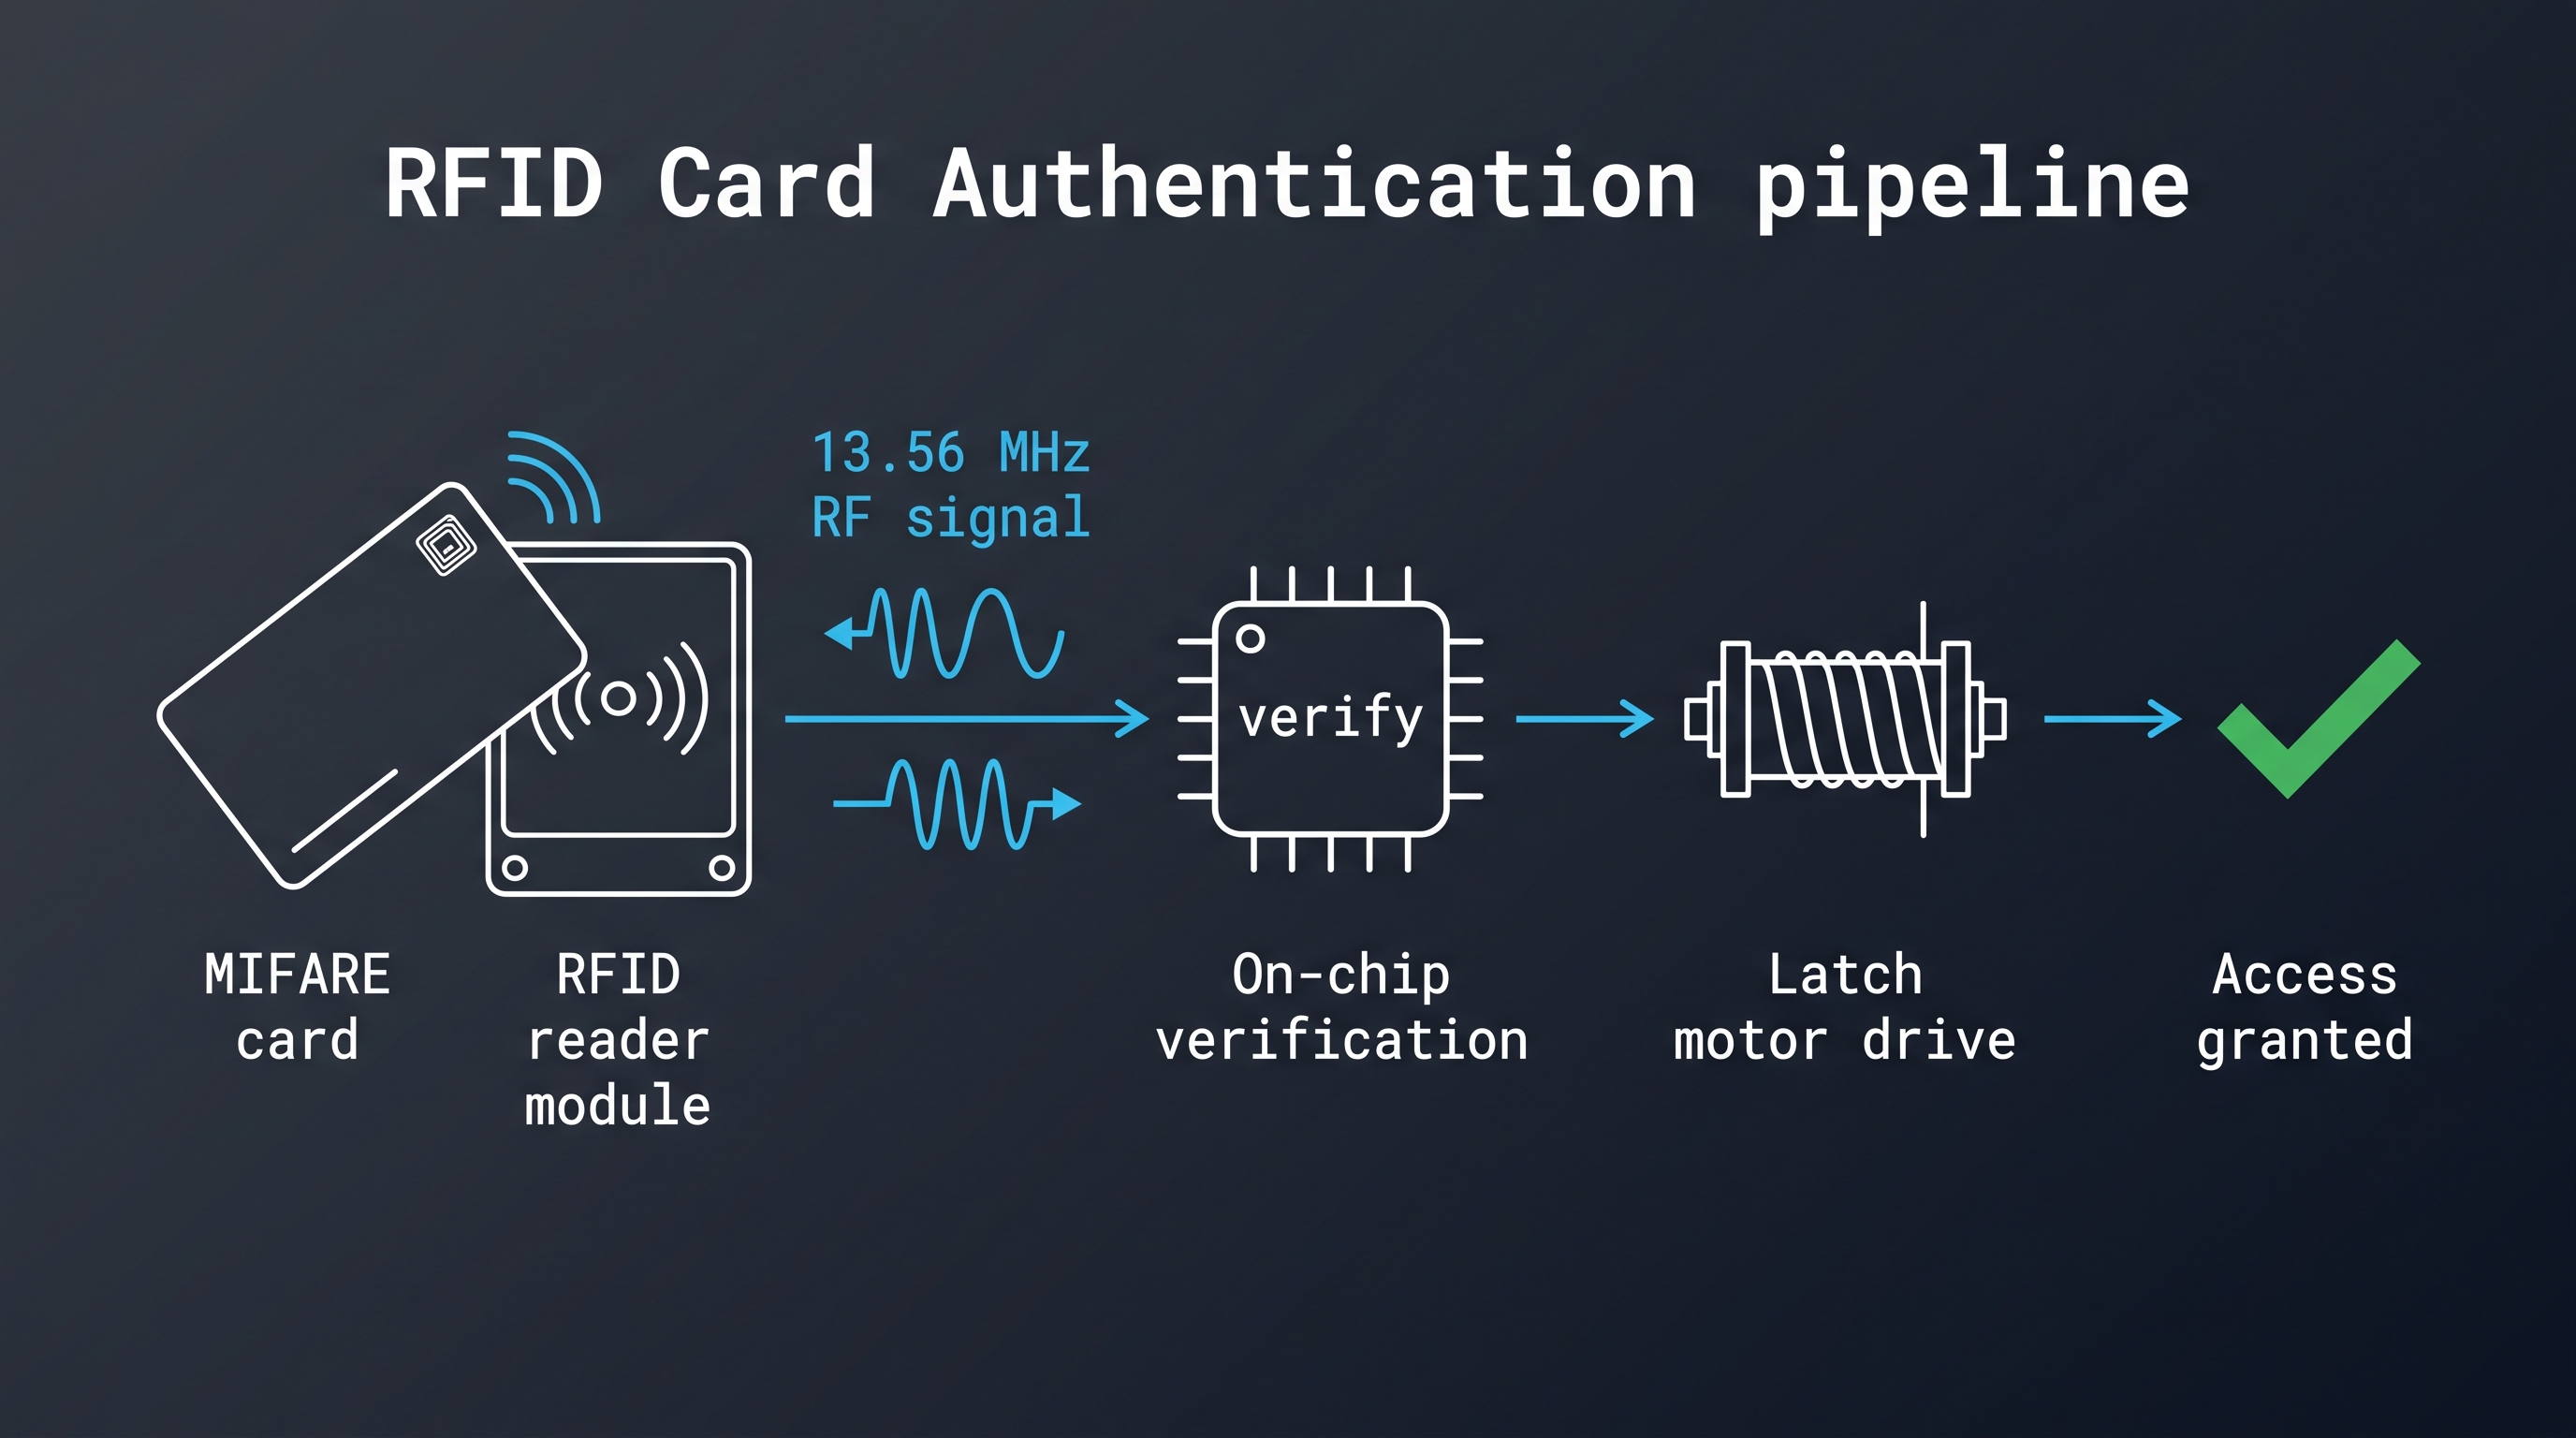
La conectividad e integración de taquillas inteligentes es la disciplina de hacer que una cerradura electrónica para taquillas se comporte como un dispositivo gestionado en lugar de un teclado autónomo. Se sitúa en la intersección de tres mundos que rara vez comparten un vocabulario: el hardware de las cerraduras con sus presupuestos de batería y tolerancias mecánicas, las redes del edificio con sus conmutadores, puertas de enlace y VLAN, y los sistemas de identidad empresariales donde los usuarios son registros en un directorio en lugar de caras en un mostrador. Una flota de taquillas que funciona perfectamente en una sala de exposición todavía puede fallar silenciosamente en un edificio real porque la cerradura habla RS-485 mientras el integrador planificó Wi-Fi, o porque la sincronización del directorio escribe un nombre para mostrar donde el controlador espera un ID de usuario inmutable.
Esta guía está escrita para las personas que tienen que hacer que esos tres mundos encajen: los fabricantes de taquillas que construyen una plataforma para sus clientes, los integradores de sistemas que cablean taquillas en un sistema de control de acceso o de gestión de edificios, y los equipos de instalaciones o de TI que heredan una flota y necesitan explicar a la dirección por qué debería comunicarse con Active Directory. Cada sección comienza con una respuesta autocontenida y luego desarrolla el detalle de ingeniería que hay detrás. Las secciones finales ofrecen una lista de verificación de adquisición, una secuencia de solución de problemas y las preguntas que vale la pena hacer a un proveedor antes de un piloto en lugar de después de instalar mil cerraduras.
Qué cubre realmente la conectividad e integración de taquillas inteligentes
La conectividad e integración de taquillas inteligentes es la combinación de enlaces de datos físicos, traducción de protocolos, mapeo de identidad y software de gestión que permite aprovisionar, monitorear y auditar centralmente las cerraduras electrónicas para taquillas. Abarca el cableado o enlace de radio entre la cerradura y el controlador, la puerta de enlace o dispositivo de borde que agrega un banco de taquillas, las interfaces de programación de aplicaciones que conectan esa capa de borde a una plataforma de gestión, y el directorio o sistema de control de acceso que decide quién puede abrir qué taquilla y en qué momento. Una integración completa también incluye la distribución de firmware, el ciclo de vida de las credenciales, la retención de eventos y el procedimiento de recuperación que se utiliza cuando se cae un enlace. La conectividad sin integración produce telemetría que nadie atiende, mientras que la integración sin conectividad produce un diseño que no se puede implementar en un edificio real con mobiliario real y restricciones de red reales. La prueba práctica es sencilla: ¿puede un administrador revocar el acceso de una persona y demostrar que ocurrió, sin levantarse de su escritorio?
La mayoría de los proyectos subestiman la capa de identidad. Los proveedores de hardware suelen documentar bien las longitudes de cable y los alcances de radio, pero el mapeo entre una persona en Active Directory y una taquilla en un edificio es donde las integraciones se rompen silenciosamente. Una forma útil de delimitar el trabajo es enumerar cuatro cosas para cada taquilla: quién puede abrirla, cómo esa persona demuestra su identidad, qué sistema mantiene el registro autoritativo y cómo se revoca la prueba cuando la persona se va. Si esas cuatro respuestas existen en un solo documento, el diseño de conectividad e integración casi se escribe solo.
Las cuatro capas que necesita toda implementación
La primera capa es la propia cerradura, que contiene un motor o solenoide, un lector o teclado, una placa controladora, firmware y una fuente de alimentación. La segunda capa es el enlace local, que es un bus cableado como RS-485 o un enlace de radio como Bluetooth Low Energy. La tercera capa es la agregación, donde una puerta de enlace, un controlador de red o un servidor de borde convierte muchas conversaciones individuales de cerraduras en un único flujo de datos gestionado. La cuarta capa es la plataforma, donde los usuarios, las taquillas, los horarios y los eventos residen en una base de datos que otros sistemas pueden consultar.
Cada capa tiene sus propios modos de fallo y sus propias suposiciones de seguridad. Una cerradura que almacena credenciales en caché localmente sobrevive a una caída de la red, pero mantiene una lista de autorización obsoleta hasta la siguiente sincronización. Una puerta de enlace que termina TLS hacia la nube protege el enlace de área amplia, pero aún debe autenticar cada cerradura en el enlace local. Una plataforma que admite aprovisionamiento SCIM elimina la creación manual de usuarios, pero necesita un identificador externo estable para evitar cuentas duplicadas. Diseñar una capa a la vez suele ser la forma en que los proyectos adquieren una flota que está técnicamente conectada y operativamente inutilizable.
Quién es responsable de qué parte de la integración
La responsabilidad es la fuente más común de retraso en los proyectos de taquillas. El proveedor de cerraduras es responsable del firmware de la cerradura, la compatibilidad del lector y la documentación del protocolo local. El integrador es responsable del cableado, la segmentación de red y la instalación de puertas de enlace. El propietario del edificio o el departamento de TI es responsable de los grupos de directorio, la configuración del inicio de sesión único y las reglas de firewall. El proveedor de la plataforma es responsable de las API y la retención de datos.
Cuando esos límites no están escritos, cada parte asume que otra ha configurado reservas DHCP, probado cuentas de enlace de directorio o validado que la puerta de enlace puede alcanzar el punto de conexión de la nube a través de un proxy. Una matriz de responsabilidades simple, acordada antes del piloto, evita semanas de señalar con el dedo. Debe nombrar quién suministra la autoridad de certificación, quién aprueba las actualizaciones de firmware, quién posee las credenciales administrativas para la plataforma de taquillas y a quién se llama a las 2 a. m. cuando un banco de taquillas deja de reportar.
La pila de conectividad e integración de taquillas inteligentes: cerradura, controlador, puerta de enlace y plataforma
La pila de conectividad e integración de taquillas inteligentes es una arquitectura de cuatro niveles en la que las cerraduras gestionan la autenticación y el accionamiento local, los controladores o concentradores agregan un banco de taquillas, las puertas de enlace o servidores de borde traducen entre protocolos de campo y redes IP, y una plataforma gestiona la identidad, la política y los informes. Los despliegues típicos usan un concentrador por cada 16 a 64 cerraduras, una puerta de enlace por planta o grupo de salas, y un inquilino de plataforma por edificio u operador. Esta estratificación mantiene corto el cableado de campo, limita el radio de impacto de un fallo único y permite sustituir cada nivel sin tocar los demás. También define dónde buscar cuando algo falla: una única taquilla inteligente que no responde es un fallo de nivel uno, un banco de taquillas silencioso es un fallo de nivel dos y un sitio que deja de reportar es un fallo de nivel tres. La arquitectura es deliberadamente aburrida, y esa es la cuestión. Cada nivel tiene una función, una interfaz y un responsable, que es lo que hace que una flota de mil cerraduras pueda ser soportada por un pequeño equipo de operaciones.
La pila importa porque la mayoría de la documentación de proveedores describe un único producto, mientras que los proyectos reales necesitan un sistema. Una cerradura que admite tarjetas MIFARE solo es útil si el concentrador puede transmitir sus eventos hacia arriba en un formato que la plataforma entienda, y solo si la plataforma puede devolver una decisión de autorización con la suficiente rapidez para un usuario que está de pie ante la puerta. Los presupuestos de latencia difieren según el nivel: una decisión de autenticación local debería completarse muy por debajo de un segundo, mientras que un viaje de ida y vuelta de autorización en la nube puede tardar de uno a tres segundos según la geografía y la calidad de la red móvil.
Dónde ocurre realmente la decisión
La autenticación puede ocurrir en tres lugares, y cada elección tiene consecuencias. En las cerraduras sin conexión la decisión se toma dentro de la cerradura contra una lista de credenciales almacenada localmente. En las cerraduras en línea la decisión la toma el concentrador o la plataforma, y la cerradura actúa como lector y actuador. En los diseños híbridos la cerradura decide localmente usando una política en caché que la plataforma actualiza según una programación o bajo demanda.
Las decisiones sin conexión son rápidas y resilientes, pero no pueden responder a una revocación que ocurrió hace un minuto. Las decisiones en línea son autoritativas, pero dependen de la disponibilidad de la red y añaden latencia a cada desbloqueo. Los diseños híbridos suelen ser la respuesta correcta para despliegues en hoteles y lugares de trabajo, donde un huésped o empleado que se queda fuera es mucho más perjudicial que unos minutos de autorización obsoleta. La cuestión de diseño que hay que resolver pronto es cuánto tiempo puede seguir siendo válida una credencial obsoleta cuando el enlace está caído; quince minutos es un compromiso habitual, un turno es habitual en sitios industriales, y la tolerancia cero obliga a un diseño totalmente en línea.
Qué debe gestionar el concentrador
Un concentrador es más que una caja de conexiones. Debe sondear o suscribirse a cada cerradura, traducir entre protocolos de campo, almacenar en búfer eventos durante interrupciones aguas arriba, aplicar programaciones locales y, a menudo, suministrar o supervisar alimentación. También debe detectar y aislar una cerradura defectuosa para que un dispositivo en cortocircuito no derribe todo el segmento. En despliegues RS-485 el concentrador con frecuencia proporciona el único lugar realista para colocar protección contra sobretensiones y aislamiento, ya que las filas de cerraduras implican largos tendidos de cable a través de mobiliario metálico.
Especifique la capacidad del concentrador en cerraduras, no en puertos. Una unidad clasificada para 32 dispositivos puede sostener ese recuento solo cuando sondea lentamente; un banco de 64 taquillas que debe responder en medio segundo puede necesitar dos concentradores. Solicite el intervalo de sondeo y el tiempo de entrega de eventos bajo carga completa, y pruebe las cifras durante el piloto en lugar de confiar en la hoja de datos.
Autónomo o en red: cómo elegir la arquitectura de conectividad e integración de taquillas inteligentes
Elegir entre conectividad e integración de taquillas inteligentes autónomas y en red es una decisión sobre la autoridad, más que solo sobre el presupuesto. Las cerraduras autónomas almacenan credenciales y registros localmente y se gestionan mediante una tarjeta maestra, un programador de mano, una aplicación móvil por Bluetooth o una sincronización periódica. Las cerraduras en red informan cada evento a un sistema central y reciben la política de él. La mayoría de las flotas en producción combinan ambas: cerraduras en red en áreas de alto tráfico o sensibles al cumplimiento, cerraduras autónomas en bancos de desbordamiento e instalaciones temporales. La primera pregunta que hay que responder es quién tiene permitido decir no. Si la revocación debe surtir efecto en cuestión de minutos, la cerradura no puede ser la autoridad final. Si el sitio cambia de ocupantes una vez por temporada y no conlleva ninguna obligación de auditoría, la autoridad local es más barata y más resiliente. Equivocarse en esa pregunta resulta caro en ambas direcciones, porque modernizar la conectividad en taquillas terminadas cuesta más que elegirla en el momento de la compra.
La comparación de costes a menudo se malinterpreta. El hardware en red cuesta más por cerradura y añade cableado, puertas de enlace y puertos de conmutador, pero elimina la mano de obra recurrente para la reprogramación de credenciales y la recopilación de registros. El hardware autónomo es más barato en la compra y más barato de instalar, pero cada cambio de ocupante o de política se convierte en una visita manual. Los sitios que cambian de ocupantes semanalmente suelen encontrar que el hardware en red es más barato en dos o tres años, mientras que los sitios que asignan taquillas una vez por temporada pueden usar equipo autónomo durante una década.
| Arquitectura | Coste relativo del hardware | Esfuerzo de despliegue | Autoridad para las decisiones de acceso | Mejor ajuste |
|---|---|---|---|---|
| Teclado autónomo o RFID | Bajo | Cableado mínimo | La cerradura | Taquillas para personal de temporada, gimnasios pequeños |
| Autónomo con sincronización por Bluetooth | De bajo a medio | Cableado mínimo, administración mediante aplicación | La cerradura, actualizada por la aplicación | Sitios de modernización sin acceso a red |
| En red cableado por RS-485 | Medio | Cableado, concentradores, protección contra sobretensiones | Concentrador o plataforma | Obra nueva, hospitales, escuelas |
| En red inalámbrico por BLE o Wi-Fi | De medio a alto | Ubicación de puertas de enlace, estudio de radiofrecuencia | Puerta de enlace o plataforma | Modernizaciones, edificios históricos |
| Híbrido en red con caché sin conexión | De medio a alto | Cableado o puertas de enlace más diseño de políticas | Configurable por banco de taquillas | Hoteles, operadores multisede |
Costes ocultos de las flotas autónomas
El coste recurrente que rara vez aparece en un presupuesto de capital es la administración. Cada taquilla que debe reasignarse, cada tarjeta perdida que debe bloquearse y cada solicitud de auditoría se convierte en una visita al sitio. En una instalación de 600 taquillas con rotación mensual de ocupantes, eso supone cientos de visitas al año, y cada una es una oportunidad de introducir un error de transcripción.
Las flotas autónomas también pierden el historial. Cuando ocurre un incidente, la cerradura puede contener unos cientos de eventos que nunca se recopilaron. Si la batería se agota, el historial se va con ella. Los sitios con obligaciones de seguros o regulatorias deben tratar la retención de eventos como un requisito y dejar que impulse la elección de la arquitectura, y no al revés.
Cuándo gana lo híbrido
Los diseños híbridos responden a la pregunta que las arquitecturas puras no pueden: qué debe ocurrir durante una interrupción de la red. La cerradura mantiene una lista de credenciales válidas, la plataforma conserva la autoridad para la siguiente sincronización y la instalación sigue funcionando. El trabajo de diseño está en la política: cuán grande puede ser la caché, cuánto tiempo puede vivir, qué cambios de credenciales deben propagarse de inmediato y cómo concilia la plataforma los eventos después de una reconexión.
La conciliación merece un diseño explícito. Una cerradura que se abre veinte veces mientras está sin conexión produce veinte eventos que llegan en ráfaga más tarde. La plataforma debe aceptar marcas de tiempo fuera de orden, deduplicar retransmisiones y marcar los eventos que se registraron sin conexión. Si el informe de auditoría no puede distinguir un evento retrasado de uno en vivo, los investigadores no confiarán en él.
Conectividad e integración cableadas de taquillas inteligentes: RS-485, Wiegand, OSDP y PoE
La conectividad e integración cableadas de taquillas inteligentes sigue siendo el estándar de referencia para obra nueva porque ofrece latencia determinista, alimentación continua y un comportamiento predecible bajo carga. El bus de campo dominante para las cerraduras electrónicas para taquillas es RS-485, un estándar diferencial semidúplex que admite segmentos multipunto de hasta 32 cargas unitarias y tendidos de cable de cerca de 1.200 metros a bajas velocidades en baudios. Los enlaces lector-controlador utilizan tradicionalmente la interfaz Wiegand, mientras que las instalaciones modernas especifican cada vez más OSDP, que transporta tráfico similar de lector por RS-485 con un canal bidireccional y cifrado. La integración cableada elimina las dos variables que dominan la resolución de problemas inalámbricos, la cobertura de radio y el estado de la batería, y las reemplaza por fallos que aparecen en el concentrador dentro de un ciclo de sondeo. La contrapartida es la mano de obra de instalación y la dificultad de modernizar el cableado en edificios terminados, por lo que los diseños inalámbricos dominan los proyectos de modernización incluso cuando el rendimiento cableado sería mejor.
Especifique la columna vertebral con tanto cuidado como el bus de campo. Cuando las filas de taquillas están en plantas diferentes, un segmento RS-485 que sale del montante y discurre por los muebles suele ser mejor convertirlo a Ethernet en la planta y volverlo a convertir a un bus de campo localmente, lo que mantiene corta la longitud del segmento y hace que cada planta se pueda mantener de forma independiente. Registre la longitud medida del segmento, la resistencia de terminación y la tensión en reposo de cada tramo durante la puesta en marcha. Esos tres números explican la mayoría de los fallos intermitentes posteriores, y es más fácil exigir un estándar a un instalador que los registra.
Topología y reglas de cableado de RS-485 que importan
Los segmentos RS-485 deben conectarse en cadena margarita, no en estrella, con una única terminación en cada extremo físico del bus y sin terminación en los dispositivos intermedios. El par trenzado apantallado con una impedancia característica definida es la elección habitual, y la pantalla debe conectarse en un solo punto para evitar bucles de tierra. Las diferencias de tensión en modo común entre filas de taquillas distantes son la causa más frecuente de fallos intermitentes de comunicación, por lo que vale la pena especificar transceptores aislados o repetidores cuando las taquillas abarcan áreas de distribución eléctrica separadas.
La velocidad en baudios condiciona la distancia. Un enlace de 9.600 bits por segundo tolera tendidos largos y entornos ruidosos, mientras que 115.200 bits por segundo exige cable corto y bien terminado. El modelo de sondeo también afecta la capacidad de respuesta percibida: un concentrador que espera un tiempo de espera completo de un dispositivo muerto antes de sondear el siguiente hará que un banco completo se sienta lento. Busque sondeo adaptativo y aislamiento de fallos en la especificación del concentrador.
Wiegand frente a OSDP para enlaces de lector
Wiegand es un estándar de facto heredado que envía los datos de la tarjeta como una secuencia de pulsos por dos líneas de datos. Es simple, tiene soporte universal y no está cifrado en absoluto, lo que significa que cualquiera con acceso físico al cable puede capturar y reproducir una credencial. OSDP mantiene la misma capa física RS-485, pero añade un conjunto de comandos definido, notificación del estado del dispositivo y un canal seguro opcional que utiliza cifrado AES-128.
Para implementaciones de taquillas, la elección tiene menos que ver con el lector y más con aquello a lo que se conecta el lector. Si las taquillas se integran en un sistema de control de acceso existente, Wiegand puede ser inevitable porque el controlador solo lo acepta. Si las taquillas son nuevas y el controlador admite OSDP, especificar OSDP es una mejora de bajo costo tanto en seguridad como en diagnóstico, ya que el controlador puede leer el estado de manipulación del lector, la versión de firmware y los errores de comunicación.
Alimentación por Ethernet y presupuestos de potencia de las cerraduras
PoE es atractivo para los bancos de taquillas porque un solo cable proporciona tanto datos como alimentación, lo que elimina las fuentes de alimentación locales dentro de los muebles. El estándar 802.3af suministra hasta 15,4 vatios en el equipo de suministro de energía y aproximadamente 12,95 vatios en el dispositivo alimentado, mientras que 802.3at eleva esto a 30 vatios y 25,5 vatios, respectivamente. Un concentrador que alimenta 32 cerraduras debe dimensionarse según la corriente máxima consumida durante la activación simultánea, no según la corriente en reposo impresa en la etiqueta de la cerradura.
Las cerraduras alimentadas por baterías eluden la cuestión de la alimentación, pero introducen mantenimiento. Las cerraduras electrónicas para taquillas típicas funcionan durante doce a veinticuatro meses con un juego de pilas alcalinas, con una vida útil determinada por los eventos de activación del lector, la transmisión por radio y la activación del motor. Un banco de taquillas que informa el nivel de batería a la plataforma puede recibir mantenimiento antes de que los usuarios queden bloqueados; uno que no lo hace producirá su primera queja como un fallo.
Conectividad e integración inalámbrica de taquillas inteligentes: BLE, Wi-Fi, Zigbee, Z-Wave y LoRaWAN
La conectividad e integración inalámbrica de taquillas inteligentes sustituye el cableado de campo por un enlace de radio, lo que resulta decisivo en modernizaciones donde las taquillas ya están instaladas o donde no existen rutas de cable. Las tecnologías disponibles difieren marcadamente en alcance, alimentación, topología y soporte del ecosistema. Bluetooth Low Energy encaja con credenciales basadas en teléfono y con la recolección de corto alcance mediante puertas de enlace; Wi-Fi encaja con taquillas alimentadas por red eléctrica en edificios con cobertura empresarial existente; Zigbee y Z-Wave encajan con cerraduras electrónicas para taquillas alimentadas por batería que pueden formar una malla con routers alimentados por red eléctrica cercanos; y LoRaWAN encaja con sitios dispersos y de bajo tráfico que necesitan largo alcance a costa de latencia y tamaño de carga útil. El fallo recurrente es tratar un enlace de radio como equivalente a un cable. La radio es compartida, está sujeta a interferencias y a menudo se congestiona con los propios teléfonos que llevan los usuarios, mientras que las taquillas metálicas forman cavidades reflectantes que atenúan las señales. Realice un estudio del sitio del banco real, en la sala real, con las puertas cerradas, antes de fijar la especificación.
La planificación de canales merece la misma atención que la cobertura. En un edificio que ya ejecuta cientos de puntos de acceso de 2.4 GHz, una puerta de enlace para taquillas compite con el Wi-Fi de oficina por el mismo tiempo de antena, y un banco que se comporta bien en una planta vacía puede degradarse cuando se llena una sala de reuniones. Pregunte cómo selecciona su canal la puerta de enlace, si puede fijarse a uno menos congestionado y cómo reintenta una cerradura que pierde un sondeo. Registre la tasa de éxito de paquetes observada por banco durante el piloto; un banco por debajo de aproximadamente el 95 por ciento producirá eventos retrasados y alertas fantasma de desconexión que parecen fallos.
| Tecnología | Frecuencia | Alcance interior típico | Perfil de alimentación | Topología | Mejor opción |
|---|---|---|---|---|---|
| Bluetooth Low Energy | 2.4 GHz | 10-30 m hasta la puerta de enlace | Muy bajo | Punto a punto o malla con puerta de enlace | Credenciales por teléfono, bancos en modernización |
| Wi-Fi | 2.4 y 5 GHz | Depende de la cobertura | Alto | Infraestructura | Taquillas alimentadas por red eléctrica, puntos de acceso existentes |
| Zigbee | 2.4 GHz | 10-30 m por salto | Bajo | Malla | Flotas densas de baterías con routers alimentados por red eléctrica |
| Z-Wave | Sub-GHz, específica por región | 20-40 m por salto | Bajo | Malla | Sitios que necesitan penetración de paredes |
| LoRaWAN | Sub-GHz, específica por región | 1-5 km en exteriores | Muy bajo | Estrella de estrellas | Instalaciones remotas o dispersas |
Bluetooth Low Energy en bancos de taquillas
BLE es la opción inalámbrica más común para las cerraduras electrónicas para taquillas porque cumple dos propósitos a la vez: un teléfono puede actuar como la credencial y una puerta de enlace puede recopilar eventos de cerraduras que el teléfono nunca visita. Una cerradura BLE se activa con los anuncios, autentica un teléfono mediante una conexión cifrada, acciona la cerradura y vuelve a dormir, por lo que la vida útil de la batería puede medirse en años en lugar de semanas.
La limitación es la densidad de puertas de enlace. Las cerraduras dentro de bancos metálicos atenúan notablemente la radio, por lo que una puerta de enlace que cubre una sala abierta puede cubrir solo una fracción de una pared de taquillas cerrada. Planifique una puerta de enlace por banco o por cada dos bancos, monte antenas fuera de los recintos metálicos cuando sea posible y mida la tasa de éxito de paquetes real con las puertas cerradas. Si el sitio también requiere credenciales por teléfono, pruebe con los modelos de teléfono que los usuarios llevan realmente en lugar de con un único dispositivo insignia.
Wi-Fi: conveniente pero exigente
Wi-Fi resulta atractivo porque los edificios empresariales ya tienen cobertura, pero encaja mal con las cerraduras alimentadas por batería. Mantener una asociación consume energía, el roaming entre puntos de acceso interrumpe las sesiones y la autenticación empresarial añade otra pieza móvil. El despliegue realista es un controlador de taquillas alimentado por red eléctrica con un enlace ascendente Ethernet o Wi-Fi que atiende a un banco de cerraduras alimentadas por batería a través de un bus local.
Cuando se utiliza Wi-Fi, planifique la seguridad empresarial desde el principio. WPA2 o WPA3 Enterprise con certificados EAP-TLS evita las contraseñas compartidas y sobrevive a la rotación de credenciales, pero requiere un proceso de ciclo de vida de certificados. Las reservas DHCP o el direccionamiento estático mantienen estable el inventario de taquillas, y deben comprobarse los ajustes de aislamiento de clientes en las redes de invitados, ya que muchos bloquean por defecto el tráfico entre dispositivos del que puede depender una puerta de enlace para taquillas.
Tecnologías de malla y opciones de largo alcance
Zigbee y Z-Wave construyen redes de malla en las que los dispositivos alimentados por red eléctrica retransmiten tráfico para los dispositivos alimentados por batería. La malla es tan fiable como sus routers: un banco de cerraduras alimentadas por batería sin un router alimentado por red eléctrica cerca enrutará mal o no enrutará en absoluto. Z-Wave opera por debajo de 1 GHz en la mayoría de las regiones, lo que generalmente penetra mejor las paredes y el metal que 2.4 GHz, mientras que Zigbee se beneficia de un ecosistema de dispositivos más amplio y económico.
LoRaWAN ocupa un nicho diferente. Su largo alcance y baja potencia encajan con bancos de paquetería en exteriores, instalaciones remotas para el personal y campus donde las taquillas están distribuidas a lo largo de cientos de metros, pero los límites de carga útil y las reglas de ciclo de trabajo lo hacen inadecuado para el desbloqueo interactivo. Trate LoRaWAN como un canal de telemetría y estado en lugar de un canal de autorización.
Conectividad e integración de taquillas inteligentes con LDAP, Active Directory y SSO
La conectividad e integración de taquillas inteligentes con un servicio de directorio convierte la asignación de taquillas de un ejercicio de hoja de cálculo en una política automatizada. LDAP es el protocolo, Active Directory es la implementación de directorio de Microsoft, y el inicio de sesión único es la capa de autenticación que permite a administradores y usuarios llegar a la plataforma de taquillas con credenciales corporativas. Una integración bien diseñada se enlaza con una cuenta de servicio de solo lectura, asigna grupos del directorio a políticas de taquillas y aprovisiona o desaprovisiona usuarios mediante SCIM o una sincronización programada, de modo que un empleado dado de baja pierde el acceso a las taquillas en el mismo flujo de trabajo que deshabilita su correo electrónico. El directorio sigue siendo la autoridad para la identidad mientras que la plataforma de taquillas es propietaria de las taquillas y sus asignaciones. La distinción que suele complicar los proyectos es entre autenticación y autorización: el inicio de sesión único demuestra quién es una persona, pero no decide qué taquilla puede abrir a las 06:30 de un martes. Esa decisión procede de la pertenencia a grupos, una fuente de RR. HH., un sistema de reservas o el sistema de control de acceso, y su propietario debe designarse antes de que comience el trabajo de integración.
La higiene de atributos decide si la integración con el directorio se mantiene limpia con el tiempo. Defina las unidades organizativas dentro del alcance antes de la primera sincronización, porque una consulta que lee todo el directorio importará contratistas, casillas de correo compartidas y cuentas de servicio que nunca deberían tener una taquilla asignada. Normalice mayúsculas/minúsculas y espacios en blanco en los nombres de grupos, acuerde cómo se gestionan las cuentas deshabilitadas y pruebe qué ocurre cuando un usuario pertenece a dos grupos con horarios conflictivos. Estos casos límite son baratos de resolver sobre el papel y costosos de desenredar una vez asignadas seiscientas taquillas.
Diseño de la cuenta de enlace del directorio
La cuenta de enlace usada por la plataforma de taquillas debe ser una cuenta de servicio dedicada con derechos de solo lectura sobre las unidades organizativas específicas que contienen usuarios de taquillas. Usar una cuenta de administrador de dominio es habitual en pruebas piloto y peligroso en producción, porque una puerta de enlace comprometida tendría entonces las llaves de todo el directorio. Restrinja la cuenta a los atributos que la integración realmente necesita, deshabilite el inicio de sesión interactivo y rote su contraseña según un calendario definido, con el nuevo valor preparado en la plataforma antes de que se cierre la ventana de cambio.
La alcanzabilidad de red merece el mismo cuidado. El tráfico del directorio debe usar LDAPS en el puerto 636 o StartTLS en 389 en lugar de texto plano, y la plataforma de taquillas debe validar el certificado del directorio contra una cadena de confianza. Los proxies corporativos que inspeccionan TLS romperán la validación de certificados a menos que el certificado raíz del proxy se instale deliberadamente en la plataforma, un paso que con frecuencia se olvida durante la prueba piloto y se descubre durante la puesta en marcha.
Asignación de grupos del directorio a políticas de taquillas
La política basada en grupos es el modelo de autorización más mantenible. Un grupo como locker-staff-night-shift se asigna a una política que permite taquillas en la sala de personal entre las 20:00 y las 07:00, y la plataforma simplemente lee la pertenencia a grupos en cada sincronización. Los grupos anidados deben resolverse explícitamente, ya que algunas consultas de directorio devuelven solo la pertenencia directa mientras que otras expanden la cadena completa, y ambos comportamientos producen resultados de acceso muy diferentes.
Use identificadores inmutables en lugar de nombres para mostrar. El samAccountName de una persona puede cambiar por matrimonio o cambio de nombre del departamento, y un nombre para mostrar cambia con frecuencia; el identificador único global del objeto no cambia. Si la plataforma almacena el identificador inmutable como su clave principal y trata los nombres como datos de presentación, los cambios de nombre se vuelven invisibles para la integración. Si almacena el samAccountName, un cambio de nombre crea un usuario nuevo y deja huérfana la asignación de taquilla.
Dónde corresponde el inicio de sesión único
SSO corresponde a las superficies administrativas: la consola de administración, el portal de informes y cualquier página de autoservicio donde un empleado elija o libere una taquilla. SAML 2.0 y OpenID Connect funcionan bien para esto, y la mayoría de los proveedores de identidad pueden aplicar autenticación multifactor como parte del flujo. Lo que no se le debe pedir a SSO es que autentique una cerradura. Una cerradura no tiene navegador, ni sesión, ni capacidad para completar un desafío interactivo.
Algunos sitios intentan tender un puente entre ambos al dar a la aplicación de taquillas un inicio de sesión SSO que luego emite una credencial de taquilla. Ese patrón funciona, pero traslada la experiencia de la taquilla a una dependencia de la aplicación: si el usuario no puede llegar al proveedor de identidad, no puede abrir su taquilla. Planifique una ruta sin conexión, ya sea un PIN local, un token en caché con una vida útil definida o un procedimiento de acompañamiento gestionado por el personal.
Cadencia de sincronización y desaprovisionamiento
La sincronización debe estar basada en eventos cuando sea posible y programada cuando no. El push SCIM desde el proveedor de identidad entrega creaciones, actualizaciones y desactivaciones en segundos; las sincronizaciones completas programadas son una red de seguridad que captura cualquier cosa que el flujo de eventos haya pasado por alto. La brecha peligrosa es una desactivación que nunca llega, por lo que la plataforma debe reconciliarse cada noche y marcar las cuentas que existen localmente pero no en origen.
El desaprovisionamiento merece una prueba explícita en cada piloto. Deshabilite un usuario de prueba en el directorio y luego mida cuánto tiempo sigue siendo accesible la taquilla. Si la respuesta es desconocida, la integración no está completa.
Conectividad e integración de taquillas inteligentes con HID y el control de acceso físico
La conectividad de taquillas inteligentes y su integración con un sistema de control de acceso físico existente normalmente comienza con la credencial que las personas ya llevan. Las credenciales de HID Global dominan los entornos corporativos y de campus, desde tarjetas de proximidad heredadas de 125 kHz hasta tarjetas iCLASS y Seos de 13,56 MHz, por lo que el lector de taquillas debe elegirse para coincidir con la población desplegada, y no al contrario. La integración adopta entonces una de dos formas: el sistema de taquillas lee los datos de la tarjeta con su propio lector y mantiene su propia autorización, o confía en una decisión transmitida desde el sistema de control de acceso mediante una interfaz de controlador como Wiegand u OSDP. Ambas funcionan, y ambas conllevan restricciones ocultas. La lectura directa mantiene la flota de taquillas independiente, pero traslada la gestión de credenciales y políticas a la plataforma de taquillas. Delegar en el controlador de acceso centraliza la política, pero vincula la disponibilidad de las taquillas a la capacidad de ese controlador, a la topología de cableado y a la hoja de ruta del proveedor. La elección depende del tamaño de la flota, de la frecuencia de renovación y de si el edificio exige una autoridad única de credenciales.
Haga un inventario de la población de credenciales antes de elegir un lector. Cuente las tecnologías de tarjeta en uso, pregunte si el sitio planea una migración a credenciales móviles y compruebe si algún grupo heredado aún depende de tarjetas de proximidad de 125 kHz que no puedan reemitirse rápidamente. Con frecuencia, los sitios descubren a mitad del proyecto que un departamento tiene una generación de credenciales diferente. Una breve auditoría de las generaciones de credenciales, los formatos de tarjeta y las políticas de caducidad evita una especificación que funcione para la mayoría pero deje fuera a una minoría del personal desde el primer día.
Tecnologías de credenciales y qué lee realmente la cerradura
Una tarjeta presentada ante un lector de taquillas puede leerse en varios niveles. El número de serie de la tarjeta queda expuesto en casi todas las tecnologías y es trivial de leer, lo que lo hace cómodo y débil. Los datos de sector en MIFARE Classic pueden leerse tras la autenticación, pero el algoritmo tiene debilidades conocidas. Las credenciales seguras modernas, como MIFARE DESFire o Seos, admiten autenticación mutua y claves diversificadas, por lo que los datos no pueden clonarse sin la clave del sitio.
Para los sistemas de taquillas, la cuestión práctica es qué identificador se almacena y se compara. Los sitios que almacenan el número de serie aceptan un riesgo de clonación que puede ser irrelevante para un gimnasio e inaceptable para una farmacia. Los sitios que usan lecturas de sector seguras necesitan que las claves del sitio se aprovisionen en la plataforma de taquillas, lo que añade una obligación de gestión de claves. Decida la postura de riesgo de forma explícita y escríbala en la especificación, porque modernizar de números de serie a lecturas seguras normalmente implica reemplazar lectores.
Formatos de número de tarjeta y compatibilidad heredada
Los formatos Wiegand empaquetan un código de instalación y un número de tarjeta en una longitud fija de bits. El formato clásico de 26 bits permite 255 códigos de instalación y 65.535 números de tarjeta, lo que es adecuado para un único sitio e inadecuado para un campus con múltiples inquilinos. Los formatos extendidos llevan números más grandes y datos adicionales, pero los lectores, controladores y plataformas deben coincidir en el formato exacto, o la misma tarjeta se interpretará de forma diferente en distintas puertas.
Cuando las taquillas se unen a un sistema existente, pregunte al propietario del sistema de control de acceso por el formato exacto de tarjeta, la longitud en bits y la convención de paridad en uso. Un lector de taquillas que emite una cadena Wiegand de 26 bits no puede representar un número de tarjeta corporativa de 37 bits sin truncamiento, y el truncamiento es la forma en que dos empleados acaban compartiendo una taquilla. Si el formato es propietario, obtenga una especificación por escrito en lugar de inferirla a partir de una tarjeta de muestra.
Interfaces de lector y opciones de cableado
Una cerradura electrónica para taquillas puede integrarse con el ecosistema de credenciales de tres maneras. Puede contener un lector integrado ajustado a una tecnología, lo que es lo más barato pero ata el sitio a esa credencial. Puede exponer una interfaz de lector para que se monte a su lado un lector externo del estándar del edificio, lo que preserva la elección de credencial a costa de más cableado. O puede aceptar una entrada Wiegand u OSDP de un controlador existente, lo que centraliza las decisiones pero requiere que el controlador tenga capacidad libre y un perfil de integración compatible.
Cada opción cambia el comportamiento ante fallos. Un lector integrado sigue funcionando si el sistema de control de acceso está caído. Una taquilla alimentada por controlador deja de aceptar nuevas decisiones cuando el controlador falla, aunque puede continuar con la política en caché. Compare esos comportamientos con la tolerancia de la instalación antes de la selección.
Credenciales móviles y la dirección de avance
Las credenciales móviles aprovisionadas en la cartera del teléfono son cada vez más la opción predeterminada en nuevos edificios corporativos y de campus, y cambian la especificación de las taquillas de dos maneras. Primero, el lector debe admitir la tecnología de credenciales móviles, lo que normalmente significa un elemento seguro de 13,56 MHz en lugar de una tarjeta de proximidad heredada. Segundo, la experiencia del usuario pasa a depender de una aplicación, por lo que la plataforma de taquillas necesita una alternativa para baterías agotadas del teléfono y dispositivos perdidos.
Los sitios que planean una flota de taquillas para varios años deben preguntar si el firmware del lector puede añadir tipos de credenciales sin reemplazo de hardware. Un lector que hoy solo admite una tecnología es una apuesta a que el edificio nunca cambia los estándares de credenciales, y los edificios cambian los estándares de credenciales con más frecuencia de la que reemplazan sus taquillas.
Conectividad e integración de taquillas inteligentes con MDM, CMMS y plataformas de instalaciones
La conectividad y la integración de taquillas inteligentes rara vez se detienen en el sistema de control de acceso. La mayoría de los operadores ya ejecutan una plataforma de gestión de dispositivos móviles para dispositivos de mano, un sistema computarizado de gestión del mantenimiento para órdenes de trabajo, un sistema de gestión de edificios para HVAC e iluminación, o una plataforma de analítica del lugar de trabajo que rastrea la utilización del espacio. Cada sistema contiene un fragmento de lo que necesita una flota de taquillas, y el trabajo de integración consiste en decidir qué fragmento es autoritativo y cuál simplemente se consume. El patrón que escala es un número reducido de interfaces claras en lugar de muchas conexiones por pares. La plataforma de taquillas expone una API documentada y consume una fuente de identidad; otros sistemas leen o escriben en la plataforma en lugar de hablar directamente con las cerraduras. Cinco sistemas conectados entre sí necesitan diez integraciones, mientras que cinco sistemas conectados a una plataforma necesitan cinco. La plataforma se convierte en la fuente de verdad del estado de las taquillas y en el único lugar donde mira un auditor.
La gestión de dispositivos móviles también gobierna los dispositivos que el personal utiliza para administrar las taquillas. Una tableta compartida que el personal de recepción usa para reasignar taquillas debe inscribirse como dispositivo corporativo con un perfil supervisado, restringirse a la aplicación de taquillas y configurarse para borrar credenciales cuando se pierda. Si la misma tableta también lleva una credencial móvil para un empleado específico, los dos roles deben separarse en la plataforma; de lo contrario, un cambio de turno se convierte en una transferencia de credenciales que nadie registra. Documente qué dispositivos están inscritos, quién es su propietario y qué sucede cuando uno sale del edificio.
MDM como canal de credenciales y dispositivos
La gestión de dispositivos móviles importa a las flotas de taquillas de dos maneras. Primero, los teléfonos que llevan credenciales móviles son dispositivos gestionados, y la política de MDM decide si un teléfono corporativo puede almacenar una credencial en su elemento seguro, si se puede instalar la aplicación de billetera y qué sucede cuando el dispositivo se borra o se pierde. Segundo, MDM puede distribuir la propia aplicación de taquillas y aplicar su configuración.
El punto de integración práctico suele ser una identidad de dispositivo compartida en lugar de una identidad de usuario. Un dispositivo de mano compartido que el personal de limpieza usa para comprobar el estado de las taquillas debe inscribirse en MDM y autorizarse como dispositivo de servicio, no vincularse a una persona. Si la plataforma de taquillas confunde ambos, cada cambio de turno se convierte en un evento de aprovisionamiento.
CMMS y desencadenadores de órdenes de trabajo
La integración con CMMS convierte la telemetría de las taquillas en trabajo de mantenimiento. Una cerradura que informa eventos de atasco repetidos, una batería que supera un umbral o un lector que ha registrado una tasa de errores creciente pueden generar una orden de trabajo automáticamente en lugar de esperar a la queja de un usuario. El valor no es la alerta en sí, sino el registro de auditoría: las órdenes de trabajo cerradas demuestran que una falla se gestionó, lo cual importa en entornos regulados.
Diseñe la integración en torno a identificadores de activos estables. Cada cerradura necesita un identificador que exista en ambos sistemas, y ese identificador no debe cambiar cuando se reasigne una taquilla. Los sitios que usan el número de taquilla como identificador de activo descubren el problema cuando reconfiguran un banco de taquillas y todo el historial de órdenes de trabajo sigue al dispositivo físico equivocado.
Gestión de edificios y analítica de espacios
La integración con BMS normalmente intercambia dos tipos de datos: estado y comando. El estado indica al edificio si una sala o zona está ocupada o si un banco de taquillas tiene energía. El comando permite al edificio cambiar la iluminación, la ventilación o la señalización de las taquillas. La analítica de espacios consume el uso de las taquillas para entender cuántas taquillas se usan realmente y a qué horas, lo que alimenta las decisiones sobre el dimensionamiento y la ubicación del banco.
Mantenga el tráfico de automatización del edificio fuera de la ruta de autorización. Un comando de BMS para atenuar las luces nunca debería poder bloquear la apertura de una taquilla, y una plataforma de taquillas debería degradarse de forma controlada si el punto de conexión de BMS deja de responder. Las interfaces direccionales y asíncronas con tiempos de espera son el patrón correcto.
APIs y modelos de eventos en la conectividad e integración de taquillas inteligentes
Las API y los modelos de eventos son el contrato entre la plataforma de taquillas y todo lo demás, y deciden cuánto de la integración sobrevive al primer cambio de proveedor. Una interfaz utilizable expone sitios, bancos de taquillas, taquillas, usuarios, asignaciones, credenciales, eventos de acceso y estado de salud, con paginación, filtrado y escrituras idempotentes. REST sobre HTTPS cubre las operaciones administrativas, MQTT o webhooks cubren eventos casi en tiempo real, y un esquema de eventos documentado cubre todo lo intermedio. El error más común es tratar la API como una idea de último momento y construir alrededor del acceso a la base de datos o del raspado de pantalla, lo que funciona hasta la primera actualización de la plataforma. Una API publicada con versionado, un tenant de sandbox y un registro de cambios cuesta más por adelantado y se amortiza la primera vez que el firmware cambia de comportamiento. La calidad de la documentación es un proxy justo para el resto de la plataforma: si la referencia pública carece de ejemplos de solicitudes, códigos de error y límites de tasa, la integración interna será igualmente escasa.
Los límites de tasa y la paginación dan forma a la integración tanto como lo hace el esquema. Una plataforma que limita las solicitudes por minuto obliga al integrador a agrupar las asignaciones y a diseñar una cola en lugar de un bucle. Pregunte por el límite documentado, el comportamiento cuando se supera y si existen endpoints masivos para aprovisionar un sitio completo de una vez. Las claves de idempotencia en las operaciones de escritura, junto con la paginación basada en cursor en las lecturas de eventos, convierten un script nocturno frágil en un trabajo fiable que se puede reintentar sin duplicar asignaciones.
Qué debe exponer una API de taquillas completa
Como mínimo, la API debe listar sitios, bancos de taquillas, taquillas individuales y su estado actual; crear y revocar asignaciones; aprovisionar y revocar credenciales; leer eventos con filtros de tiempo; e informar sobre la salud del dispositivo, incluidos la batería, la señal y la versión de firmware. Las operaciones de escritura deben ser idempotentes, de modo que una solicitud reintentada no cree asignaciones duplicadas, y deben devolver un identificador estable para el objeto creado.
Los eventos de acceso merecen un esquema documentado en lugar de texto libre. Los campos útiles incluyen el identificador de la taquilla, el identificador de la credencial o del usuario, la marca temporal en UTC, la decisión, la fuente de la decisión, como la caché local o la autorización central, y cualquier código de error. Sin la fuente de la decisión, los investigadores no pueden saber si una denegación provino de la política o de un fallo de red.
Patrones de entrega de eventos
Tres patrones de entrega cubren la mayoría de los despliegues. El polling solicita a la plataforma los eventos desde una marca temporal y es simple, resistente y ligeramente retrasado. Los webhooks envían eventos a un endpoint suscriptor y son rápidos, pero requieren lógica de reintento, verificación de firma y un endpoint que esté siempre disponible. MQTT publica eventos en un broker y se adapta a grandes flotas con muchos consumidores, a costa de ejecutar infraestructura de broker.
Cualquiera que sea el patrón que se utilice, el suscriptor debe tolerar duplicados y entregas fuera de orden. Las redes reintentan, los brokers reentregan y las puertas de enlace se reconectan en momentos inconvenientes. Un consumidor que asume una entrega exactamente una vez y en orden acabará contando dos veces un desbloqueo y producirá un informe de ocupación incorrecto.
Versionado y deprecación
Pregunte cómo se retiran las versiones de la API. Una plataforma que cambia las formas de respuesta sin aviso obliga a cada integrador a probar continuamente. Una ventana de deprecación publicada de al menos seis meses, con negociación de versión en la solicitud, es una expectativa razonable para un sistema que funcionará durante una década.
Autentique a cada consumidor y delimite su alcance de forma estricta. Una única clave de API compartida por el equipo de instalaciones, el integrador y el proveedor de analítica no se puede revocar sin romper todo, y acabará en una captura de pantalla de un panel tarde o temprano. Emita una credencial por integración, delimítela a las operaciones que esa integración realiza realmente y rótela según un calendario. Registre qué credencial leyó qué eventos; cuando algo inesperado aparezca en los datos, ese registro es el primer lugar donde mirar.
Diseño de conectividad e integración de taquillas inteligentes para despliegues multisede
La conectividad e integración de taquillas inteligentes multisede tiene éxito cuando un sitio se trata como una plantilla repetible en lugar de un proyecto único. La plantilla define el diseño del banco de taquillas, el esquema de direccionamiento, las reglas de ubicación de las puertas de enlace, la convención de nombres de grupos de identidad, la línea base de firmware y las pruebas de aceptación. Una vez que existe, un nuevo sitio se convierte en un ejercicio de despliegue medido en días en lugar de un ejercicio de diseño medido en meses, y soporte puede razonar sobre cada sitio con el mismo modelo mental. El modo de fallo es el contrario: cada sitio lo diseña quien estaba disponible, el direccionamiento se improvisa, los nombres de las puertas de enlace son inconsistentes y la plataforma termina con cinco variantes del mismo edificio. Los operadores solo se dan cuenta cuando un cambio debe aplicarse en todas partes y nadie puede escribir el script que llegue a todas ellas. La estandarización no es burocracia en una flota de taquillas; es la diferencia entre un despliegue y una serie de rescates.
Secuencia el despliegue en oleadas en lugar de en una sola campaña. Una primera oleada de dos o tres sitios con características de edificio diferentes expone los supuestos que un único sitio de referencia ocultaría, y deja tiempo para corregir la plantilla antes de que la adquisición se amplíe. Cada oleada debe producir una breve retrospectiva: qué acertó la plantilla, qué tuvo que improvisarse y qué elementos deberían añadirse al conjunto de planos estándar. Las oleadas también encajan con cómo se libera habitualmente el capital, lo que hace que un programa de flota sea más fácil de financiar que un único pedido para todos los sitios.
Direccionamiento, nombres y segmentación de red
Adopte un plan de direccionamiento antes de configurar el primer switch. Un patrón común es una VLAN por zona del edificio, un rango DHCP reservado para las puertas de enlace de taquillas y direccionamiento estático para los concentradores. Los nombres de los dispositivos deben codificar sitio, zona y banco, de modo que una alerta que diga site-lon-03-zone-b-bank-12 indique de inmediato a un ingeniero adónde ir.
La segmentación protege ambas direcciones. El tráfico de taquillas no debe compartir un dominio de difusión con el Wi-Fi de invitados, y las taquillas no deben poder alcanzar directamente los servidores corporativos. Permita reglas para los puntos de conexión específicos de la plataforma, los servidores de directorio y las fuentes de tiempo, y luego deniegue todo lo demás. Este es también el momento de confirmar que el punto de conexión en la nube de la plataforma es accesible a través de cualquier proxy de salida, porque rara vez se concede acceso libre a internet a las puertas de enlace de taquillas y con frecuencia se olvidan en las listas de permitidos del proxy.
Firmware, certificados y configuración a escala
Cada sitio debe partir de una línea base de firmware con nombre. Después, las actualizaciones siguen un patrón por etapas: un sitio canario recibe la nueva compilación, ejecuta las pruebas de aceptación durante un periodo definido y solo entonces los sitios restantes la reciben en oleadas. La plataforma debe informar qué sitios están en qué línea base; de lo contrario, la flota deriva en un año.
Los certificados y las claves tienen el mismo problema. Si cada puerta de enlace comparte un único certificado de cliente, un compromiso en un sitio compromete a todas, y revocarlo inhabilita la flota. Los certificados por sitio o por dispositivo cuestan más de gestionar, pero hacen que la revocación sea quirúrgica. Automatice la emisión y la renovación siempre que la plataforma lo admita, y registre las fechas de caducidad en el mismo lugar donde vive el inventario de la flota.
Sincronización horaria y sus consecuencias
La sincronización horaria es invisible hasta que falla. Los handshakes TLS fallan cuando los relojes de los dispositivos se desvían fuera de las ventanas de validación, los eventos de auditoría llegan con marcas de tiempo engañosas y las ventanas de acceso programadas se abren a la hora equivocada. Cada puerta de enlace y concentrador debe sincronizarse con servidores NTP accesibles desde su segmento de red, y la plataforma debe alertar cuando un sitio informe una desviación de reloj más allá de un umbral pequeño.
Los sitios detrás de cortafuegos restrictivos a menudo bloquean el UDP 123 de salida y pierden la sincronización de forma silenciosa. Configure explícitamente la fuente de tiempo de la red local y verifique la hora informada durante la puesta en marcha en lugar de asumirla.
La prueba de aceptación del sitio
Escriba la prueba de aceptación una vez y ejecútela en cada sitio. Una prueba práctica cubre la pérdida y recuperación de energía, la pérdida y recuperación de red, una credencial revocada, una credencial caducada, una taquilla abierta a la fuerza, un desbloqueo de banco completo y un evento de batería baja. Cada caso debe producir un resultado específico y documentado en la plataforma dentro de un tiempo definido.
Los sitios que omiten la prueba de aceptación descubren los mismos defectos más tarde, en producción, con miembros esperando. La prueba es barata en la puesta en marcha y cara de reconstruir después.
Requisitos de seguridad para la conectividad e integración de taquillas inteligentes
La seguridad en la conectividad e integración de taquillas inteligentes debe cubrir cuatro límites: la credencial al lector, la cerradura al concentrador, la puerta de enlace a la plataforma y la plataforma a cada sistema que lee de ella. Cada límite tiene ataques conocidos y contramedidas conocidas. Las credenciales se pueden clonar cuando solo se confía en números de serie, los buses de campo se pueden interceptar cuando el tráfico no está cifrado, las puertas de enlace se pueden reutilizar para otros fines cuando el firmware no está firmado y las plataformas filtran datos cuando un secreto compartido protege a todos los inquilinos. Un diseño defendible aborda los cuatro en lugar de endurecer solo el visible. El modelo de amenazas debe escribirse antes de seleccionar el producto, porque un gimnasio que almacena toallas y un hospital que almacena sustancias controladas no comparten un perfil de riesgo, y la diferencia debe cambiar la tecnología del lector, el periodo de retención y el plan de respuesta a incidentes. Los reguladores tratan cada vez más los registros de ocupación y acceso como datos personales, por lo que el mismo documento debe indicar qué se recopila, por qué y durante cuánto tiempo.
Clasifique los activos que protegen las taquillas antes de redactar los requisitos. Una taquilla de personal que contiene un abrigo, una taquilla de paquetería que contiene el pedido de un cliente y un armario que contiene medicamentos controlados justifican niveles diferentes de garantía de credenciales, registro y resistencia física, y una especificación aplicada de forma uniforme produce o un sobregasto o un riesgo no abordado. Anote la clasificación, adjúntela a los documentos de adquisición y deje que impulse la elección entre lectores de número de serie y lectores con elemento seguro. Los proveedores solo pueden cotizar con base en un requisito; si el requisito son taquillas seguras, cada cotización se valorará según una interpretación diferente.
Protección de credenciales y tráfico de campo
La protección de credenciales comienza con el identificador que la cerradura verifica realmente. Los números de serie son cómodos y débiles. Las lecturas de sector seguro con claves diversificadas resisten la clonación, pero requieren que las claves del sitio se aprovisionen en la plataforma de taquillas, lo que convierte la gestión de claves en una tarea operativa de primer nivel. Cuando el edificio ya utiliza tarjetas seguras, reutilice la tecnología desplegada en lugar de introducir una segunda credencial.
El tráfico de campo importa porque los tendidos de cable son accesibles. OSDP con un canal seguro cifra la comunicación entre lector y controlador sobre RS-485, mientras que Wiegand transmite los datos de la tarjeta en claro por diseño. En el lado del enlace ascendente, cada puerta de enlace debe conectarse con TLS 1.2 o posterior, la validación de certificados debe aplicarse en lugar de ser opcional, y vale la pena especificar mutual TLS cuando la plataforma lo admita.
Integridad del firmware y rutas de actualización
Una cerradura electrónica es una pequeña computadora con un motor, y su firmware es lo más valioso que un atacante puede reemplazar. Las imágenes de firmware firmadas impiden que se flasheen compilaciones no autorizadas, los contadores anti-reversión impiden que un atacante reinstale una versión con un fallo conocido, y el arranque seguro evita que el dispositivo inicie código modificado. Pregunte explícitamente cuáles de estos existen, porque las respuestas separan los productos industriales de los dispositivos de consumo.
La distribución de actualizaciones merece su propia política. Un sitio que puede enviar firmware a cada cerradura simultáneamente también puede inutilizar cada cerradura simultáneamente. El despliegue por etapas, un banco canario y una ruta de reversión documentada convierten una actualización rutinaria en una operación manejable.
Integridad de auditoría y límites de privacidad
Los registros de auditoría son evidencia, por lo que deben ser a prueba de manipulación y exportables. Un almacén de eventos de solo adición, el encadenamiento de hash o un sumidero de registros externo que el administrador de taquillas no pueda modificar proporcionan todos la propiedad que importa: un tercero puede verificar que el registro no se editó a posteriori.
La privacidad es la otra cara de la misma moneda. Los patrones de uso de las taquillas pueden revelar patrones de turnos, condiciones de salud y actividad sindical si se analizan sin cuidado. Recopile los datos necesarios para la operación y la seguridad, defina un periodo de retención, restrinja el acceso por rol y evite convertir los registros de taquillas en un sistema de vigilancia de empleados sin una base legal documentada y consulta.
Preguntas sobre el proveedor y el alojamiento que vale la pena formular
Pregunte dónde se alojan los datos, cómo se aíslan los inquilinos y si el proveedor puede proporcionar un resumen independiente de prueba de penetración y una respuesta actual al cuestionario de seguridad. Pregunte qué ocurre con los datos cuando finaliza el contrato y si existe una ruta de exportación documentada que no dependa de la presencia del proveedor.
La prueba práctica es la velocidad de revocación. Si se roba una puerta de enlace o se compromete una cuenta de servicio, ¿cuánto se tarda en invalidar ese acceso en todos los lugares donde se confía en él? Un sistema que no puede responder a la pregunta en minutos tiene un incidente esperando en su futuro.
Planificación de energía, cableado y medio ambiente para la conectividad e integración de taquillas inteligentes
Las decisiones sobre energía y cableado limitan la conectividad e integración de las taquillas inteligentes más de lo que admiten la mayoría de los documentos de diseño. Un banco de taquillas con energía al final de la fila en lugar de en cada taquilla cambia la topología de bus, la estrategia de protección contra sobretensiones y la estrategia de baterías a la vez. Una sala sin rutas de cableado obliga a un diseño inalámbrico incluso donde el cable funcionaría mejor. Un banco de taquillas junto a la piscina o en la sauna añade humedad, cloro y ciclos de lavado a cada decisión electrónica. Planificar estas restricciones junto con la elección del protocolo evita la situación habitual en la que se solicita el hardware y la instalación aún no se puede completar. La disciplina útil es dibujar el banco tal como se construirá realmente: anchos de taquilla, apertura de puertas, posiciones de bandejas portacables, tomacorrientes, ubicaciones de interruptores y cualquier partición metálica entre taquillas. Luego marque cada dispositivo y cada recorrido de cable en ese dibujo. La mayoría de los problemas de puesta en marcha son visibles allí mucho antes de que se instale la primera cerradura.
Calcule la caída de tensión antes de elegir el calibre del cable. Una fuente de 24 voltios que alimenta veinte cerraduras a lo largo de un recorrido de 40 metros puede perder varios voltios hasta la última taquilla, y una cerradura que sufre caída de tensión durante el accionamiento se comportará como un fallo de firmware. Dimensione los conductores para la corriente de pico con todas las cerraduras accionándose, añada margen para futuras taquillas en el mismo recorrido y etiquete ambos extremos de cada cable. La protección importa tanto como el dimensionamiento: un fusible rearmable o un disyuntor electrónico en el concentrador evita que una cerradura defectuosa deje inoperativo un banco, y un aislador claramente etiquetado permite que un técnico trabaje de forma segura sin apagar la sala.
Topologías de energía y estrategia de baterías
Tres topologías de energía cubren flotas de taquillas. La energía central con un bus local alimenta un banco completo desde una fuente de alimentación protegida y se adapta a diseños cableados RS-485 o PoE. Las fuentes de alimentación por taquilla dan a cada cerradura su propia conexión a la red eléctrica y simplifican el aislamiento de fallos a un coste mayor. El funcionamiento con baterías elimina por completo el cableado de energía y traslada el mantenimiento a rondas de reemplazo de baterías.
Las topologías mixtas son comunes y a menudo sensatas: alimentación de red para el concentrador y la puerta de enlace, cerraduras con batería en las puertas. La consecuencia es que la puerta de enlace se convierte en un punto único de fallo para la recopilación de eventos, por lo que debe tener su propia alimentación de respaldo o, como mínimo, un procedimiento de recuperación documentado.
Clasificaciones ambientales y elección de materiales
Los entornos de taquillas varían desde oficinas con climatización hasta spas húmedos, piscinas y estaciones de paquetería exteriores. Las clasificaciones de protección contra el ingreso describen la resistencia al polvo y al agua, y una clasificación adecuada para salpicaduras no es adecuada para una manguera. El aire salino, el vapor de cloro y los productos químicos de limpieza atacan los acabados galvanizados y las juntas, y una cerradura que sobrevive una temporada en un gimnasio seco puede fallar en un mes junto a una piscina.
Especifique el entorno, no solo el producto. Un proveedor que conoce el despliegue puede recomendar el material de la carcasa, el compuesto de la junta y el acabado que resisten dicho entorno, y puede documentar qué certificaciones se aplican. Un proveedor que solo cotiza el modelo de cerradura deja ese juicio al instalador.
Lista de verificación de compatibilidad de conectividad e integración de taquillas inteligentes
Una lista de verificación de compatibilidad convierte la conectividad e integración de taquillas inteligentes de una discusión en un conjunto de respuestas verificables. Debe completarse antes de la compra y de nuevo antes de la puesta en marcha, porque varios elementos dependen del sitio y no del producto. El valor no es la lista en sí, sino las conversaciones que fuerza: quién es propietario del grupo de directorio, qué formato de tarjeta se utiliza, si la puerta de enlace puede alcanzar el punto de conexión en la nube y quién aprueba las actualizaciones de firmware. Mantenga la lista lo suficientemente corta como para que la gente realmente la complete. Diez preguntas con evidencia adjunta son más útiles que cien respondidas con conjeturas, y evidencia significa una hoja de datos, un diagrama de cableado, una regla de firewall o una consulta de ejemplo en lugar de una garantía verbal. La lista completada pasa a formar parte del documento de diseño, la referencia de puesta en marcha y el punto de partida para el siguiente sitio.
Asigne un propietario y una fecha límite a cada fila antes de que circule la lista. Una pregunta sin propietario se convierte en una reunión, y una pregunta respondida verbalmente se convierte en una disputa durante la puesta en marcha. Recoja la evidencia en la carpeta del proyecto a medida que llegue, y trate una hoja de datos o una regla de firewall no adjunta como un elemento abierto en lugar de uno cerrado. El ejercicio termina cuando el documento de diseño puede entregarse a un integrador que nunca ha visitado el sitio y aun así producir una instalación funcional.
| Área | Pregunta a responder | Evidencia a recopilar |
|---|---|---|
| Credencial | Qué tecnología de tarjeta o móvil debe leer la cerradura | Hoja de datos de la tarjeta, formato y longitud en bits |
| Interfaz de lector | Lector integrado, lector externo o alimentado por controlador | Diagrama de cableado del propietario del sistema de control de acceso |
| bus de campo | RS-485, Wiegand, OSDP o un enlace de radio | Plano de topología con puntos de terminación |
| Identidad | Qué atributo de directorio es autoritativo | Consulta LDAP de ejemplo y regla de nomenclatura de grupos |
| SSO | Qué superficies requieren inicio de sesión único | Metadatos del proveedor de identidad y política de MFA |
| API | Qué eventos y operaciones expone la plataforma | Referencia de API, política de versiones, acceso a sandbox |
| Red | Qué VLAN, direcciones y reglas de salida se aplican | Lista de reglas de firewall y lista de permitidos del proxy |
| Alimentación | Central, por taquilla o batería, y el plan de respaldo | Plano unifilar de alimentación |
| Entorno | Humedad, productos químicos, temperatura y lavado a presión | Fotografías del sitio y procedimiento de limpieza |
| Soporte | Quién responde a una falla y dentro de qué ventana | Acuerdo de nivel de servicio y ruta de escalado |
Preguntas que ahorran semanas más adelante
Pida al propietario del sistema de control de acceso el formato exacto de la tarjeta en lugar de una tarjeta de muestra. Pregunte al equipo de red si el aislamiento de clientes está habilitado y si el TLS saliente hacia el punto de conexión de la plataforma está permitido a través del proxy. Pregunte al equipo de identidad si la plataforma resuelve grupos anidados o solo la pertenencia directa. Pregunte al equipo de operaciones qué debe suceder cuando un miembro llega durante una interrupción.
Cada una de estas preguntas tiene una respuesta barata antes de la compra y una respuesta costosa después de la instalación. La lista existe para recopilar las respuestas baratas.
Documentar el diseño resultante
Escriba el diseño final en un documento que nombre cada dispositivo, cada enlace, cada rango de direcciones, cada fuente de identidad y cada propietario. Adjunte los planos, las reglas de firewall, el plan de certificados y la prueba de aceptación. Ese documento se convierte en la referencia de puesta en marcha y la base para el siguiente sitio, y es lo primero que pide un integrador cuando algo se comporta de forma inesperada dos años después.
Solución de problemas de conectividad e integración de taquillas inteligentes
La solución de problemas de conectividad e integración de taquillas inteligentes funciona mejor como una secuencia fija que como una búsqueda. Comience en la capa física, confirme que la cerradura tiene alimentación y que el bus o el enlace de radio está activo, luego avance hacia el concentrador, la puerta de enlace, la ruta de red, la plataforma y, por último, la política de autorización. La mayoría de las fallas reportadas se encuentran en los dos primeros pasos, y la mayoría de las horas perdidas se gastan en los dos últimos porque nadie verificó primero la capa obvia. Dos piezas de información hacen práctica la secuencia: una vista de estado por dispositivo que muestre la última consulta exitosa, el nivel de batería, la intensidad de la señal y la versión de firmware, y un registro de eventos que registre el origen de la decisión para que una denegación pueda atribuirse a la política local, a un fallo de vinculación con el servicio de directorio o a una plataforma inalcanzable. Sin esas dos, el diagnóstico se convierte en conjeturas realizadas en una escalera con un teléfono en una mano.
Establezca umbrales de escalado de antemano para que el diagnóstico no dependa de quién esté de guardia. Una sola taquilla que falla una vez es una incidencia; la misma taquilla que falla tres veces en una semana es candidata a sustitución; un banco que lleva más de quince minutos fuera de línea es un escalado al equipo de red; un sitio que deja de reportar durante una hora es un incidente. Acordar esos umbrales convierte un flujo de quejas en una cola con prioridades y brinda al equipo de operaciones una medida defendible del tiempo medio de reparación.
| Síntoma | Capa más probable | Verificar primero |
|---|---|---|
| Una taquilla nunca responde | Enlace local o cerradura | Alimentación, terminación, conflicto de dirección del dispositivo |
| Todo un banco está fuera de línea | Concentrador o puerta de enlace | Alimentación de la puerta de enlace, enlace ascendente, intervalo de sondeo |
| Las cerraduras abren lentamente pero correctamente | Modelo de sondeo o latencia de red | Tiempo de espera de sondeo, ida y vuelta a la plataforma, DNS |
| Credenciales rechazadas de forma intermitente | Sincronización de identidades o caducidad de caché | Última sincronización exitosa, antigüedad de la caché, desfase de reloj |
| Los eventos llegan en ráfagas | Interrupción de la red ascendente o búfer de la puerta de enlace | Registros de la puerta de enlace, historial de reconexiones, profundidad del búfer |
| Los usuarios ven una asignación de taquilla incorrecta | Mapeo de identidades | Identificador inmutable frente a nombre visible |
Diagnóstico basado en evidencias en lugar de anécdotas
Los usuarios reportan síntomas, no causas. Una queja de que una taquilla no se abre puede significar que la credencial fue revocada, que la asignación expiró, que la batería está agotada o que el usuario está frente al banco equivocado. La vista de estado y el registro de eventos convierten la queja en un fallo específico, y la solución viene después.
Mantenga un historial breve de fallos por dispositivo. Una cerradura que ha fallado tres veces en un mes es candidata a sustitución incluso si cada fallo individual se resolvió de forma remota. Los fallos recurrentes suelen indicar una causa mecánica o ambiental que el firmware no puede corregir.
Selección de un proveedor de conectividad e integración para taquillas inteligentes
Seleccionar un proveedor de conectividad e integración para taquillas inteligentes implica evaluar a un fabricante como socio técnico en lugar de como catálogo. La cerradura es la parte visible, pero la documentación del protocolo, el mecanismo de actualización de firmware, la superficie de API y la disposición a responder preguntas de integración deciden si el despliegue tiene éxito. Un proveedor que no puede describir su protocolo local por escrito ralentizará a cada integrador que toque el sitio, y uno que trata las correcciones de seguridad como opcionales dejará un producto con soporte sin soporte en el edificio. Las fábricas que fabrican cerraduras y las fábricas que construyen sistemas conectados a menudo son organizaciones diferentes, por lo que la pregunta útil no es si el proveedor tiene un producto Bluetooth o RS-485, sino si el mismo equipo de ingeniería puede apoyar a un cliente a través de un piloto, una pregunta de protocolo y un defecto de firmware. Ese modelo de soporte, más que la hoja de datos, predice cómo se sentirá el tercer año.
Solicite referencias de clientes que hayan integrado el producto en lugar de clientes que lo hayan comprado. Una referencia que pueda describir la documentación del protocolo, el tiempo de respuesta ante un defecto de firmware y el comportamiento durante la puesta en marcha le dice más que una pared de logotipos. Si el proveedor no puede nombrar un integrador que haya completado un despliegue comparable, trate el producto como no probado para su proyecto independientemente de su folleto. Pregunte también si el equipo de ingeniería que diseñó la cerradura está disponible durante el piloto, porque un canal de ventas que debe transmitir cada pregunta técnica ralentizará el trabajo justo en el momento en que la velocidad importa.
Documentación y transparencia del protocolo
Solicite la especificación de la interfaz antes de pedir muestras. Debe definir las características eléctricas, el entramado de mensajes, el manejo de errores y el esquema de direccionamiento de dispositivos. Pregunte si la documentación es pública o se publica bajo un acuerdo, y si se actualiza con las versiones de firmware.
Para productos conectados a la red, solicite el modelo de telemetría: qué eventos se emiten, en qué formato y cómo se manejan los duplicados. Un proveedor que trata la entrega de eventos como un detalle de implementación producirá una integración de plataforma que se comporta de manera diferente en cada sitio.
Hoja de ruta de firmware y política de fin de vida
El hardware conectado tiene una vida útil de soporte que se decide en la compra. Pregunte cuánto tiempo se mantendrá el firmware, cómo se distribuyen las correcciones de seguridad y qué aviso se da antes de que un modelo llegue al fin de vida. Los sitios que instalan quinientas cerraduras esperan una década de servicio, y un producto descontinuado después de tres años se convierte en una superficie de ataque sin soporte en el edificio.
Pregunte también sobre la personalización. Muchos proyectos necesitan un formato de tarjeta específico, un requisito de marca o un comportamiento de firmware que difiere de la compilación estándar. Un proveedor con su propia ingeniería y producción puede adaptarse a eso directamente; uno sin capacidad de ingeniería normalmente rechazará la solicitud o la retrasará más allá de la ventana del proyecto.
Programa piloto y criterios de aceptación
Ejecute un piloto con las credenciales reales, la red real y los usuarios reales. Defina los criterios de aceptación de antemano: cuántas cerraduras, cuánto tiempo, qué escenarios de interrupción y qué cuenta como éxito. Un piloto que solo demuestra que las cerraduras se abren no es un piloto; es una demostración.
La señal más fuerte de un proveedor capaz es lo que sucede cuando el piloto encuentra un defecto. Un fabricante que lo reproduce, lo corrige y documenta la corrección es un socio. Uno que culpa a la red y envía de todos modos lo hará de nuevo a escala.
Preguntas frecuentes sobre conectividad e integración de taquillas inteligentes
Estas son las preguntas que surgen con más frecuencia cuando una flota de taquillas pasa de hardware autónomo a un sistema gestionado. Cada respuesta está redactada para poder usarse por sí sola, porque quienes preguntan rara vez están en la misma reunión: un gerente de instalaciones quiere saber qué cambia operativamente, un arquitecto de TI quiere saber qué atributo del directorio es autoritativo, y un integrador quiere saber qué contendrá la documentación de protocolos. Las respuestas a continuación cubren la definición de conectividad e integración de taquillas inteligentes, la compatibilidad con directorios e inicio de sesión único, los requisitos de puerta de enlace, Wiegand frente a OSDP, el comportamiento ante caídas de red, la capacidad del concentrador, la seguridad de las credenciales Bluetooth y el contenido de una especificación de integración adecuada. Cuando una pregunta depende del sitio, la respuesta lo indica y nombra la decisión que debe tomarse en lugar de fingir que existe un valor predeterminado universal.
¿Qué significa en la práctica la conectividad e integración de taquillas inteligentes?
Significa que cada taquilla es un dispositivo gestionado. Los administradores pueden ver qué taquilla está asignada a quién, revocar el acceso sin visitar el sitio, leer un registro de auditoría de cada apertura y aplicar la misma política en todos los edificios. La parte de conectividad es el enlace entre la cerradura y la plataforma; la parte de integración es el conjunto de sistemas de identidad y gestión que deciden quién puede abrir qué.
¿Pueden las cerraduras para taquillas integrarse con Active Directory e inicio de sesión único?
Sí, con dos mecanismos diferentes. La integración con directorios usa LDAP o LDAPS para leer usuarios y grupos, normalmente con una cuenta de servicio de solo lectura, y puede complementarse con SCIM para el aprovisionamiento automatizado. El inicio de sesión único usa SAML 2.0 u OpenID Connect para autenticar a las personas en la consola de gestión y en las páginas de autoservicio. SSO autentica personas, no cerraduras, por lo que la cerradura en sí sigue necesitando una credencial o una política en caché.
¿Una implementación de taquillas siempre necesita una puerta de enlace?
Solo cuando las cerraduras deben reportar a una plataforma central. Un banco de taquillas autónomo gestionado mediante tarjeta maestra o aplicación Bluetooth no necesita ninguna puerta de enlace. Los bancos de taquillas en red necesitan un punto de agregación, ya sea un concentrador cableado, una puerta de enlace Bluetooth o un controlador alimentado por la red eléctrica. Las puertas de enlace también convierten entre protocolos de bus de campo y la red IP, y normalmente almacenan en búfer eventos durante las interrupciones.
¿Cuál es la diferencia entre Wiegand y OSDP?
Wiegand es una interfaz unidireccional más antigua que envía datos de tarjeta sin cifrar por dos líneas de datos. OSDP usa la misma capa física RS-485, pero proporciona un conjunto de comandos definido y bidireccional con cifrado AES-128 opcional, informes de estado del dispositivo e información de firmware. OSDP es la mejor opción cuando el controlador lo admite; Wiegand sigue siendo común porque los controladores instalados solo hablan Wiegand.
¿Qué ocurre cuando la red se cae?
Depende de la arquitectura. Las cerraduras totalmente en línea dejan de aceptar nuevas decisiones. Las cerraduras híbridas continúan con una lista de credenciales en caché hasta que esta caduque o vuelva el enlace. Las cerraduras autónomas no se ven afectadas porque sus decisiones son locales. La decisión de diseño importante es cuánto tiempo puede seguir siendo válida una autorización en caché durante una interrupción.
¿Cuántas cerraduras puede soportar un concentrador?
Varía según la estrategia de sondeo y los requisitos de respuesta. Un banco de 32 cerraduras sondeado a un intervalo relajado puede funcionar con un concentrador, mientras que 64 cerraduras que deben responder en medio segundo pueden necesitar dos. Solicite el tiempo de entrega de eventos con carga completa y confírmelo durante el piloto en lugar de basarse en el número de puertos de la hoja de datos.
¿Son seguras las credenciales Bluetooth para taquillas?
Pueden serlo. La seguridad depende del modelo de emparejamiento y autenticación, no de la radio en sí. Las implementaciones modernas usan conexiones cifradas, claves por dispositivo y credenciales con límite de tiempo, y vinculan una credencial a un dispositivo específico. Los sistemas que difunden un identificador estático y lo aceptan sin verificación no ofrecen una protección significativa.
¿Qué debe incluir una especificación de integración?
Debe indicar la tecnología de credenciales y el formato de tarjeta, el bus de campo y la topología, la fuente de identidad y el atributo autoritativo, las versiones de API y el esquema de eventos, el direccionamiento de red y las reglas de firewall, la topología de alimentación, la línea base de firmware y la prueba de aceptación. Todo lo que quede sin especificar se convierte en una decisión tomada por quien esté en el sitio.
¿No sabe qué cerradura encaja con sus armarios?
Hable con nuestros ingenieros sobre credenciales, autonomía y compatibilidad de instalación, sin compromiso.
Recursos relacionados sobre cerraduras de armario
Compare tipos de cerradura, consulte guías de instalación y descargue el catálogo de productos
Productos relacionados
3
Cerradura Bluetooth para Armarios — App + PIN + Tarjeta, Flota Gestionada
Cerradura de armario con app BLE offline para paquetería, oficinas y flotas de taquillas gestionadas. App + PIN + tarjeta MIFARE, gestión remota de credenciales, sin dependencia de servidor, alimentada por batería para instalación retrofit.
Esta página ya lo señala como la siguiente referencia recomendada.
Cerradura de Armario RFID — Tarjeta MIFARE, Autenticación Offline
Cerradura RFID MIFARE offline para taquillas de gimnasio, spa y oficina. Desbloqueo por aproximación a 13,56 MHz, sin WiFi, instalación en 5 minutos. Cuerpo de aleación de zinc, a pilas.
Esta página ya lo señala como la siguiente referencia recomendada.
Cerradura para taquillas de paquetes — Tarjeta EM / MIFARE para estaciones de recogida
Cerradura offline con tarjeta para taquillas de paquetes en estaciones de última milla. Tarjeta EM o MIFARE, alimentada por batería, instalación retrofit en 5 minutos, sin WiFi por taquilla. CE/FCC/RoHS.
Esta página ya lo señala como la siguiente referencia recomendada.
Artículos del blog relacionados
3
Cerradura para Taquilla MIFARE: Guía Definitiva de Seguridad en Taquillas Inteligentes
Guía completa sobre la tecnología de cerraduras para taquillas MIFARE en gimnasios, escuelas, oficinas y espacios públicos. Cubre variantes MIFARE Classic, Plus y DESFire, gestión multiusuario, instalación, redes e integración con ecosistemas de taquillas inteligentes.
Respaldan el mismo contexto de producto: Cerradura Bluetooth para Armarios — App + PIN + Tarjeta, Flota Gestionada.
Sustitución de cerraduras para taquillas: guía completa 2026 para reemplazar y actualizar cerraduras
Guía para sustituir cerraduras de taquilla: tipos, instalación paso a paso, opciones electrónicas/mecánicas, migración entre plataformas y plan de vida útil.
Respaldan el mismo contexto de producto: Cerradura Bluetooth para Armarios — App + PIN + Tarjeta, Flota Gestionada.
Cerradura para Taquilla de Oficina: Guía Completa de Compra y Seguridad
Guía completa para elegir la mejor cerradura para taquilla de oficina, que cubre cerraduras inteligentes, de combinación, con llave, RFID y las mejores prácticas de seguridad.
Respaldan el mismo contexto de producto: Cerradura de Armario RFID — Tarjeta MIFARE, Autenticación Offline.
Defina su proyecto de cerraduras con nuestros ingenieros
Envíenos el número de taquillas, el tipo de armario y su preferencia de credenciales. Le enviaremos una propuesta y presupuesto en 24 horas laborables.
- Pase de la guía general a una discusión de producto o aplicación.
- Use RFQ cuando precio, planos, MOQ o calendario de lanzamiento necesiten estructura.
- Mantenga visible una ruta de contacto directo para aclaraciones rápidas y traspasos.