Candado IoT para Gabinetes: La Guía Completa para una Seguridad de Gabinetes Inteligente y Conectada
Descubra cómo funciona la tecnología de candados IoT para gabinetes con Wi-Fi, BLE, Zigbee, MQTT y paneles en la nube. Cubre telemetría, gestión de flotas, OTA, edge vs cloud y seguridad.
¿Qué es un cerrojo IoT para armarios y cómo redefine el control de acceso físico?
Un cerrojo IoT para armarios es un dispositivo electromecánico de cierre conectado a la red que reemplaza los cerraduras tradicionales con llave o combinación en armarios, taquillas, cajones, recintos y unidades de almacenamiento, permitiendo autorización remota, telemetría en tiempo real, registro de auditoría automatizado e integración con sistemas más amplios de gestión de instalaciones o inventario. A diferencia de los cerrojos de armario convencionales que dependen de llaves físicas, combinaciones mecánicas o teclados electrónicos independientes, un cerrojo IoT integra un módulo de comunicación inalámbrica -- normalmente Wi-Fi (802.11 b/g/n, 2,4 GHz, consumiendo 150-350 mA durante transmisión activa), Bluetooth Low Energy (BLE 5.x, 5-15 mA de promedio, 50 ms de latencia de conexión), Zigbee (IEEE 802.15.4, 2,4 GHz, 20-40 mA, con capacidad de enrutamiento en malla), Z-Wave (908,42 MHz o 868,42 MHz según la región, 15-30 mA, penetración sub-GHz), Thread/Matter (basado en IPv6, 10-25 mA, puesta en marcha mediante código QR), NB-IoT (3GPP Release 13+, 200-400 mA pico, espectro celular con licencia) o LoRaWAN (banda ISM sub-GHz, 10-25 mA, 2-15 km de alcance según densidad urbana) -- junto con un microcontrolador (ARM Cortex-M4 o clase ESP32, 80-240 MHz, 512 KB-4 MB de flash), un motor o actuador solenoide (normalmente 3-6 V CC, 200-500 ms de tiempo de accionamiento, clasificado para 100.000-500.000 ciclos) y uno o más sensores (interruptor magnético de lengüeta para estado de la puerta, termistor o sensor de humedad para monitoreo ambiental, acelerómetro para detección de manipulación). Cada cerrojo IoT publica telemetría a través de MQTT (publicación-suscripción, QoS 0-2, protegido con TLS 1.3, carga útil típica de 50-200 bytes por evento) o HTTPS (JSON RESTful, con certificado anclado, ida y vuelta de 200-500 ms por solicitud) a un broker en la nube o local, donde un panel muestra el estado en vivo, tendencias históricas, salud de la batería, versiones de firmware y eventos de acceso. Las plataformas de gestión de flotas agrupan decenas, cientos o miles de estos cerrojos IoT en zonas lógicas, aplican políticas de permisos detalladas, programan actualizaciones de firmware OTA en oleadas y monitorean eventos excepcionales como intentos de entrada forzada, advertencias de batería baja o alertas de puerta abierta prolongada. El resultado es un cambio de paradigma desde la seguridad física pasiva y sin auditoría hacia una gobernanza de acceso activa y rica en datos que convierte cada interacción del cerrojo IoT en inteligencia procesable.
Protocolos de conectividad central que impulsan el cerrojo IoT moderno
La elección del protocolo inalámbrico es la decisión arquitectónica más trascendental al desplegar un cerrojo IoT, ya que determina el consumo de energía, la latencia, el alcance, el costo de infraestructura, la escalabilidad y el riesgo de bloqueo por parte del proveedor. Cada protocolo ocupa un nicho distinto dentro del espectro de conectividad, y comprender sus compensaciones es esencial para alinear el cerrojo IoT con su entorno operativo. Wi-Fi (802.11 b/g/n a 2,4 GHz) ofrece el mayor ancho de banda y la menor latencia de cualquier protocolo IoT común, con un rendimiento típico de 10-50 Mbps y tiempos de ida y vuelta inferiores a 50 ms en redes locales, lo que lo hace ideal para despliegues en instalaciones que ya cuentan con cobertura densa de puntos de acceso Wi-Fi, como oficinas, hospitales, escuelas y tiendas minoristas. Sin embargo, la penalización de energía es severa: un cerrojo IoT basado en ESP32 que transmite Wi-Fi a +20 dBm consume 350-400 mA durante la transmisión activa, 70-80 mA en escucha de sueño DTIM10 y requiere un ciclo de trabajo cuidadoso para lograr una vida útil de batería aceptable. Con una batería de Li-Po de 2000 mAh, 10-20 eventos de desbloqueo diarios y un sueño profundo optimizado entre transmisiones, un cerrojo IoT Wi-Fi suele durar entre 6 y 12 meses antes de necesitar recarga o reemplazo de la celda primaria. BLE 5.x reduce el consumo promedio de corriente a 5-15 mA durante intervalos de conexión de 30-50 ms, con ráfagas de publicidad pico de 15-25 mA y corriente de sueño profundo tan baja como 1-3 µA. Un cerrojo IoT basado en BLE alcanza una vida útil de batería de 12 a 24 meses con una sola pila CR123A o dos pilas AAA (3000-3500 mAh agregados), pero el alcance se limita a 10-30 metros en interiores y requiere una puerta de enlace o un teléfono inteligente como relevo para la conectividad en la nube, lo que hace que BLE sea más adecuado para despliegues pequeños (10-50 unidades de cerrojo IoT) en proximidad cercana a un concentrador o dispositivo móvil. Zigbee y Z-Wave ocupan el nivel de redes en malla: Zigbee (2,4 GHz, 20-40 mA TX, 250 kbps) y Z-Wave (sub-GHz, 15-30 mA TX, 40-100 kbps) ambas admiten topologías de malla auto-curativa donde cada cerrojo IoT puede actuar como enrutador para dispositivos vecinos, extendiendo el alcance más allá de 100 metros y mejorando la confiabilidad a través de rutas redundantes. Cualquier cerrojo IoT Zigbee también funciona como extensor de alcance para dispositivos vecinos, y estos protocolos son la columna vertebral de despliegues en edificios inteligentes (50-500 unidades de cerrojo IoT) donde la densidad de paredes, el número de pisos y los armarios metálicos atenúan las bandas de frecuencia más altas. Zigbee 3.0 y Z-Wave serie 800 admiten clases de seguridad S2, cifrado AES-128 y puesta en marcha mediante código QR o PIN. El protocolo Matter, construido sobre Thread (IPv6 6LoWPAN, 10-25 mA TX, 250 kbps a 2,4 GHz), agrega interoperabilidad a nivel de aplicación entre ecosistemas, permitiendo que un solo cerrojo IoT sea controlado simultáneamente desde Apple Home, Google Home, Amazon Alexa y SmartThings sin puentes propietarios, aunque el hardware de cerrojo IoT certificado para Matter sigue siendo limitado en 2026 para casos de uso industrial. Para despliegues de cerrojos IoT en áreas extensas, NB-IoT y LTE-M ofrecen conectividad celular IoT con confiabilidad de espectro licenciado, cobertura de área amplia (1-10 km en entornos urbanos, llegando a sótanos y recintos blindados) y corriente de sueño profundo de 3-5 µA con ciclos DRX extendidos de hasta 2,9 segundos. Un cerrojo IoT NB-IoT transmite a un pico de 200-400 mA pero solo durante 100-300 ms por enlace ascendente, con presupuestos de telemetría diarios tan bajos como 1-2 KB por mes, lo que permite una vida útil de batería de 2 a 5 años con cuatro pilas AA (8000-10000 mAh) cuando este cerrojo IoT se despliega en ubicaciones de bajo tráfico, como armarios de servicios públicos, recintos de telecomunicaciones o unidades de almacenamiento exterior. LoRaWAN complementa a NB-IoT con comunicación sub-GHz de ultra largo alcance (2-15 km línea de vista, 1-5 km en urbano denso) con una eficiencia energética extrema: 10-25 mA TX a +14 a +20 dBm, 1-2 µA en sueño profundo y una tasa de datos de 0,3-50 kbps según el factor de dispersión. Un cerrojo IoT LoRaWAN es ideal para escenarios agrícolas, logísticos o de infraestructura donde las unidades de cerrojo IoT están separadas por cientos de metros y no hay cobertura celular, aunque el bajo ciclo de trabajo del enlace ascendente (0,1%-1% por sub-banda en regulaciones de la UE, 1%-10% en EE. UU.) limita la frecuencia de telemetría a unos pocos mensajes por hora.
| Protocol | Frequency Band | TX Current | Data Rate | Range (Indoor) | Battery Life (2,000 mAh) | Gateway Req. | Mesh |
|---|---|---|---|---|---|---|---|
| Wi-Fi (b/g/n) | 2.4 GHz | 150–400 mA | 10–50 Mbps | 20–50 m | 6–12 months | No | No |
| BLE 5.x | 2.4 GHz | 5–25 mA | 1–2 Mbps | 10–30 m | 12–24 months | Yes (or phone) | Limited |
| Zigbee 3.0 | 2.4 GHz | 20–40 mA | 250 kbps | 30–100 m | 12–30 months | Yes (coordinator) | Yes |
| Z-Wave 800 | Sub-GHz (region) | 15–30 mA | 40–100 kbps | 30–60 m | 12–36 months | Yes (controller) | Yes |
| Thread/Matter | 2.4 GHz | 10–25 mA | 250 kbps | 30–50 m | 18–36 months | Yes (border router) | Yes |
| NB-IoT | Licensed LTE | 200–400 mA | 20–250 kbps | 1–10 km (WAN) | 2–5 years | No (cellular) | No |
| LoRaWAN | Sub-GHz ISM | 10–25 mA | 0.3–50 kbps | 1–15 km (WAN) | 3–8 years | No (gateway-to-cloud) | Star |
Arquitectura de telemetría: cómo un cerrojo IoT transmite datos desde el sensor al panel
La canalización de telemetría de un cerrojo IoT comienza en la capa de sensores, pasa por el preprocesamiento local en el microcontrolador del cerrojo IoT, fluye por el aire a través de MQTT o HTTPS hasta un broker o puerta de enlace API, aterriza en una base de datos de series temporales y finalmente se muestra en un panel en tiempo real, normalmente en menos de 200 milisegundos para eventos locales y menos de 2 segundos para eventos mediados por la nube. Comprender esta canalización es fundamental para los ingenieros que deben especificar presupuestos de latencia, asignación de ancho de banda, costos de cómputo en la nube y comportamiento de conmutación por error para sus despliegues de cerrojos IoT. A nivel de sensores, un cerrojo IoT típico integra cuatro modalidades de detección principales: un interruptor magnético de lengüeta (normalmente abierto o normalmente cerrado, 10-20 ms de rebote, separación de detección de 1-5 mm) detecta la posición de la puerta; un sensor de efecto Hall o capacitivo de pestillo confirma el recorrido del perno (extendido o retraído, tiempo de detección de 5-15 ms); un termistor o sensor de temperatura digital (DHT22, SHT30 o BME280, precisión de ±0,3°C, muestreo de 0,5-2 Hz) monitorea el clima interno del armario; y un acelerómetro MEMS (LIS3DH, ADXL345 o BMI270, resolución de 10 a 14 bits, muestreo de 50-400 Hz) proporciona detección de manipulaciones mediante análisis de vibración e inclinación. El microcontrolador del cerrojo IoT lee estos sensores a intervalos configurables, típicamente una vez por segundo para el estado de la puerta, una vez cada 5 minutos para temperatura y humedad, y continuamente en búfer a 100 Hz para eventos de manipulación con un búfer circular de 2-5 segundos de datos previos al disparador. Los valores brutos del sensor se normalizan, se sellan con la hora del RTC del cerrojo IoT (corregido por deriva mediante NTP o GPS cada 6-24 horas, deriva típica de 1-5 ppm) y se enmarcan en un paquete de telemetría. La carga útil del paquete se serializa en un formato binario compacto (Protocol Buffers, CBOR o MessagePack) o JSON, dependiendo de las restricciones de ancho de banda y la complejidad del análisis en la nube. Un paquete de telemetría MQTT típico para un cerrojo IoT abarca de 80 a 200 bytes en binario o de 200 a 500 bytes en JSON, que contiene ID del dispositivo, marca de tiempo, estado de la puerta, estado del cerrojo, voltaje de la batería (porcentaje y milivoltios), temperatura en grados Celsius, porcentaje de humedad, versión de firmware, RSSI y un mapa de bits de código de error. El cerrojo IoT publica este paquete en un tema MQTT estructurado jerárquicamente (por ejemplo, v2/sites/{site_id}/zones/{zone_id}/locks/{lock_id}/telemetry) usando QoS 1 (entrega al menos una vez) con un mensaje retenido establecido en falso, lo que garantiza una entrega tolerante a duplicados sin que quede un estado obsoleto en el broker. La persistencia de sesión con el indicador de sesión limpia establecido en falso permite que el broker ponga en cola mensajes para un cerrojo IoT que se desconecta temporalmente durante los ciclos de sueño profundo, una característica crítica para las unidades de cerrojo IoT alimentadas por batería que alternan entre 2-10 segundos de radio activa y 30-300 segundos de sueño. En el lado del broker, un broker MQTT 5.0 como EMQX (1 millón de conexiones concurrentes por nodo de clúster, latencia P99 inferior a 5 ms) o Mosquitto (más ligero, 100.000 conexiones concurrentes) autentica cada cerrojo IoT mediante certificados de cliente X.509 o claves precompartidas, aplica listas de control de acceso a nivel de tema y reenvía la telemetría a un motor de reglas o procesador de flujo. El motor de reglas puede enriquecer la carga útil con metadatos del dispositivo de una base de datos de registro, calcular métricas derivadas (tiempo restante de batería basado en regresión lineal de la caída de voltaje durante 7-14 días) y activar alertas por infracciones de umbral (temperatura >60°C, humedad >95%, puerta abierta >300 segundos). El flujo enriquecido se escribe en una base de datos de series temporales (TimescaleDB, InfluxDB o AWS Timestream) a una tasa de escritura de 50-500 puntos por cerrojo IoT por día, dependiendo de la cadencia de telemetría. En una flota de 10.000 cerrojos IoT con 100 puntos por día, el rendimiento de escritura alcanza 1 millón de puntos por día, lo que requiere aproximadamente 60-80 GB de almacenamiento en caliente por año más un archivo jerárquico en almacenamiento en frío después de 90 días. El panel, construido sobre un marco de visualización en tiempo real como Grafana, Superset o una aplicación React personalizada con suscripciones WebSocket, consulta la base de datos para intervalos de tiempo y muestra el estado en vivo de cada cerrojo IoT como una tarjeta codificada por colores (verde para normal, amarillo para puerta entreabierta, rojo para manipulación, gris para fuera de línea >24 horas), la salud agregada de la flota como gráficos de indicador y la telemetría por cerrojo como gráficos de series temporales interactivos. Los ingenieros que configuran una canalización de telemetría para cerrojos IoT también deben planificar el almacenamiento en búfer fuera de línea: el cerrojo mantiene un búfer de memoria flash o FRAM no volátil de 1000-10.000 eventos (configurable, típicamente 5.000 eventos) y, al reconectarse después de una interrupción, reproduce la telemetría perdida a una velocidad controlada de 1-10 mensajes por segundo para evitar abrumar al broker o a la base de datos descendente.
MQTT frente a HTTPS: elegir el transporte adecuado para su cerrojo IoT
La selección del protocolo de transporte entre MQTT y HTTPS es una decisión fundamental que afecta la latencia, la vida útil de la batería, el orden de los mensajes, el costo de la nube y la escalabilidad de cada cerrojo IoT en un despliegue. Ambos protocolos se ejecutan sobre TLS 1.3 (exigido por todas las principales plataformas IoT en la nube desde 2024) y admiten autenticación mutua con certificados X.509, pero sus paradigmas arquitectónicos divergen en formas que se corresponden directamente con los requisitos operativos del cerrojo IoT. MQTT es un protocolo de publicación-suscripción diseñado para redes asimétricas, impulsadas por eventos, de alta pérdida y latencia variable que caracterizan los entornos IoT. Cuando un cerrojo IoT publica un evento de apertura de puerta a través de MQTT, este cerrojo abre una única conexión TCP al broker (handshake SYN-ACK: 1 ida y vuelta), realiza la negociación TLS (1-2 idas y vueltas dependiendo de la reanudación de sesión) y envía la carga útil de 100-200 bytes en un solo paquete PUBLISH. Con una sesión limpia y una conexión persistente que permanece abierta entre intervalos de telemetría, el cerrojo IoT evita repetir el handshake de tres vías y la negociación TLS para cada mensaje, algo crítico para la conservación de la batería del cerrojo IoT, ya que cada handshake TLS consume 300-500 µAh a niveles de potencia Wi-Fi. Un cerrojo IoT conectado por MQTT que utiliza BLE o Zigbee puede mantener una conexión persistente de baja potencia con pings de keepalive a intervalos de 60-300 segundos, consumiendo solo 0,5-2 mA en un estado de conexión mantenida. El broker distribuye entonces el mensaje a todos los suscriptores (el backend en la nube, el concentrador local y cualquier cliente de monitoreo) con una sola publicación, logrando una eficiencia de uno a muchos en toda la flota de cerrojos IoT. MQTT QoS 1 garantiza la entrega al menos una vez, lo que es apropiado para la telemetría del cerrojo IoT donde la entrega duplicada es tolerable (la nube desduplica por ID de dispositivo y secuencia o marca de tiempo), y QoS 0 proporciona "dispara y olvida" para telemetría de baja prioridad, como lecturas periódicas de temperatura donde la pérdida de un mensaje de un cerrojo IoT es aceptable. QoS 2 (exactamente una vez) generalmente se evita en diseños de cerrojos IoT alimentados por batería debido a la sobrecarga de intercambio de cuatro paquetes. HTTPS, por el contrario, opera en un modelo síncrono de solicitud-respuesta donde el cerrojo IoT inicia una solicitud POST o PUT a un endpoint de API REST para cada evento. El cerrojo IoT debe completar el handshake TCP y TLS completo para cada solicitud si no hay reutilización de conexión (HTTP/2 multiplexado mitiga esto, pero rara vez se implementa en MCU con recursos limitados). Cada POST HTTPS que transporta una carga útil de telemetría de 200-500 bytes consume de 1,5 a 3 veces más energía que una publicación MQTT equivalente, principalmente debido a la mayor sobrecarga de encabezado (400-800 bytes por solicitud HTTP frente a 2-4 bytes por codificación de tema MQTT) y la falta de semántica de conexión persistente en los clientes HTTP/1.1 en dispositivos embebidos. Para cualquier cerrojo IoT, HTTPS se reserva mejor para operaciones poco frecuentes y de alto valor donde la confirmación síncrona es esencial: descarga de firmware a través de HTTPS (rango: 100 KB-2 MB, compatible con solicitudes de rango y almacenamiento en caché ETag, 30-120 segundos en rendimiento Wi-Fi), renovación de certificados (POST de 1-2 KB, una vez cada 30-365 días) o confirmaciones de comandos donde el cerrojo IoT debe confirmar que se recibió y ejecutó un comando de desbloqueo administrativo. Muchos despliegues de cerrojos IoT en producción adoptan un enfoque híbrido: MQTT para telemetría de eventos en tiempo real (apertura de puerta, cierre de puerta, desbloqueo, bloqueo, manipulación, batería baja) y HTTPS para transferencias de archivos, aprovisionamiento y operaciones del plano de gestión, combinando la eficiencia de eventos de pub-sub con la confiabilidad de solicitud-respuesta y la robustez de almacenamiento en caché de REST.
| Feature | MQTT (with TLS 1.3) | HTTPS (HTTP/2 with TLS 1.3) |
|---|---|---|
| Connection Model | Persistent, stateful | Stateless (per-request) |
| Per-Message Overhead | 2–14 bytes (topic) + payload | 400–800 bytes (headers) + payload |
| Battery Impact (2,000 mAh lock) | 6–18 months typical | 3–10 months typical |
| Message Delivery Guar |
¿No sabe qué sensor se adapta a su proyecto?
Hable con nuestros ingenieros de aplicación mmWave para una consulta gratuita.
Encuentra el sensor de presencia adecuado para tu proyecto hotelero
Compara los 3 protocolos, revisa casos hoteleros y descarga la guía de instalación
Productos relacionados
3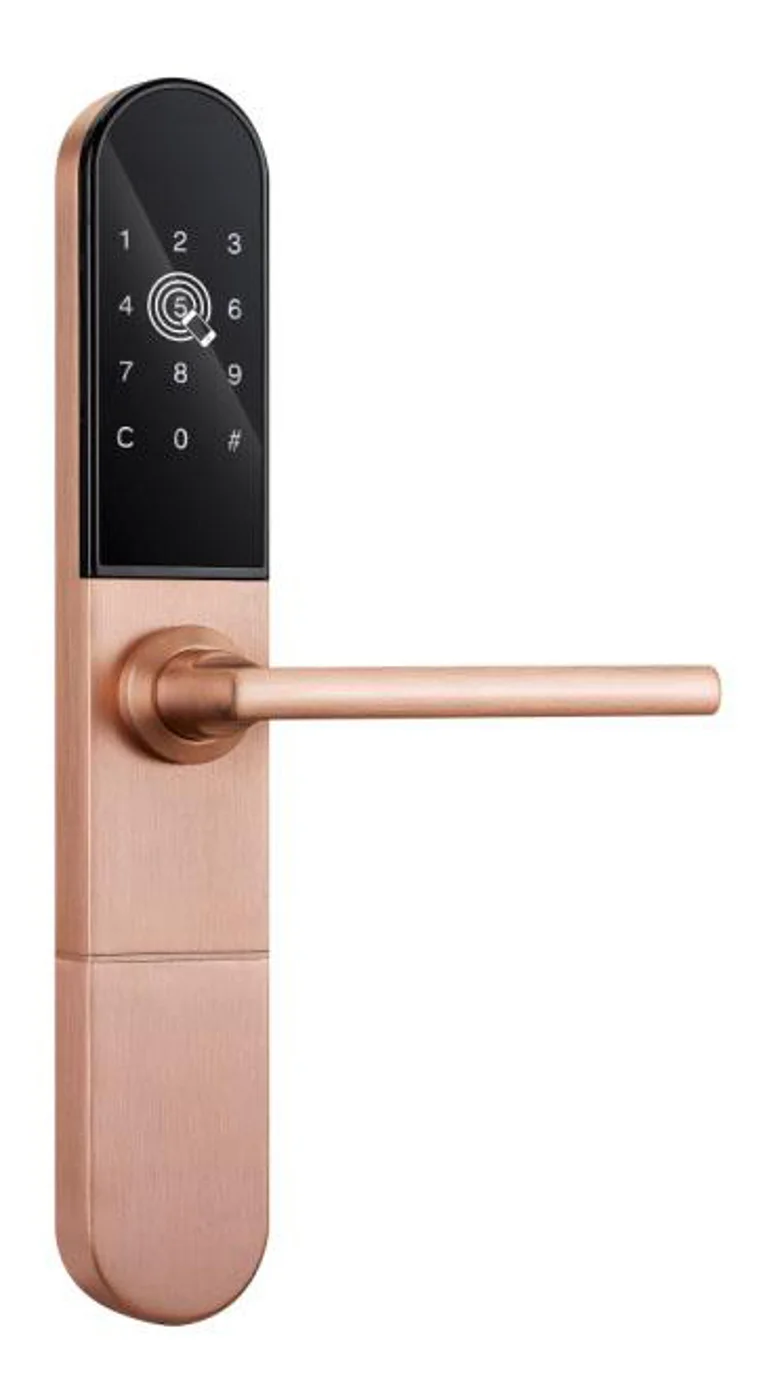
Cerradura Inteligente para Armario — Panel de Control Multisede Gestionado por Aplicación
Cerradura inteligente para armarios gestionada por aplicación para oficinas, paquetería y flotas multisede. Panel de control de aplicación BLE, registro de auditoría, desbloqueo remoto, sin servidor por cerradura. Chasis de gama superior.
Esta página ya lo señala como la siguiente referencia recomendada.
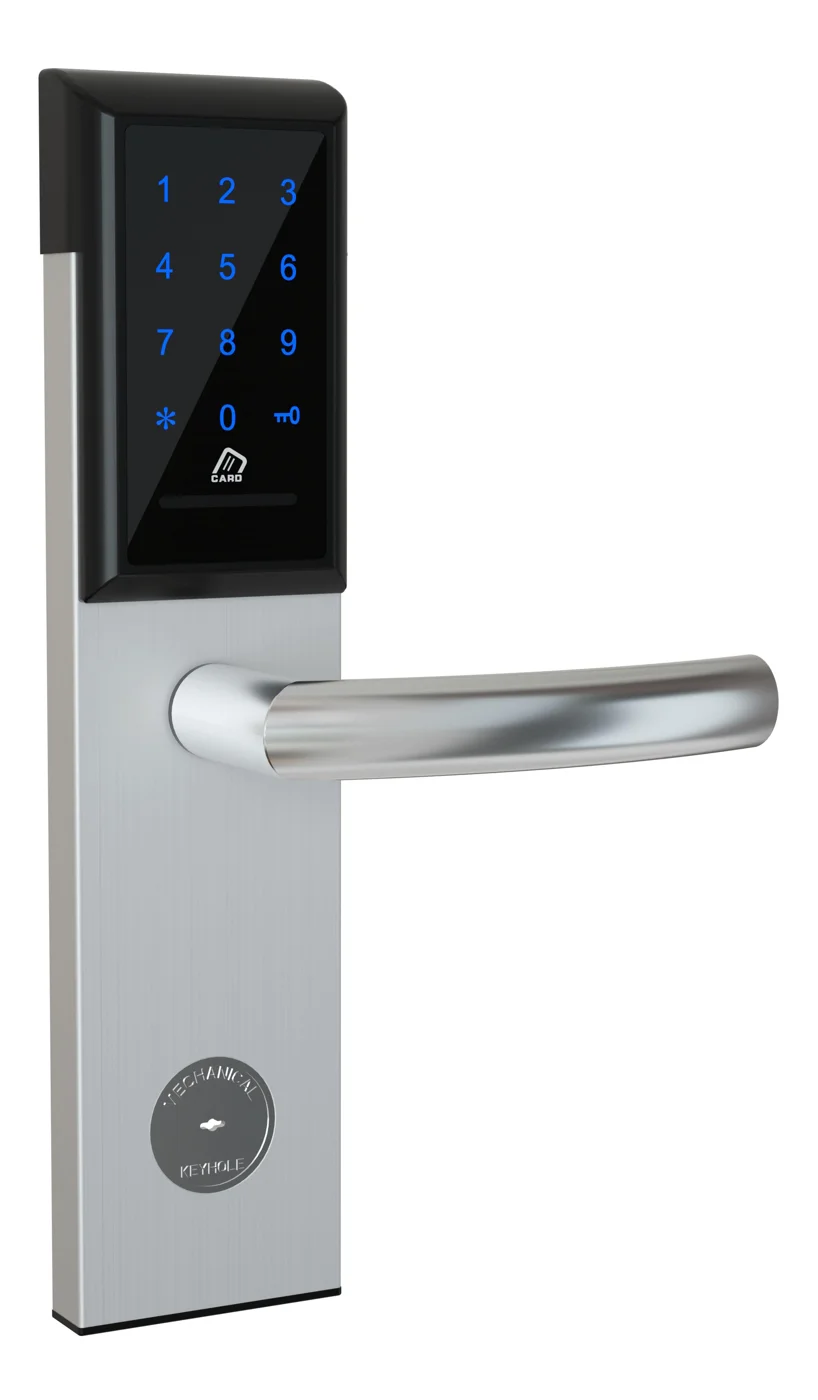
Cerradura para armario de oficina — PIN + tarjeta para archivadores y pedestales
Cerradura offline con PIN y tarjeta para armarios de oficina, ideal para archivadores, pedestales y cajones. Instalación con batería en 5 minutos, sin WiFi y sin gestión de llaves. CE/FCC/RoHS.
Esta página ya lo señala como la siguiente referencia recomendada.
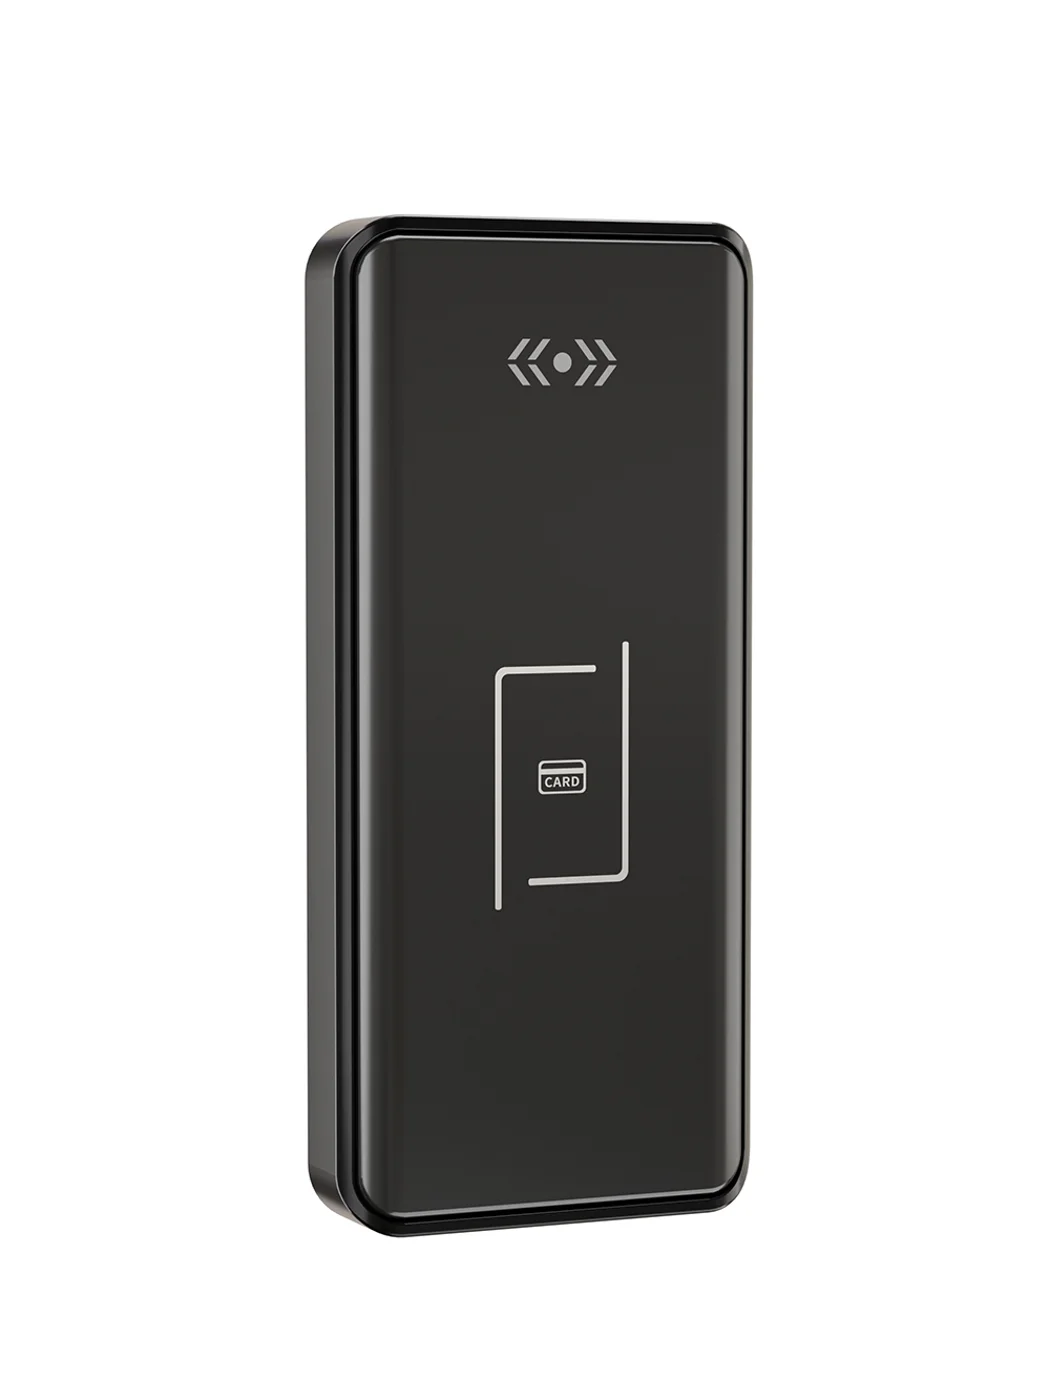
Gym Locker Lock — Offline Card, No WiFi Required
Offline card gym locker lock for fitness and pool lockers. MIFARE card, battery-powered 5-minute retrofit, no WiFi or server. Zinc alloy body, CE/FCC/RoHS.
Esta página ya lo señala como la siguiente referencia recomendada.
Artículos del blog relacionados
3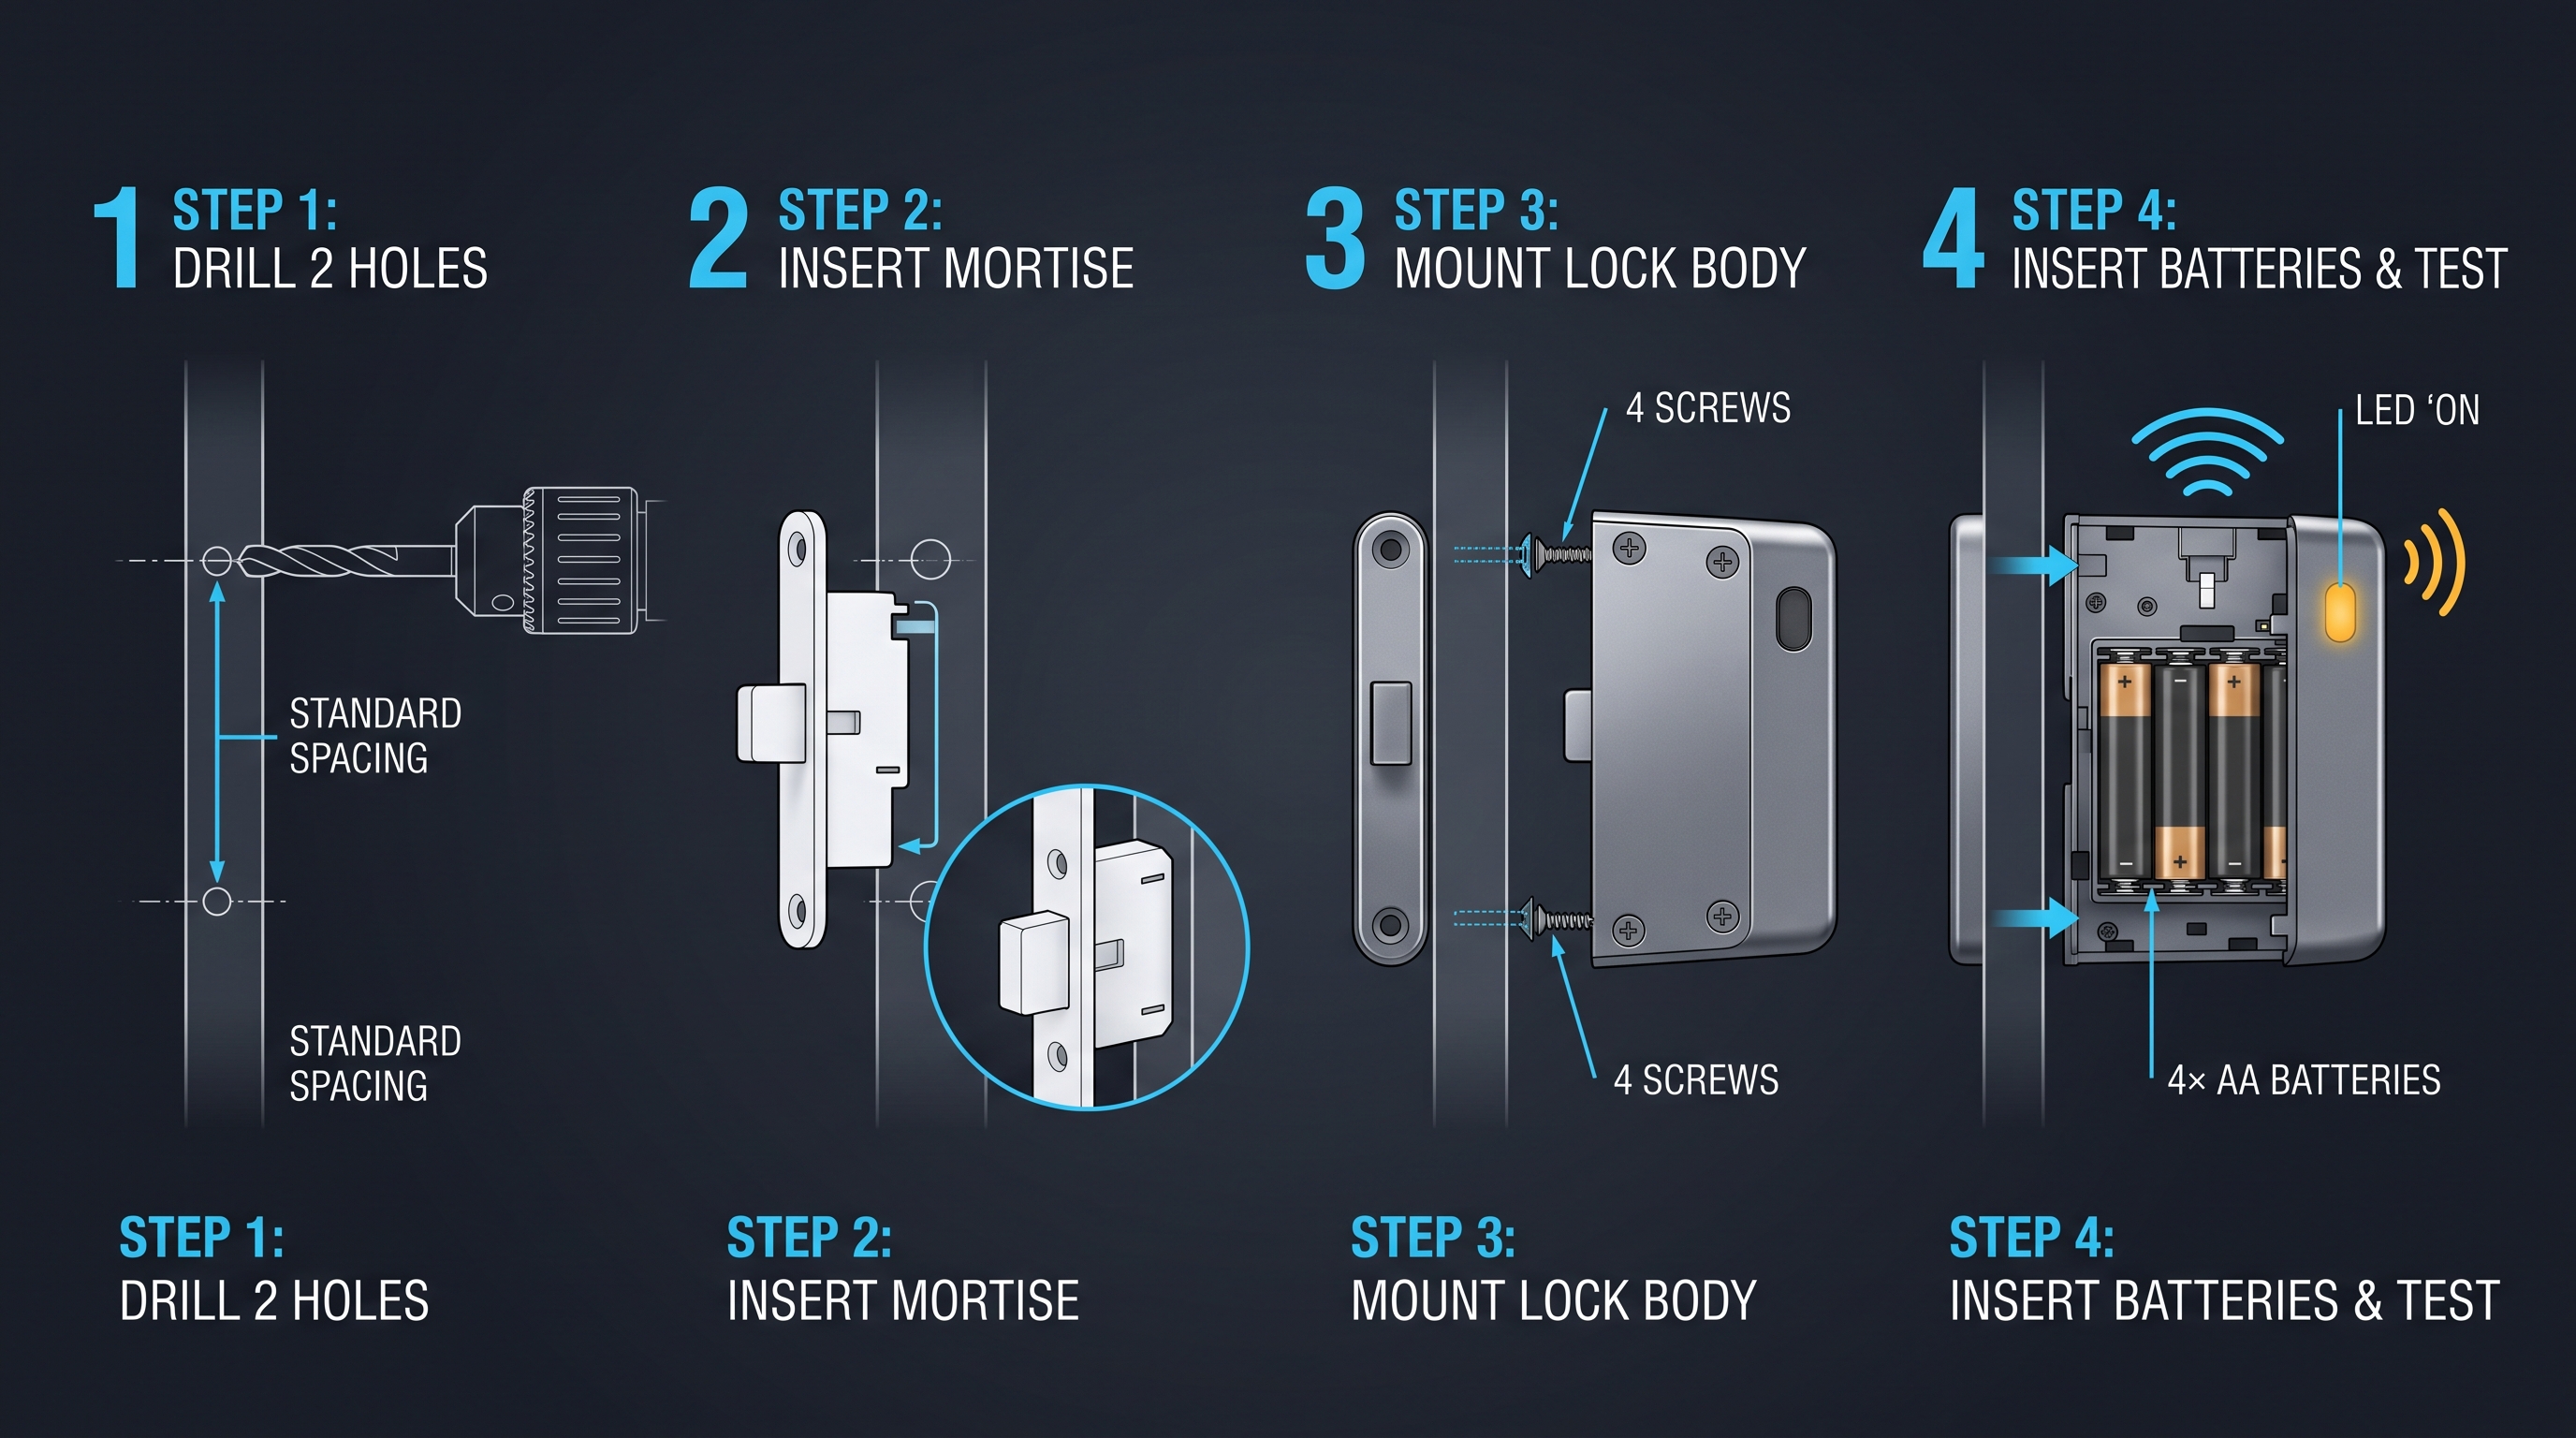
Cerradura para Armario de Joyas: Guía Completa para Asegurar Joyas de Alto Valor en Vitrinas y Armarios
Aprenda cómo una cerradura para armario de joyas protege joyas de alto valor en vitrinas y cajas fuertes. Compare sistemas electromagnéticos, RFID, biométricos y con llave para armarios de joyas.
Respaldan el mismo contexto de producto: Cerradura Inteligente para Armario — Panel de Control Multisede Gestionado por Aplicación, Cerradura para armario de oficina — PIN + tarjeta para archivadores y pedestales, Gym Locker Lock — Offline Card, No WiFi Required.
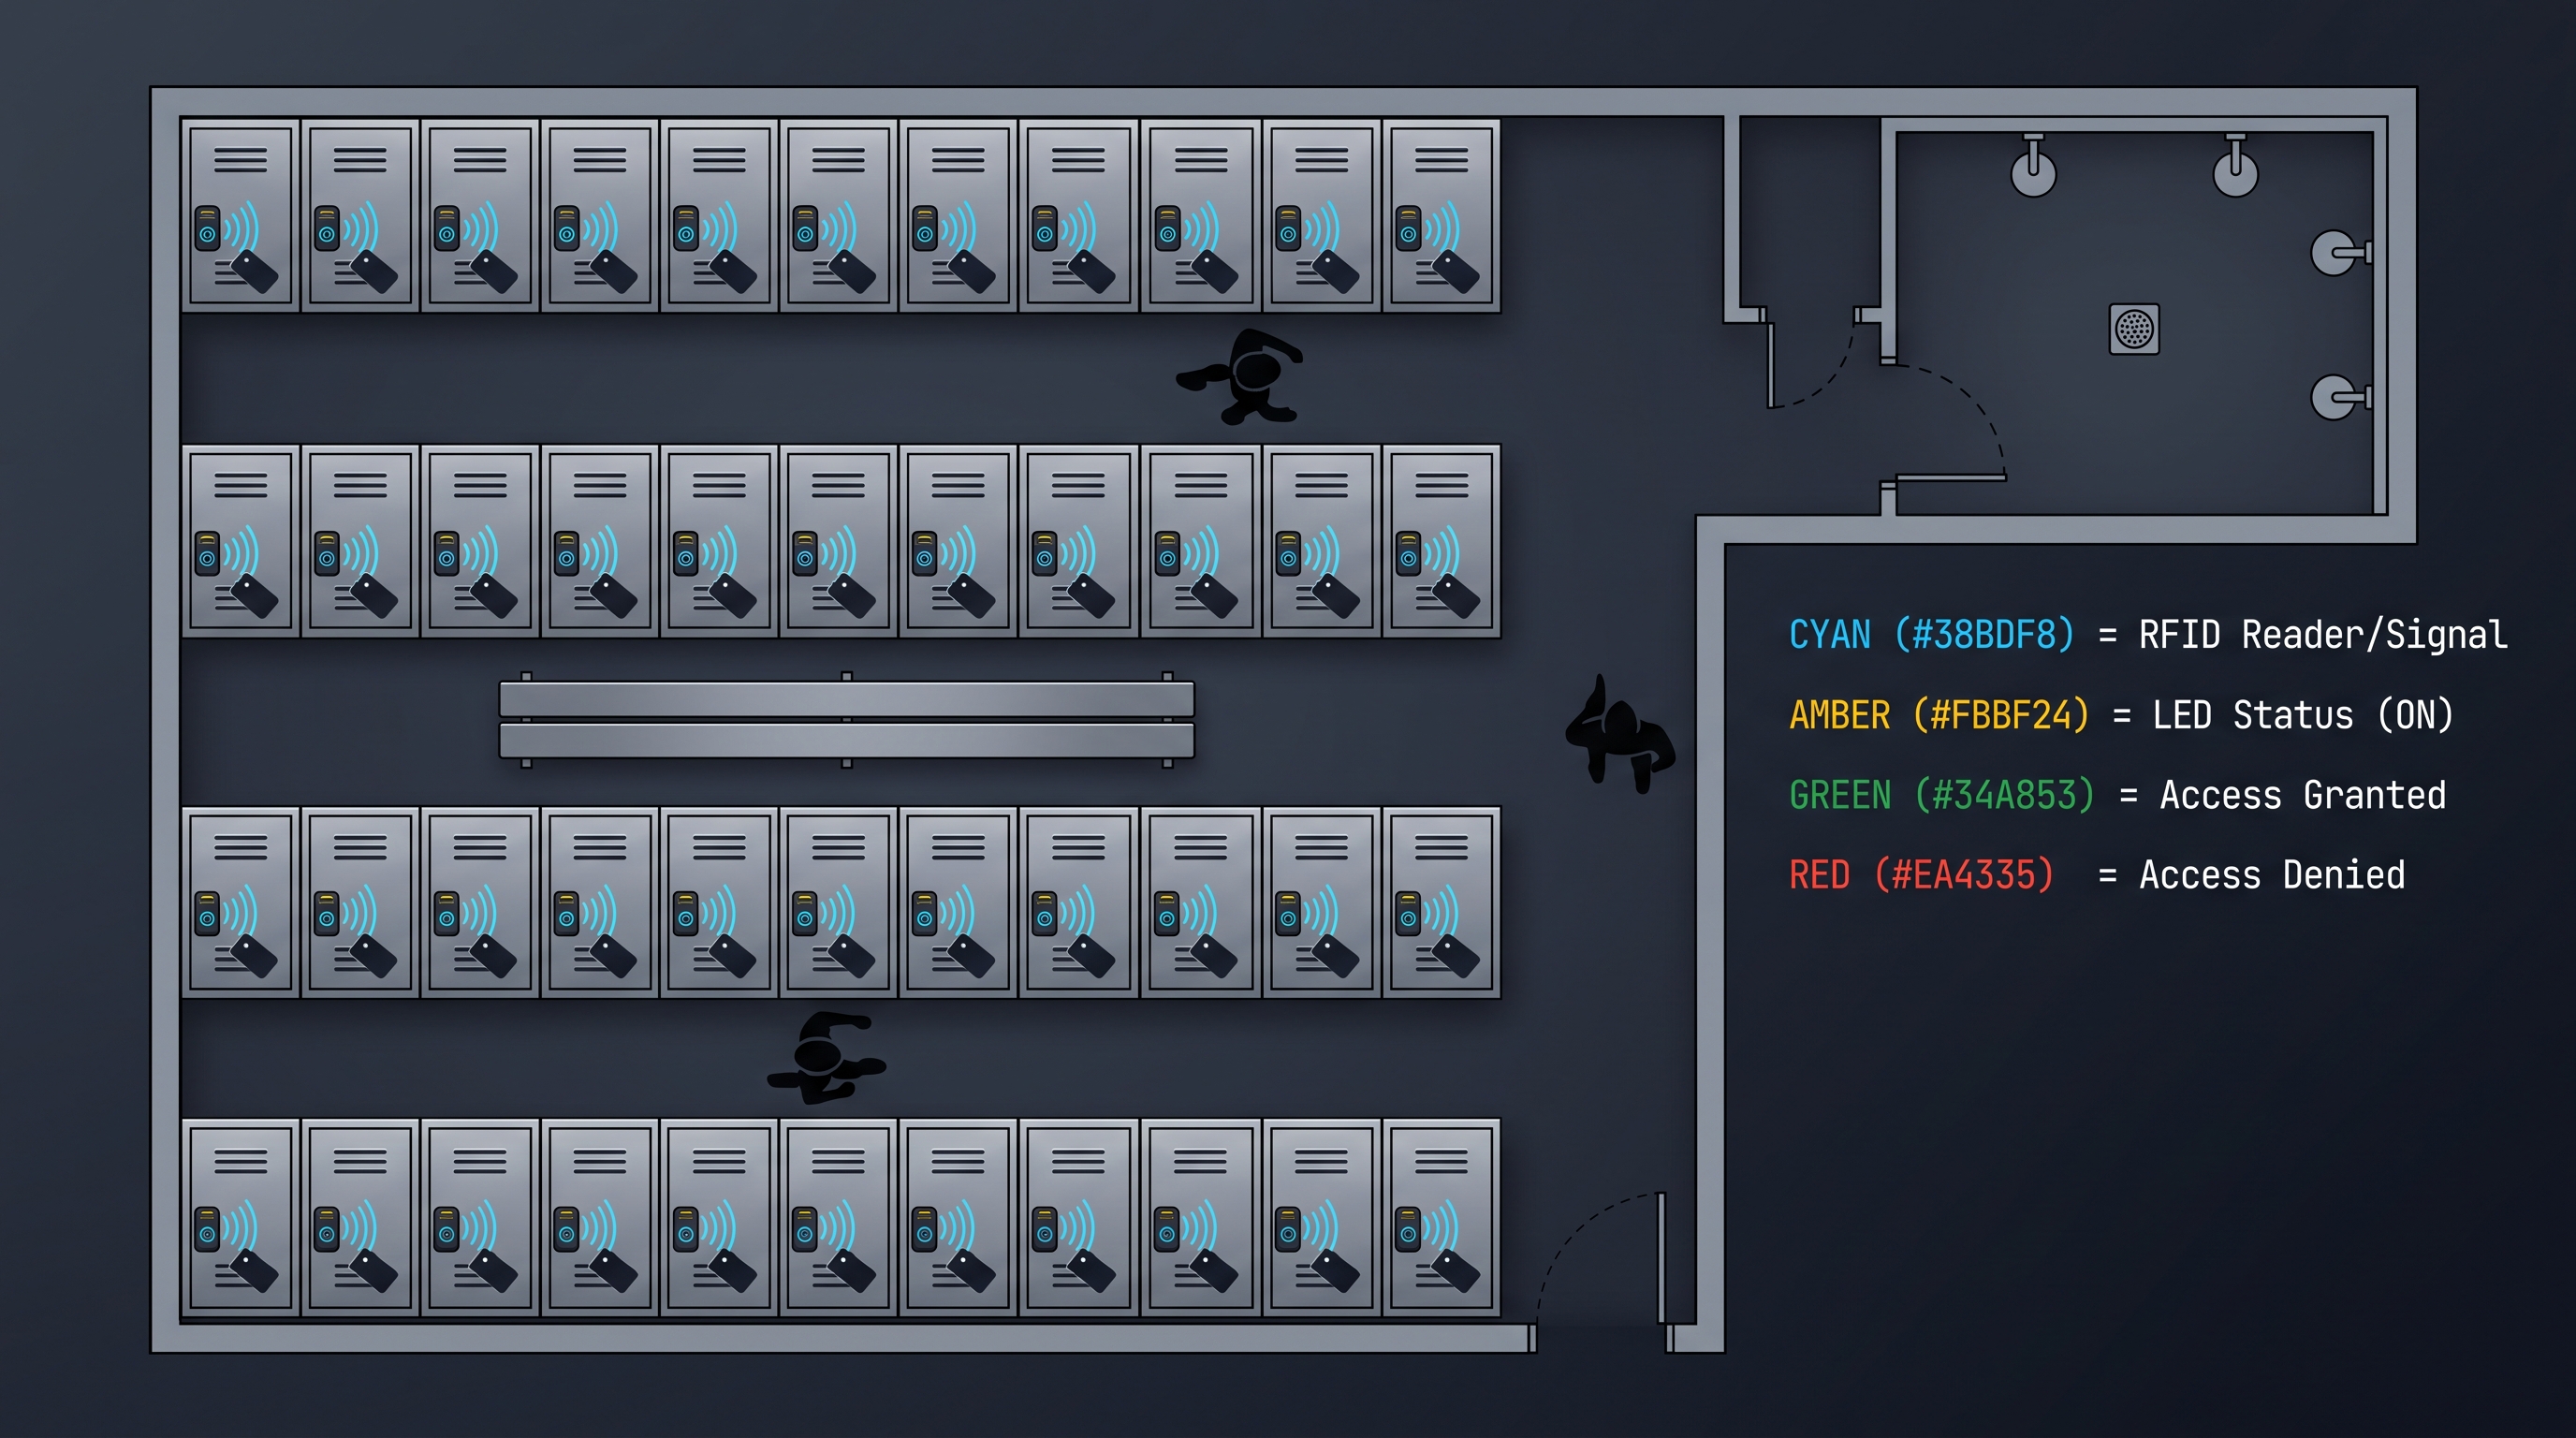
Guía Completa de la Cerradura IoT para Taquillas: Hardware, Nube y Gestión de Flotas para Bancos de Taquillas Inteligentes
Descubra cómo una cerradura IoT para taquillas impulsa bancos de taquillas de entrega, armarios de oficinas compartidas y almacenamiento inteligente en gimnasios. Protocolos Wi-Fi, BLE, Zigbee, NB-IoT, LoRaWAN, firmware OTA, telemetría y criterios de adquisición.
Respaldan el mismo contexto de producto: Gym Locker Lock — Offline Card, No WiFi Required.
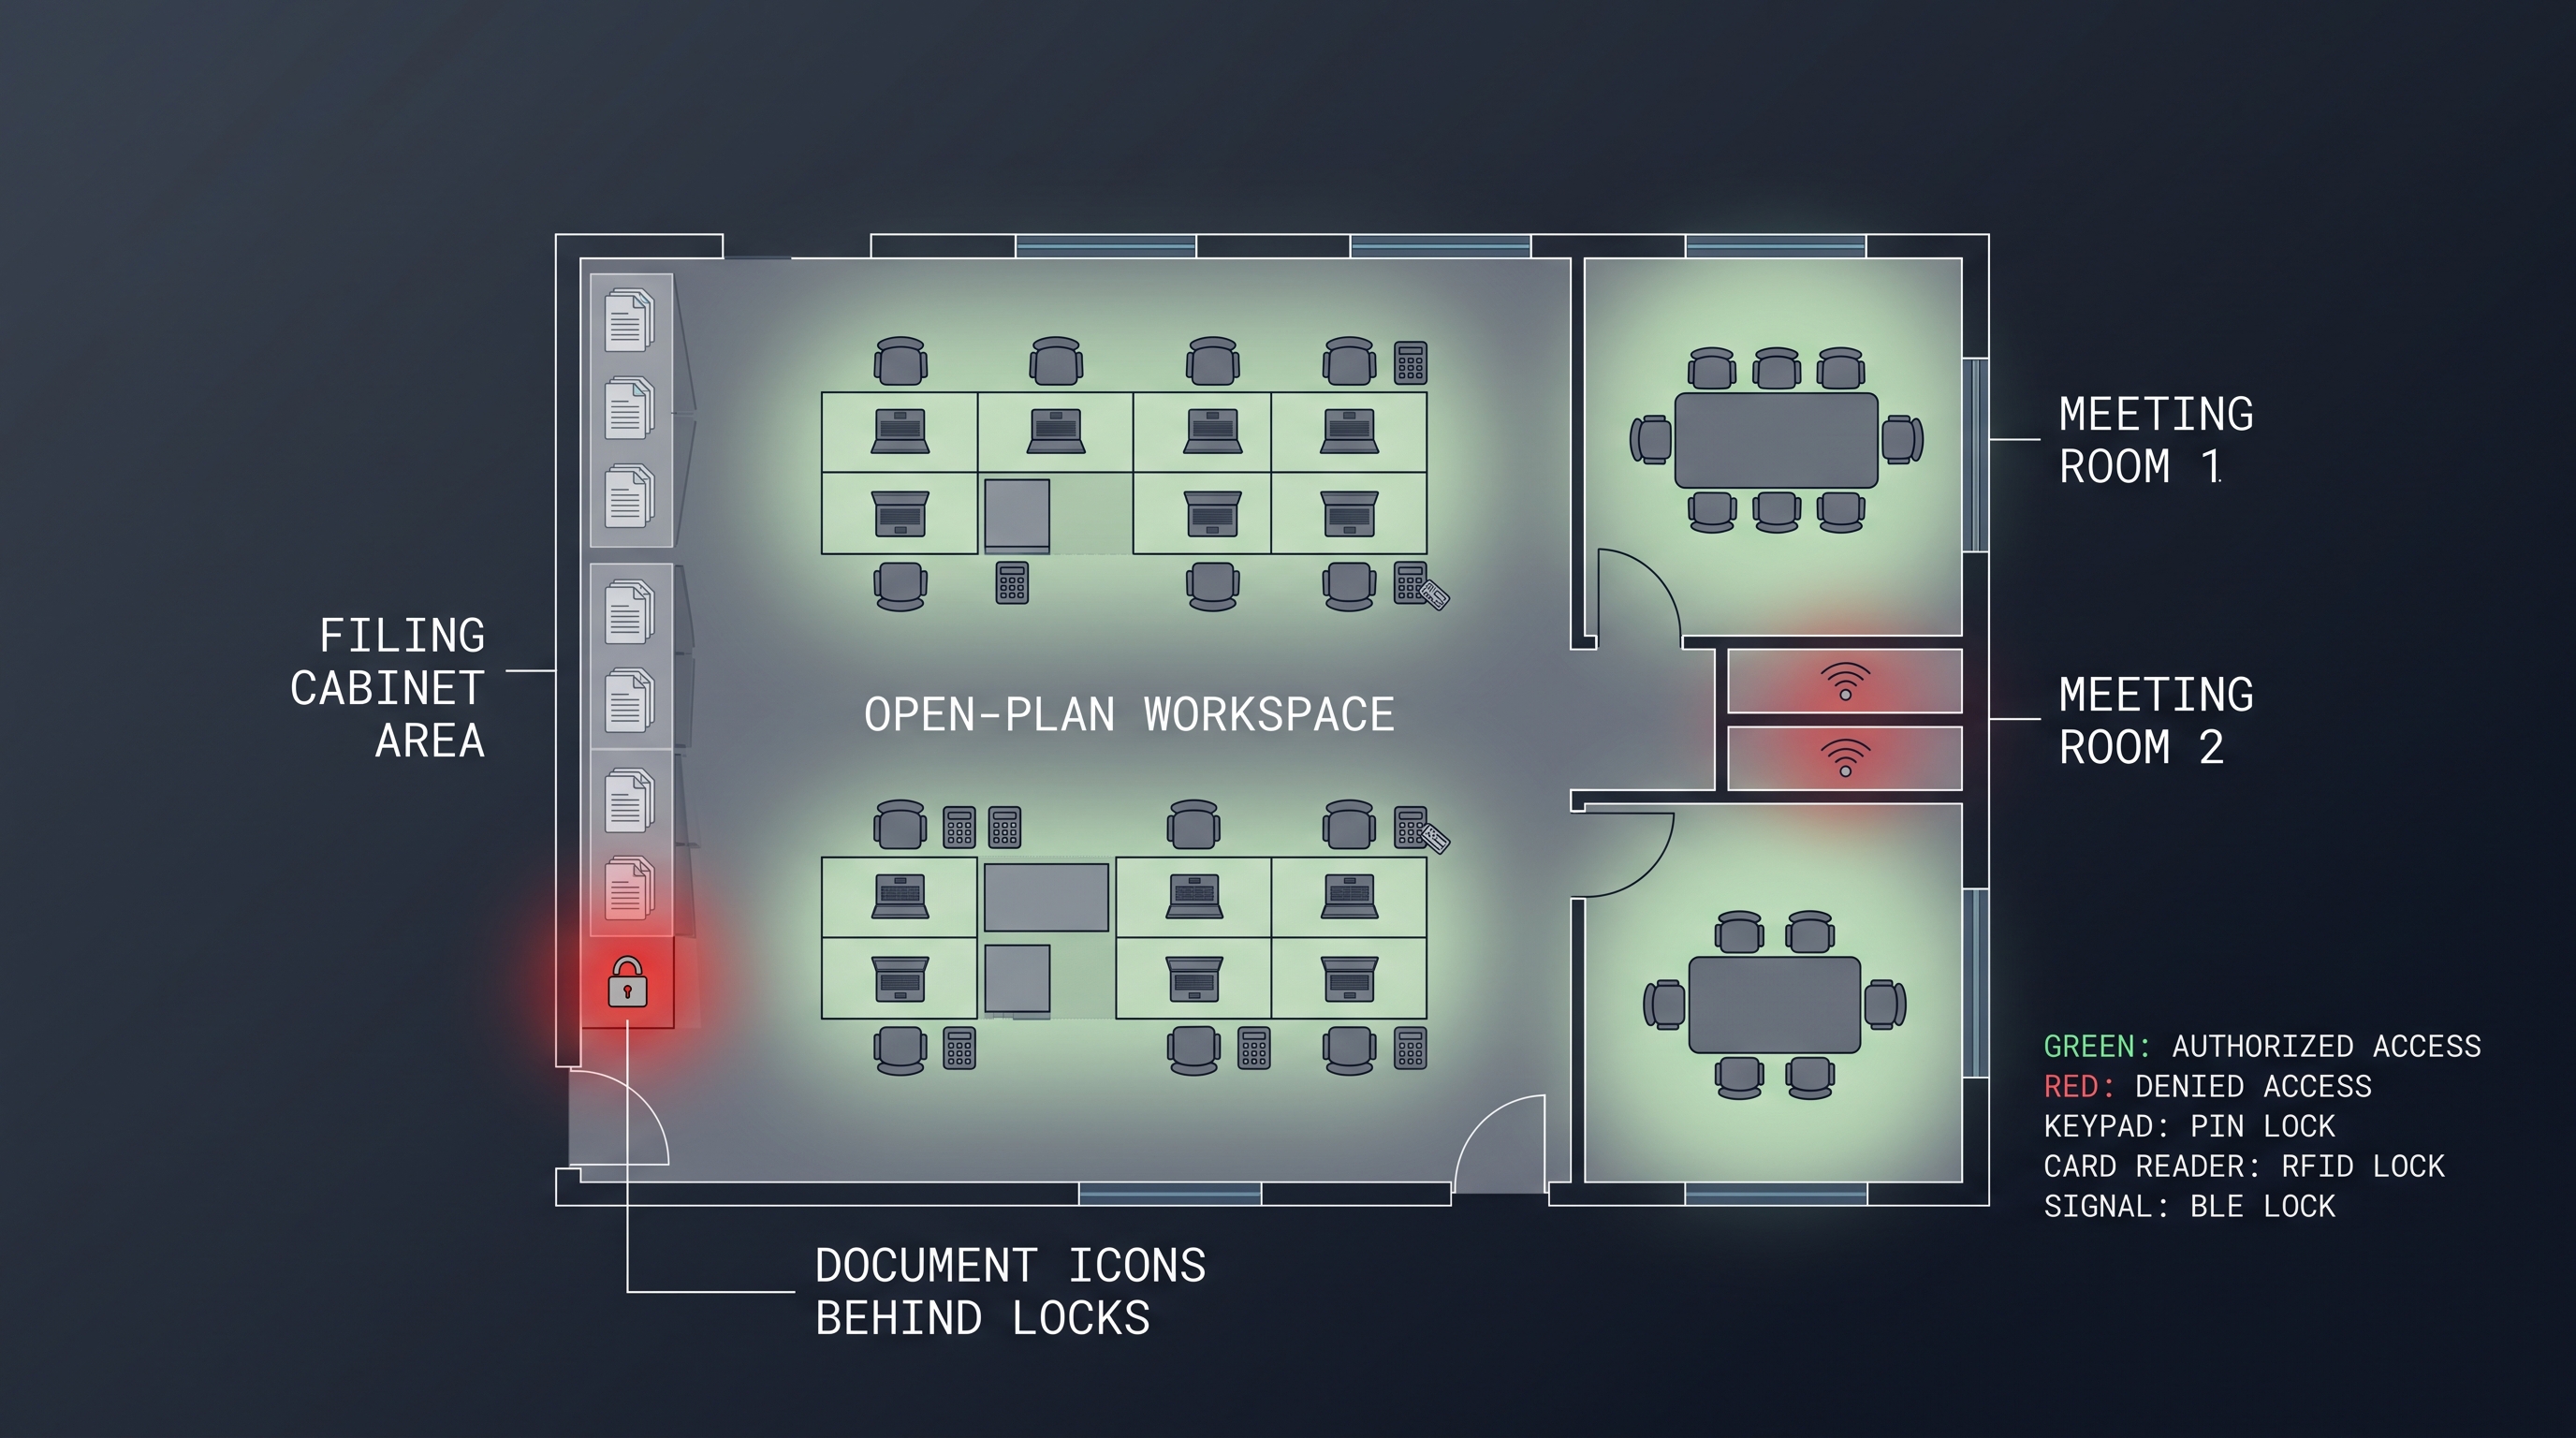
Guía Completa de Cerraduras Invisibles para Armarios 2026 | Seguridad Oculta en Muebles
Guía completa sobre sistemas de cerraduras invisibles para armarios: magnéticas, RFID, electromagnéticas y Bluetooth para muebles de lujo, armarios médicos, vitrinas comerciales y oficinas. Incluye instalación, criterios de selección y potencia.
Respaldan el mismo contexto de producto: Cerradura para armario de oficina — PIN + tarjeta para archivadores y pedestales.
Especifica tu proyecto hotelero con nuestros ingenieros
Envíanos el número de habitaciones, tipo de techo y preferencia de protocolo. Devolveremos un plan de muestra y cotización en 24 horas laborables.
- Pase de la guía general a una discusión de producto o aplicación.
- Use RFQ cuando precio, planos, MOQ o calendario de lanzamiento necesiten estructura.
- Mantenga visible una ruta de contacto directo para aclaraciones rápidas y traspasos.