Cerradura Electrónica para Armario con Registro de Auditoría: La Guía Definitiva para el Cumplimiento Normativo
Aprenda cómo una cerradura electrónica para armario con registro de auditoría proporciona registros de acceso a prueba de manipulaciones, integración SIEM y cumplimiento para entornos DEA, HIPAA, FDA y SOX.
¿Qué es una Cerradura Electrónica para Armario con Registro de Auditoría?
Una cerradura electrónica para armario con registro de auditoría es un mecanismo de cierre controlado por microprocesador que reemplaza las cerraduras tradicionales con llave o de combinación en armarios, cajones y recintos, añadiendo la capacidad crítica de registrar cada evento de acceso en una memoria no volátil. A diferencia de una cerradura electrónica estándar que simplemente concede o deniega la entrada, una cerradura electrónica para armario con registro de auditoría captura un registro forense detallado para cada evento: la marca de tiempo exacta (a menudo sincronizada con un servidor de tiempo NTP o un controlador central), el identificador de credencial utilizado (código PIN, tarjeta RFID, plantilla biométrica o credencial móvil), la acción realizada (bloquear, desbloquear, intento de desbloqueo, entrada forzada, detección de manipulación) y el resultado (éxito, denegado, tiempo de espera, error). Estos registros se almacenan en una memoria flash que retiene los datos incluso durante una pérdida de energía, con capacidades que van desde 1,000 hasta 100,000 eventos, según el modelo y el fabricante. Los métodos típicos de recuperación de eventos incluyen la exportación a una unidad flash USB, la comunicación serial RS-485, la conectividad Wi-Fi o la red mallada inalámbrica Zigbee, lo que permite la integración con plataformas más amplias de gestión de información y eventos de seguridad. El dispositivo consume entre 50 y 250 miliamperios a 5 a 24 voltios DC, dependiendo del mecanismo de cierre, y los precios oscilan entre aproximadamente $150 para una unidad básica independiente y más de $800 para un modelo totalmente en red, con clasificación de resistencia a la manipulación y firmware preparado para SIEM. Las certificaciones comunes incluyen UL 294 para control de acceso, ANSI/BHMA A156.30 para cerraduras electrónicas y soporte de cumplimiento para DEA Título 21 CFR Parte 1300, Regla de Seguridad HIPAA 45 CFR Parte 164, FDA 21 CFR Parte 11 y SOX Sección 404. La ingeniería detrás de estos dispositivos combina un mecanismo de pestillo accionado por solenoide o motor con un reloj en tiempo real, un microcontrolador criptográfico y un IC de almacenamiento flash seguro, todo alojado en una carcasa a prueba de manipulaciones con resistencia a ataques físicos. Lo que distingue a una cerradura electrónica para armario con registro de auditoría de una cerradura electrónica estándar es la capacidad de no repudio: el sistema crea un registro legalmente defendible que no puede ser alterado ni eliminado por el usuario final, lo que garantiza que el registro de auditoría sea admisible en auditorías regulatorias, investigaciones internas y procedimientos legales. Esto hace que la tecnología sea indispensable en entornos donde el acceso a sustancias controladas o sensibles debe rastrearse con absoluta certeza.
Por Qué Toda Instalación Regulada Necesita una Cerradura Electrónica para Armario con Registro de Auditoría
El panorama regulatorio para sustancias controladas, datos sensibles y activos de alto valor se ha vuelto cada vez más exigente, y una cerradura electrónica para armario con registro de auditoría ha pasado de ser una característica de conveniencia a una necesidad de cumplimiento. La Administración de Control de Drogas exige que todas las entidades que manejan sustancias controladas de las Listas II a V mantengan un registro completo y preciso de cada evento de acceso, incluida la identidad de la persona que accede al inventario y la hora exacta del acceso. Los registros en papel tradicionales son notoriamente poco fiables: pueden cumplimentarse con antelación, fecharse retroactivamente, perderse o simplemente olvidarse, creando lagunas de cumplimiento que pueden dar lugar a citaciones, multas o pérdida de registro de la DEA. Una cerradura electrónica para armario con registro de auditoría elimina estas vulnerabilidades al crear un registro automatizado y a prueba de manipulaciones que no puede ser alterado después del hecho. En entornos sanitarios regidos por la Ley de Portabilidad y Responsabilidad de Seguros Médicos, la Regla de Seguridad exige que las entidades cubiertas implementen mecanismos de control de acceso que registren y examinen la actividad en los sistemas que contienen información de salud protegida. Si bien HIPAA a menudo se asocia con registros de salud electrónicos, la seguridad física de los armarios de medicamentos, los cajones de archivos de pacientes y las áreas de almacenamiento de suministros cae bajo los mismos requisitos de Salvaguardas Administrativas y Salvaguardas Físicas. Una cerradura electrónica para armario con registro de auditoría proporciona la documentación necesaria para demostrar el cumplimiento durante las auditorías de la OCR, incluida la evidencia de identificación de usuario única, equivalentes de cierre de sesión automático y controles de auditoría. Las regulaciones de la Administración de Alimentos y Medicamentos 21 CFR Parte 11, que rigen los registros electrónicos y las firmas electrónicas en las industrias farmacéutica y de dispositivos médicos, requieren que los sistemas que generan registros electrónicos implementen medidas para prevenir la falsificación de registros, garantizar la precisión de los registros y mantener registros de auditoría que capturen quién realizó una acción, qué acción se realizó y cuándo. Una cerradura electrónica para armario con registro de auditoría se asigna directamente a estos requisitos al proporcionar un registro seguro, con marca de tiempo e identificación de usuario de cada evento de acceso al armario. La Ley Sarbanes-Oxley, aunque se centra principalmente en los controles financieros, se extiende a la seguridad física de los activos que afectan la información financiera, incluidos los cajones de efectivo, el almacenamiento de valores y los armarios de documentos financieros. La Sección 404 exige que la administración evalúe e informe sobre la efectividad de los controles internos sobre la información financiera, y una cerradura electrónica para armario con registro de auditoría proporciona los registros de acceso verificables que exigen los auditores. Más allá del cumplimiento normativo, el dispositivo sirve como un poderoso elemento disuasorio contra el robo interno, una herramienta forense para investigar incidentes de seguridad y una fuente de inteligencia operativa para optimizar la eficiencia del flujo de trabajo. El costo de una sola infracción de cumplimiento, que puede oscilar entre $10,000 por una citación menor de la DEA y $1.5 millones por una infracción de HIPAA, supera con creces la inversión en una cerradura electrónica para armario con registro de auditoría, lo que convierte la tecnología en una decisión de gestión de riesgos sencilla.
Los Componentes Principales de una Cerradura Electrónica para Armario con Registro de Auditoría
Comprender la arquitectura interna de una cerradura electrónica para armario con registro de auditoría ayuda a los profesionales de adquisiciones a evaluar productos competidores en función del mérito técnico en lugar de las afirmaciones de marketing. El mecanismo de cierre en sí mismo es típicamente un pestillo accionado por solenoide o un cerrojo motorizado, siendo los solenoides más rápidos (actuación en 50 a 150 milisegundos) pero consumiendo más energía durante el pulso, mientras que los mecanismos motorizados consumen una corriente promedio más baja (tan solo 10 mA en reposo) pero tardan de 300 a 800 milisegundos en completar el ciclo de desbloqueo. La elección entre estos dos depende de la aplicación específica: los armarios de farmacia de alto tráfico a menudo favorecen los mecanismos de solenoide por su velocidad, mientras que las instalaciones alimentadas por batería en carros móviles o recintos remotos prefieren mecanismos motorizados por su eficiencia energética. El subsistema lector de credenciales admite una o más modalidades de autenticación, siendo las más comunes los lectores de proximidad RFID que operan a 125 kHz o 13.56 MHz, los teclados táctiles capacitivos para PIN, los escáneres de huellas dactilares biométricos y las interfaces Bluetooth Low Energy para credenciales móviles. El reloj en tiempo real es un componente crítico porque el valor probatorio de cada evento de auditoría depende de una marca de tiempo precisa. La mayoría de los productos de cerradura electrónica para armario con registro de auditoría utilizan un oscilador de cristal compensado por temperatura con una deriva de menos de dos minutos por año, y los modelos en red se sincronizan con un servidor NTP o un panel de control de acceso central en intervalos configurables, lo que garantiza que todas las cerraduras en una instalación operen sobre una base de tiempo común. El subsistema de almacenamiento flash no volátil utiliza memoria flash NOR serial o NAND con un mínimo de 1,000 registros de eventos y un máximo de 100,000 o más. El controlador de almacenamiento implementa un algoritmo de nivelación de desgaste para extender la vida útil de la memoria flash, y el firmware generalmente utiliza un diseño de búfer circular que sobrescribe los eventos más antiguos cuando el búfer está lleno, lo que garantiza que el dispositivo siempre retenga el historial más reciente. La interfaz de comunicación proporciona la vía para la recuperación de eventos y la configuración. Las interfaces USB son comunes en los modelos de menor costo y permiten que un oficial de seguridad conecte físicamente una unidad flash USB para descargar el registro de eventos en formato CSV o XML. Las interfaces RS-485 admiten redes multipunto donde hasta 255 cerraduras pueden compartir un solo bus de comunicación, con una longitud máxima de cable de 4,000 pies, lo que hace que esta topología sea ideal para instalaciones grandes en centros de atención médica o centros de datos. La conectividad Wi-Fi elimina la necesidad de cableado dedicado y admite actualizaciones de firmware por aire, transmisión de eventos en tiempo real e integración con plataformas de control de acceso basadas en la nube. Las interfaces Zigbee están optimizadas para redes en malla en entornos donde la congestión de Wi-Fi es una preocupación, ofreciendo un menor consumo de energía y una comunicación confiable a través de topologías de malla auto-curativas. El subsistema de detección de manipulaciones incluye microinterruptores o interruptores de lengüeta magnética que detectan intentos no autorizados de retirar la cerradura del armario, intentos de entrada forzada o intentos de eludir el lector de credenciales. Cuando se detecta un evento de manipulación, el sistema registra inmediatamente el evento con una marca de tiempo y, en los modelos en red, envía una alerta a la estación de monitoreo de seguridad. El microcontrolador criptográfico es el cerebro del dispositivo, responsable de procesar las solicitudes de autenticación, gestionar el registro de auditoría, controlar el mecanismo de cierre y asegurar la comunicación con los sistemas externos. El microcontrolador generalmente incluye un módulo de seguridad de hardware que genera y almacena claves de cifrado, lo que garantiza que los datos del registro de auditoría estén protegidos contra lectura o modificación no autorizada, incluso si el dispositivo se ve comprometido físicamente.
Cómo Funciona una Cerradura Electrónica para Armario con Registro de Auditoría
La secuencia operativa de una cerradura electrónica para armario con registro de auditoría comienza con la presentación de la credencial y continúa a través de la autenticación, la actuación, el registro y la transmisión. Cuando un usuario se acerca al armario, presenta una credencial: toca una tarjeta RFID, ingresa un PIN en el teclado, escanea una huella dactilar o desbloquea a través de una aplicación móvil. El lector de credenciales captura el identificador y lo pasa al microcontrolador, que lo compara con la lista de credenciales autorizadas almacenada. Si la autenticación tiene éxito, el microcontrolador energiza el controlador del solenoide o del motor, liberando el pestillo o retrayendo el cerrojo. Luego, la cerradura genera un evento de auditoría que contiene el ID de la credencial, el tipo de acción (desbloqueo concedido), la marca de tiempo del reloj en tiempo real y el código de resultado (éxito). Este evento se escribe en el búfer de memoria flash en un formato estructurado, típicamente un registro binario que incluye una verificación de redundancia cíclica o un valor hash para detectar la corrupción de datos. Toda la secuencia de autenticación y actuación se completa en 200 a 900 milisegundos, dependiendo del mecanismo de cierre y el tipo de credencial. Si la autenticación falla, por ejemplo, si se ingresa un código PIN incorrecto, una tarjeta no está en la lista autorizada o una coincidencia biométrica falla, la cerradura permanece en el estado bloqueado y genera un evento de acceso denegado con los mismos campos: ID de credencial, tipo de acción (acceso denegado), marca de tiempo y código de resultado (motivo del fallo). El sistema generalmente permite un número configurable de intentos fallidos antes de activar un período de bloqueo, una alarma o ambos. La duración del bloqueo y el umbral de intentos fallidos son configurables a través del software de gestión de la cerradura, y cada intento fallido se registra en el registro de auditoría para su revisión posterior. Los intentos de entrada forzada generan un tipo de evento distinto que se marca como crítico en el registro de auditoría. Cuando el subsistema de detección de manipulaciones detecta un ataque, como forzar la carcasa de la cerradura, cortar el pestillo o poner en cortocircuito la interfaz del lector de credenciales, el microcontrolador registra inmediatamente un evento de manipulación con un indicador de gravedad y, en los modelos en red, envía una alerta en tiempo real a la consola de seguridad. El registro de auditoría se organiza como una lista secuencial de registros, cada uno de los cuales contiene un número de secuencia de evento monótonamente creciente, una marca de tiempo con precisión de milisegundos, el ID de la credencial o identificador del sistema, el código de tipo de evento, el código de resultado y una firma criptográfica. La firma criptográfica se calcula sobre todo el registro utilizando una clave almacenada en el módulo de seguridad de hardware, lo que proporciona no repudio y verificación de integridad. Cuando el registro se exporta a una unidad USB o se transmite a un servidor central, el sistema incluye la firma criptográfica para cada registro, lo que permite al sistema receptor verificar que los registros no han sido manipulados durante el tránsito. El proceso de exportación puede iniciarse manualmente por un oficial de seguridad con credenciales administrativas, o puede configurarse para que ocurra automáticamente según un horario o cuando el registro alcance un cierto porcentaje de llenado. Los datos exportados se formatean típicamente como un archivo CSV para una fácil importación en aplicaciones de hoja de cálculo y plataformas SIEM, o como un archivo XML para la integración con sistemas empresariales de gestión de seguridad. La integración SIEM permite la correlación en tiempo real de los eventos de acceso al armario con otras fuentes de datos de seguridad, como los sistemas de gestión de video, los sistemas de acceso con tarjeta y los sistemas de detección de intrusiones, proporcionando una visión integral de los eventos de seguridad en toda la instalación.
Almacenamiento y Gestión de Eventos en una Cerradura Electrónica para Armario con Registro de Auditoría
La arquitectura de almacenamiento de eventos de una cerradura electrónica para armario con registro de auditoría determina la cantidad de datos históricos disponibles para auditorías de cumplimiento, investigaciones de seguridad y análisis operativos. La capacidad de la memoria flash varía significativamente entre los niveles de producto: los modelos de nivel básico almacenan de 1,000 a 5,000 eventos, los modelos de gama media almacenan de 10,000 a 50,000 eventos y los modelos de grado empresarial almacenan hasta 100,000 eventos o más. Un armario de farmacia concurrido en un hospital de 24 horas podría generar de 50 a 200 eventos por día, lo que significa que un búfer de 10,000 eventos proporciona aproximadamente de 50 a 200 días de historial antes de que el búfer circular comience a sobrescribir las entradas más antiguas. Un armario de almacenamiento de pruebas de acceso menos frecuente en una comisaría de policía podría generar solo de 5 a 10 eventos por día, lo que permite que un búfer de 100,000 eventos retenga años de historial. El formato de registro de eventos generalmente incluye los siguientes campos, cada uno de los cuales es esencial para el cumplimiento y el análisis forense: número de secuencia del evento, marca de tiempo (fecha y hora con segundos o milisegundos), ID de credencial o identificador de usuario, tipo de credencial (PIN, RFID, biométrica, móvil, anulación con llave), tipo de evento (bloquear, desbloquear, acceso denegado, manipulación detectada, entrada forzada, tiempo de espera, inicio del sistema, apagado del sistema, sincronización de hora, exportación de registro, cambio de configuración), código de resultado (éxito, credencial no válida, credencial caducada, bloqueo activo, batería baja, estado de manipulación, error de comunicación) e identificador del dispositivo (número de serie o dirección de red). Algunos modelos avanzados también incluyen el número del armario o identificador de ubicación, el estado de la posición de la puerta (abierta, cerrada, entreabierta) y el voltaje de la batería en el momento del evento. El firmware gestiona el búfer de eventos utilizando un diseño de cola circular, donde los nuevos eventos se escriben en el puntero de escritura actual, y el puntero avanza a la siguiente ranura disponible. Cuando el puntero llega al final del búfer, se envuelve al principio, sobrescribiendo el evento más antiguo. Este diseño garantiza que el dispositivo siempre retenga los eventos más recientes, que suelen ser los más relevantes para las investigaciones de seguridad. El búfer de eventos está protegido por una política de escribir una vez, leer muchas a nivel de firmware, lo que significa que los usuarios finales no pueden eliminar ni modificar eventos de forma selectiva. La única forma de limpiar el búfer de eventos es realizar un restablecimiento de fábrica, que es una acción deliberada que a su vez genera un evento de auditoría, lo que garantiza que cualquier intento de destruir evidencia quede registrado. El proceso de exportación extrae el búfer de eventos en su totalidad o dentro de un rango de fechas configurable, y el archivo exportado incluye una firma digital que autentica el archivo y verifica su integridad. Cuando el archivo exportado se carga en el SIEM o en el software de gestión de control de acceso, el sistema valida la firma digital e informa cualquier discrepancia. Esta cadena de custodia de los datos de auditoría es fundamental para cumplir con los estándares probatorios requeridos por las auditorías de cumplimiento de DEA, HIPAA, FDA y SOX. El software de gestión de eventos generalmente proporciona capacidades de búsqueda, filtro, ordenación e informes, lo que permite a los oficiales de seguridad localizar rápidamente eventos específicos, generar informes de cumplimiento y exportar datos en los formatos requeridos por los reguladores. El software también gestiona la base de datos de credenciales, incluido el registro de usuarios, la asignación de credenciales, los horarios de acceso y la revocación de credenciales, y sincroniza el reloj en tiempo real en todas las cerraduras conectadas para garantizar una marca de tiempo coherente.
Requisitos de Cumplimiento Normativo para una Cerradura Electrónica para Armario con Registro de Auditoría
El principal impulsor para adoptar una cerradura electrónica para armario con registro de auditoría es el cumplimiento de las regulaciones federales y específicas de la industria que exigen un control de acceso auditable para materiales e información sensibles. Las regulaciones de la Administración de Control de Drogas bajo el Título 21 CFR Parte 1300 establecen los requisitos de seguridad para las sustancias controladas, incluido el requisito de que todas las áreas de almacenamiento de sustancias controladas estén cerradas con llave y que el acceso esté limitado al personal autorizado. Si bien las regulaciones no exigen explícitamente cerraduras electrónicas con registros de auditoría, las pautas de Prevención de Desvío Farmacéutico de la DEA y los resultados de las inspecciones administrativas de la DEA dejan claro que los libros de registro manuales ya no se consideran adecuados para las sustancias controladas de la Lista II en entornos de alto volumen. Una cerradura electrónica para armario con registro de auditoría proporciona el registro continuo, automatizado y a prueba de manipulaciones que los investigadores de la DEA esperan ver durante las inspecciones. La Regla de Seguridad de la Ley de Portabilidad y Responsabilidad de Seguros Médicos, codificada en 45 CFR Parte 164.312, exige que las entidades cubiertas implementen mecanismos de hardware, software y procedimentales que registren y examinen la actividad en los sistemas de información que contienen información de salud electrónica protegida. La sección de Salvaguardas Físicas en 164.310 aborda específicamente los controles de acceso a las instalaciones, incluido el requisito de implementar políticas y procedimientos que limiten el acceso físico a los sistemas de información electrónica y a las instalaciones en las que se encuentran. Una cerradura electrónica para armario con registro de auditoría instalada en armarios de medicamentos, cajones de archivos de pacientes y armarios de suministros en centros de atención médica respalda directamente el cumplimiento de estos requisitos al proporcionar identificación de usuario única, registro de acceso automatizado y la capacidad de revisar los registros de acceso durante las investigaciones de incidentes de seguridad. Las regulaciones de la Administración de Alimentos y Medicamentos 21 CFR Parte 11 establecen los criterios bajo los cuales los registros electrónicos y las firmas electrónicas se consideran confiables, fiables y equivalentes a los registros en papel. La Parte 11 exige que los sistemas que generan registros electrónicos implementen medidas para prevenir la falsificación de registros, garantizar que los registros sean precisos y completos, y mantener un registro de auditoría que capture la fecha y hora de cada acción, la identidad de la persona que realiza la acción y la acción realizada. Una cerradura electrónica para armario con registro de auditoría debe cumplir estos requisitos para ser utilizada en entornos regulados por la FDA, como la fabricación farmacéutica, el almacenamiento de materiales para ensayos clínicos y la gestión de inventarios de dispositivos médicos. La Ley Sarbanes-Oxley de 2002, particularmente la Sección 404, exige que la administración evalúe e informe sobre la efectividad de los controles internos sobre la información financiera. Si bien SOX se asocia típicamente con los sistemas de TI, la seguridad física de los activos que afectan los estados financieros, incluidos los cajones de efectivo, los armarios de valores, el almacenamiento de documentos financieros y el inventario de materiales de alto valor, cae dentro del alcance de los controles internos. Una cerradura electrónica para armario con registro de auditoría proporciona los registros de acceso verificables que los auditores externos utilizan para evaluar la efectividad de los controles de acceso físico. El Reglamento General de Protección de Datos, aunque no es una regulación de EE. UU., tiene implicaciones para las empresas estadounidenses que manejan datos personales de ciudadanos de la UE, y su requisito del Artículo 32 de medidas técnicas y organizativas apropiadas para garantizar la seguridad de los datos incluye controles de acceso físico para los armarios de almacenamiento de datos. El Estándar de Seguridad de Datos para la Industria de Tarjetas de Pago exige que los datos de los titulares de tarjetas se almacenen en ubicaciones físicamente seguras con controles de acceso, y el Requisito 9 aborda específicamente la necesidad de restringir el acceso físico a los datos de los titulares de tarjetas. Una cerradura electrónica para armario con registro de auditoría en armarios de documentos y bastidores de servidores en entornos de procesamiento de pagos proporciona la documentación necesaria para las evaluaciones de cumplimiento de PCI DSS. El estándar ISO 27001 de la Organización Internacional de Normalización para sistemas de gestión de seguridad de la información exige que las organizaciones implementen controles de seguridad física que incluyan el registro y monitoreo de accesos, y una cerradura electrónica para armario con registro de auditoría proporciona la evidencia necesaria para las auditorías de certificación ISO 27001.
Integración SIEM y Monitoreo en Tiempo Real
El verdadero poder de una cerradura electrónica para armario con registro de auditoría se realiza cuando se integra en una plataforma de Gestión de Información y Eventos de Seguridad, transformando los eventos aislados de acceso al armario en inteligencia procesable dentro del ecosistema de seguridad más amplio. La arquitectura de integración generalmente sigue un modelo de publicación-suscripción donde la cerradura o su controlador genera eventos en un formato estructurado, como Syslog con formato RFC 5424, y los transmite al recolector SIEM a través de la red. La carga útil del evento incluye el identificador del dispositivo, el tipo de evento, la marca de tiempo, el identificador de la credencial y el código de resultado, todo formateado de manera que el analizador SIEM pueda interpretar y normalizar en el formato de evento común de la plataforma. El protocolo Syslog es el método de integración más ampliamente soportado porque es compatible con prácticamente todas las plataformas SIEM, incluyendo Splunk, IBM QRadar, ArcSight, LogRhythm y Microsoft Sentinel. El firmware de la cerradura se configura con la dirección IP o el nombre de host del recolector SIEM y el número de puerto UDP o TCP para los mensajes Syslog. Cada evento se transmite como un mensaje Syslog separado con un código de instalación de 16 (uso local 0) y un nivel de gravedad que corresponde al tipo de evento: informativo para eventos de acceso normales, advertencia para eventos de acceso denegado, error para fallos del sistema y crítico para eventos de manipulación o entrada forzada. La plataforma SIEM ingiere estos mensajes, los analiza en campos estructurados y los correlaciona con eventos de otras fuentes de datos de seguridad. Por ejemplo, un evento de acceso a un armario se puede correlacionar con los datos del sistema de gestión de video para recuperar las imágenes de video de la persona que accede al armario en ese momento exacto. El SIEM también puede correlacionar los eventos de acceso al armario con los eventos del sistema de acceso con tarjeta para verificar que la persona que ingresó al armario estaba físicamente presente en el edificio en ese momento. Se pueden configurar reglas de correlación personalizadas para generar alertas para escenarios específicos, como un usuario que accede a un armario de sustancias controladas fuera de su turno programado, múltiples intentos de acceso fallidos en el mismo armario dentro de una ventana de tiempo corta, acceso a un armario que debería estar vacío o bloqueado para inventario, o un evento de acceso en un armario que ha sido reportado como manipulado. La integración SIEM también permite la generación automatizada de informes de cumplimiento, donde el sistema genera informes que resumen la actividad de acceso al armario para períodos de tiempo, usuarios o armarios específicos, formateados de la manera que requieren los reguladores específicos. La capacidad de monitoreo en tiempo real significa que el personal de seguridad recibe notificación inmediata de eventos críticos, como la detección de manipulaciones o entrada forzada, a través del sistema de alertas y notificaciones del SIEM, que puede enviar mensajes SMS, alertas por correo electrónico o notificaciones push a dispositivos móviles. La alerta puede incluir información contextual como la ubicación del armario, el tipo de evento, la hora de ocurrencia y un enlace a las imágenes de video relevantes. La integración también admite acciones de respuesta automatizadas, como bloquear todos los armarios en una zona cuando se detecta un evento de manipulación en cualquier armario, activar un preset de CCTV para apuntar al armario afectado o enviar personal de seguridad a la ubicación. La comunicación bidireccional entre el SIEM y el sistema de cerradura permite a los operadores de seguridad bloquear o desbloquear armarios de forma remota desde la consola SIEM, restringir temporalmente el acceso a credenciales específicas o poner un armario en modo de bloqueo durante un incidente de seguridad activo. Los datos del registro de auditoría de la cerradura electrónica para armario con registro de auditoría pasan a formar parte del almacenamiento a largo plazo del SIEM, proporcionando datos históricos para análisis de tendencias, investigaciones forenses y auditorías de cumplimiento.
Detección de Manipulaciones y Registro de Coacción
Las capacidades de seguridad de una cerradura electrónica para armario con registro de auditoría se extienden más allá del registro de acceso rutinario para incluir funciones sofisticadas de detección de manipulaciones y señalización de coacción que son esenciales para entornos de alta seguridad. El subsistema de detección de manipulaciones emplea múltiples tecnologías de detección para detectar ataques físicos no autorizados a la cerradura o al armario. El interruptor de manipulación de la carcasa es un microinterruptor o un interruptor de lengüeta magnética que detecta cuando la carcasa de la cerradura se retira de la superficie del armario. Si un atacante intenta desatornillar la cerradura del armario o hacer palanca para quitarla, el interruptor cambia de estado, lo que desencadena un evento de manipulación que se registra inmediatamente en el registro de auditoría. El sensor de posición del pestillo detecta si el cerrojo o pestillo de bloqueo está en la posición extendida o retraída. Si el pestillo se fuerza a abrir sin una credencial válida, por ejemplo, deslizando una tarjeta de crédito entre el pestillo y la placa de impacto, el sensor detecta la anomalía y registra un evento de entrada forzada. El sensor de posición de la puerta detecta si la puerta del armario está abierta o cerrada, lo que permite al sistema detectar situaciones en las que la puerta se deja abierta después del acceso, lo que podría indicar que el usuario está distraído, que el armario se ha visto comprometido o que se está retirando inventario durante un período prolongado. El sensor de impacto o acelerómetro detecta eventos de impacto como golpes de martillo, perforaciones o cortes, y los registra como eventos de manipulación con un nivel de gravedad basado en la intensidad del impacto. La detección electrónica de manipulaciones funciona en paralelo con la evidencia mecánica de manipulación, como tornillos de ruptura que dejan daños visibles cuando se retira la cerradura, y sellos a prueba de manipulaciones que muestran evidencia de intento de acceso. La función de registro de coacción aborda el escenario en el que un usuario se ve obligado a abrir un armario bajo amenaza. El usuario puede ingresar un código de coacción, un código PIN específico que es diferente de su código normal, o presentar una credencial de coacción que autentica al usuario y desbloquea el armario mientras simultáneamente activa una alarma silenciosa. El evento de coacción se registra en el registro de auditoría con una bandera especial que indica coacción, pero la entrada del registro aparece idéntica a un evento de acceso normal en la pantalla local, lo que impide que el atacante sepa que se ha activado una alarma. La alarma silenciosa se transmite al SIEM o a la estación de monitoreo de seguridad, donde inicia un protocolo de respuesta predeterminado, que puede incluir el envío de personal de seguridad a la ubicación, la activación de la grabación de CCTV en el armario, el bloqueo de todos los demás armarios en la instalación o la notificación a las autoridades. La capacidad de coacción se implementa a través del sistema de gestión de credenciales, donde a cada usuario se le puede asignar una credencial principal y una credencial de coacción. La credencial de coacción puede ser un código PIN específico que difiere en un dígito del código principal, una tarjeta RFID específica designada como tarjeta de coacción, o un dedo biométrico específico registrado como dedo de coacción. El sistema también admite una palabra o frase de coacción para sistemas autenticados por voz, aunque esto es menos común en aplicaciones de cerraduras para armarios. La alarma de coacción es configurable para respuesta silenciosa o audible, dependiendo de la política de seguridad de la instalación y la naturaleza de la amenaza. Los eventos de manipulación y coacción se almacenan en el registro de auditoría con el mismo nivel de protección criptográfica que los eventos de acceso normales, lo que garantiza que los registros sean admisibles como evidencia en procedimientos legales. El registro de auditoría incluye el tipo de manipulación, el sensor que desencadenó el evento, la marca de tiempo y la duración del evento de manipulación, proporcionando un registro forense completo del ataque.
Sincronización de Hora en la Red de Control de Acceso
La precisión del registro de auditoría depende completamente de la precisión de las marcas de tiempo, y una cerradura electrónica para armario con registro de auditoría requiere una sincronización de hora robusta para garantizar que todos los eventos se registren con una referencia de tiempo consistente y precisa. El reloj en tiempo real en cada cerradura mantiene la hora de forma independiente utilizando un oscilador de cristal compensado por temperatura, pero estos osciladores se desvían con el tiempo debido a variaciones de temperatura, envejecimiento de los componentes y fluctuaciones de la fuente de alimentación. Un TCXO típico se desvía de uno a dos minutos por año en condiciones normales de funcionamiento, pero la desviación puede ser de hasta cinco minutos por año en entornos con amplias oscilaciones de temperatura. Si bien este nivel de precisión podría ser aceptable para una cerradura independiente que se audita con poca frecuencia, se convierte en un problema en entornos en red donde los eventos de múltiples cerraduras deben correlacionarse y secuenciarse. La sincronización de hora se logra a través de uno de varios mecanismos dependiendo de la conectividad de la cerradura. El Protocolo de Tiempo de Red es el método de sincronización más común para cerraduras con conectividad Ethernet o Wi-Fi. El firmware de la cerradura se configura con la dirección IP o el nombre de host de un servidor NTP, que suele ser un servidor de hora local en la red de la instalación o un servidor NTP público como uno del grupo NIST o Microsoft. La cerradura sincroniza su reloj en intervalos configurables, típicamente cada 15 minutos a cada hora, y el evento de sincronización se registra en el registro de auditoría con el desplazamiento de hora antes y después de la sincronización. El cliente NTP en la cerradura utiliza una versión simplificada del protocolo NTP que ajusta el reloj gradualmente en lugar de saltarlo, evitando discontinuidades de tiempo que podrían crear lagunas o superposiciones en el registro de auditoría. Para las cerraduras conectadas a través de RS-485 o Zigbee a un controlador central, el controlador sirve como fuente de hora y sincroniza las cerraduras a intervalos regulares. El controlador mismo se sincroniza con un servidor NTP, por lo que toda la red de cerraduras mantiene una base de tiempo común. Los eventos de sincronización de hora se registran en el registro de auditoría de cada cerradura, proporcionando un registro de la precisión de la hora durante la vida útil del dispositivo. Para las cerraduras que no están conectadas continuamente a una red, la sincronización de hora se puede realizar manualmente durante el proceso de exportación de eventos. Cuando un oficial de seguridad conecta una unidad flash USB para exportar el registro de auditoría, el software de exportación también puede actualizar el reloj de la cerradura. El evento de sincronización manual se registra en el registro de auditoría, creando una cadena de custodia para la precisión de la hora. Algunos modelos avanzados admiten la sincronización de hora basada en GPS para instalaciones en ubicaciones remotas donde no hay conectividad de red disponible. El receptor GPS proporciona una precisión de hora de hasta un microsegundo del Tiempo Universal Coordinado, lo que garantiza que el registro de auditoría sea preciso según el estándar más alto posible. El mecanismo de sincronización de hora también incluye un reloj respaldado por batería que mantiene la hora durante los cortes de energía. La batería de respaldo es típicamente una batería de botón o un supercondensador que proporciona energía al reloj durante 30 días a 10 años, dependiendo del diseño. Cuando se restablece la alimentación principal, el reloj continúa funcionando sin interrupción, y si la batería de respaldo se ha agotado, la cerradura registra un evento de pérdida de hora en el registro de auditoría y requiere un ajuste de hora manual antes de que pueda reanudar el funcionamiento normal.
Escenarios de Implementación para Entornos Sanitarios y Farmacéuticos
La aplicación más exigente para una cerradura electrónica para armario con registro de auditoría se encuentra en entornos sanitarios y farmacéuticos, donde la combinación de sustancias controladas, seguridad del paciente y cumplimiento normativo crea un requisito de control de acceso excepcionalmente desafiante. Las farmacias hospitalarias gestionan miles de dosis de sustancias controladas de las Listas II a V, y la Administración de Control de Drogas exige un registro de auditoría completo para cada dosis, desde la recepción hasta la administración y la eliminación de residuos. Una cerradura electrónica para armario con registro de auditoría en los armarios de almacenamiento de sustancias controladas de la farmacia proporciona la primera línea de defensa, registrando cada evento de acceso con el ID de credencial del farmacéutico, la hora de acceso y el resultado del intento de acceso. El registro de auditoría de la cerradura del armario complementa los registros del sistema de dispensación automatizado, proporcionando una capa de seguridad física que documenta quién ingresó al área de almacenamiento y cuándo. En la farmacia hospitalaria, la cerradura electrónica para armario con registro de auditoría se implementa típicamente en la bóveda principal de narcóticos, el armario de almacenamiento de la Lista II, la caja de medicamentos de emergencia y el contenedor de devolución de sustancias controladas. Cada ubicación tiene un perfil de acceso diferente: la bóveda de narcóticos es accesible solo para el gerente de la farmacia y los farmacéuticos autorizados, el armario de la Lista II se accede durante la dispensación de medicamentos y los recuentos de inventario, la caja de medicamentos de emergencia se accede durante los códigos azules, y el contenedor de devolución se accede cuando se devuelven medicamentos caducados o no utilizados. El registro de auditoría de cada ubicación proporciona una imagen completa del flujo de trabajo de manejo de sustancias controladas, y la integración SIEM permite la correlación de los eventos de acceso al armario con los registros del sistema de dispensación automatizado y las imágenes de vigilancia por video. Los requisitos de la Regla de Seguridad HIPAA se abordan mediante la identificación de usuario única proporcionada por el sistema de credenciales, el registro de acceso automático proporcionado por el registro de auditoría y la capacidad de revisar los registros de acceso durante las investigaciones de incidentes de seguridad. El cumplimiento de 21 CFR Parte 11 se logra mediante la protección criptográfica de los registros de auditoría, la imposibilidad de que los usuarios modifiquen o eliminen registros y la sincronización segura de la hora. La implementación en unidades de enfermería y áreas de atención al paciente extiende la cerradura electrónica para armario con registro de auditoría a los armarios de almacenamiento de medicamentos, cajas de narcóticos y carros de medicamentos de emergencia. Estas ubicaciones suelen ser accedidas por múltiples enfermeras y médicos a lo largo del día, y el registro de auditoría proporciona un registro de quién accedió a qué medicamentos y a qué hora. El registro de auditoría se utiliza para la conciliación de la administración de medicamentos, la detección de desvíos y el cumplimiento normativo. El sistema admite la asignación temporal de credenciales para enfermeras viajeras, médicos suplentes y otro personal temporal, con las credenciales temporales que caducan automáticamente después de un período de tiempo configurable. La cerradura también se puede configurar con horarios de acceso que restringen el acceso a credenciales específicas durante períodos de tiempo específicos, como limitar el acceso al armario de sustancias controladas al farmacéutico del turno de noche. La implementación en farmacias ambulatorias y farmacias minoristas sigue un patrón similar, con la cerradura electrónica para armario con registro de auditoría instalada en el armario de almacenamiento de sustancias controladas, el cajón de efectivo y el área de almacenamiento de inventario. El registro de auditoría proporciona la documentación necesaria para las inspecciones de la DEA, las auditorías de las juntas de farmacia estatales y las revisiones de cumplimiento internas. El sistema también admite los requisitos de sustancias controladas de llenado parcial, donde el farmacéutico puede acceder al armario varias veces durante el día para llenar recetas parciales, y cada evento de acceso se registra en el registro de auditoría.
Implementación en Gestión de Armas de Fuego, Pruebas y Efectivo
Los requisitos para asegurar armas de fuego, pruebas y efectivo comparten un hilo común: cada acceso debe registrarse, cada usuario debe ser identificado y el registro de auditoría debe ser a prueba de manipulaciones. Una cerradura electrónica para armario con registro de auditoría implementada en estos entornos proporciona los mismos beneficios de seguridad y cumplimiento que ofrece en el sector sanitario, adaptados a los requisitos regulatorios y operativos específicos de cada dominio. En el almacenamiento de armas de fuego, la Oficina de Alcohol, Tabaco, Armas de Fuego y Explosivos exige que los titulares de licencias federales de armas de fuego aseguren su inventario de manera que impida el acceso no autorizado, y aunque las regulaciones específicas no exigen cerraduras electrónicas con registros de auditoría, las pautas de inspección de cumplimiento de la ATF dejan claro que un sistema de almacenamiento seguro con registro de acceso es el estándar esperado para los distribuidores con ventas de alto volumen o problemas de cumplimiento repetidos. La cerradura electrónica para armario con registro de auditoría en la vitrina de exposición de armas de fuego, el armario de almacenamiento en la trastienda y el banco de trabajo del armero proporciona un registro completo de cada arma de fuego que se retira o se devuelve al almacenamiento. El registro de auditoría incluye el ID de credencial del vendedor, la hora de acceso y la duración del acceso, lo que permite al gerente de la tienda conciliar el registro de auditoría con los registros de adquisición y disposición requeridos por el Formulario 4473 de la ATF. Las funciones de detección de manipulaciones son particularmente importantes para el almacenamiento de armas de fuego, donde un intento de entrada forzada podría resultar en la pérdida de docenas de armas. La alerta de manipulación desencadena una notificación inmediata al gerente de la tienda y a las autoridades locales, y el registro de auditoría proporciona un registro forense del intento de violación. La función de código de coacción es de vital importancia para los minoristas de armas de fuego, donde el riesgo de robo a mano armada es una preocupación real. El empleado puede ingresar un código de coacción que desbloquea el armario mientras alerta silenciosamente a las autoridades, y el registro de auditoría registra el evento de coacción sin alertar al atacante. En el almacenamiento de pruebas, los requisitos de cadena de custodia exigen que cada pieza de evidencia sea rastreada desde la recolección hasta el almacenamiento y la presentación en el tribunal. Una cerradura electrónica para armario con registro de auditoría en el armario de almacenamiento de pruebas, el casillero de pruebas de drogas, el casillero de pruebas de armas de fuego y la sala de propiedades proporciona un registro de cadena de custodia automatizado que es más confiable que los registros de pruebas manuales. El registro de auditoría registra cada evento de acceso, incluido el ID de credencial del técnico de pruebas, la hora de acceso y la duración del acceso. El sistema admite el almacenamiento compartimentado donde cada elemento de prueba se almacena en un compartimento bloqueado separado, y la cerradura electrónica para armario con registro de auditoría en cada compartimento proporciona un registro de auditoría granular para cada elemento de prueba individual. El registro de auditoría es admisible en el tribunal como un registro comercial, y la protección criptográfica garantiza que los registros no puedan ser impugnados como falsificados o alterados. En la gestión de efectivo, los requisitos de la Ley Sarbanes-Oxley para los controles internos sobre la información financiera se extienden a la seguridad física del efectivo, y una cerradura electrónica para armario con registro de auditoría en el cajón de efectivo, la caja fuerte y la bóveda de efectivo proporciona la documentación necesaria para las auditorías de cumplimiento de SOX. El registro de auditoría registra cada evento de acceso al efectivo, incluido el ID de credencial del cajero, la hora de acceso y la duración del acceso. El sistema admite el acceso de doble autoridad, donde dos usuarios autorizados deben presentar sus credenciales dentro de una ventana de tiempo configurable para acceder a la bóveda de efectivo. El requisito de doble autoridad se registra en el registro de auditoría con ambos ID de credencial, proporcionando un registro completo del evento de acceso. El registro de auditoría se utiliza para la conciliación de efectivo, la investigación de robos internos y la generación de informes de cumplimiento normativo.
Implementación en Centros de Datos y Salas de Servidores
La seguridad física de los centros de datos se ha centrado tradicionalmente en el control de acceso perimetral, con lectores de tarjetas en la entrada del centro de datos y escáneres biométricos en la puerta de la sala de servidores. Sin embargo, el aumento de las amenazas internas, el creciente valor de los datos y los requisitos de marcos de cumplimiento como SOC 2, ISO 27001 y PCI DSS han impulsado la demanda de un control de acceso granular a nivel de armario. Una cerradura electrónica para armario con registro de auditoría en bastidores de servidores individuales, armarios de red y recintos de almacenamiento proporciona el registro de acceso por armario que se requiere para una estrategia de seguridad física en profundidad. El escenario de implementación en centros de datos presenta desafíos únicos que la cerradura electrónica para armario con registro de auditoría debe abordar. El entorno electromagnético en un centro de datos puede interferir con la comunicación inalámbrica, por lo que las cerraduras Wi-Fi y Zigbee deben colocarse cuidadosamente para mantener una conectividad confiable. La densa estructura metálica de los bastidores de servidores puede atenuar las señales inalámbricas, y la interferencia electromagnética de los servidores y equipos de red puede introducir ruido que degrade la confiabilidad de la comunicación. La conectividad por cable RS-485 a menudo se prefiere en entornos de centros de datos porque es inmune a la interferencia electromagnética y proporciona una comunicación confiable en los largos recorridos de cable requeridos en centros de datos grandes. El firmware de la cerradura debe ser compatible con el sistema de control de acceso del centro de datos, que suele ser un sistema de grado profesional como Lenel, Genetec, AMAG o Software House. La integración se logra a través del SIEM o a través de una conexión API directa entre el software de gestión de la cerradura y el sistema de control de acceso. El registro de auditoría de la cerradura electrónica para armario con registro de auditoría a nivel de bastidor proporciona un registro del acceso de cada técnico a cada bastidor, incluida la hora de acceso, la duración del acceso y la credencial utilizada. Estos datos se utilizan para la generación de informes de cumplimiento, la investigación de incidentes de seguridad y el análisis operativo. Los requisitos de cumplimiento para los centros de datos incluyen SOC 2 Tipo II, que exige que la organización de servicios implemente controles que garanticen la seguridad, disponibilidad, integridad del procesamiento, confidencialidad y privacidad de los datos del cliente. Los controles de seguridad física requeridos por SOC 2 incluyen el registro de acceso, y el registro de auditoría de la cerradura electrónica para armario con registro de auditoría proporciona la evidencia necesaria para los auditores de SOC 2. Los Requisitos 9 y 10 de PCI DSS exigen que los entornos de datos de titulares de tarjetas sean físicamente seguros y que el acceso a esos entornos se registre y monitoree. La cerradura electrónica para armario con registro de auditoría en el bastidor de servidores que contiene el entorno de datos de titulares de tarjetas proporciona el registro de acceso físico requerido por PCI DSS. Los controles de seguridad física del Anexo A.11 de ISO 27001 exigen que las organizaciones implementen barreras de seguridad física, controles de acceso y monitoreo. La cerradura electrónica para armario con registro de auditoría en los armarios de servidores proporciona el monitoreo y registro de acceso requerido para la certificación ISO 27001. La implementación en centros de datos también se beneficia de las capacidades de monitoreo ambiental de algunos modelos de cerradura electrónica para armario con registro de auditoría. Estos modelos incluyen sensores de temperatura, humedad y flujo de aire que registran las condiciones ambientales en el registro de auditoría, proporcionando un registro de las condiciones ambientales en el momento de cada evento de acceso. Los datos ambientales se utilizan para la generación de informes de cumplimiento y para investigar fallos de equipos que pueden estar relacionados con las condiciones ambientales.
Cómo Elegir la Cerradura Electrónica para Armario con Registro de Auditoría Adecuada
Seleccionar la cerradura electrónica para armario con registro de auditoría adecuada para una aplicación específica requiere una evaluación sistemática de los requisitos operativos, las obligaciones de cumplimiento, las condiciones ambientales y las restricciones presupuestarias. El primer punto de decisión es el tipo de credencial, que determina la experiencia del usuario y el nivel de seguridad del proceso de autenticación. Las cerraduras con código PIN son la opción más rentable, con precios que comienzan en aproximadamente $150, y no requieren que se lleve una credencial física, pero son vulnerables a la observación furtiva y al análisis de patrones de desgaste del teclado. Las cerraduras con tarjeta RFID eliminan la vulnerabilidad de la observación furtiva y admiten un acceso más rápido, pero requieren que los usuarios lleven tarjetas y estas pueden perderse o ser robadas. Las cerraduras biométricas de huella dactilar proporcionan el nivel más alto de seguridad porque la credencial es intrínseca al usuario, pero son más caras, con precios que comienzan en aproximadamente $350, y pueden verse afectadas por dedos sucios o mojados. Las cerraduras con credencial móvil admiten la entrega de credenciales a través de teléfonos inteligentes, eliminando la necesidad de tarjetas físicas, pero requieren que los usuarios tengan teléfonos inteligentes compatibles y la comunicación Bluetooth puede ser poco confiable en algunos entornos. El segundo punto de decisión es la capacidad de almacenamiento de eventos, que debe coincidir con la frecuencia de acceso esperada y los requisitos de retención de auditoría. Un armario de farmacia al que se accede 100 veces al día con un requisito de retención de auditoría de 90 días necesita al menos 9,000 eventos de capacidad de almacenamiento, y un búfer de 10,000 eventos proporciona un margen de seguridad. Un casillero de pruebas al que se accede cinco veces por semana con un requisito de retención de siete años necesita al menos 1,820 eventos de capacidad de almacenamiento, y un búfer de 5,000 eventos proporciona un margen de seguridad. El tercer punto de decisión es la interfaz de comunicación, que determina cómo se recuperan los eventos y cómo se gestiona la cerradura. Los modelos solo USB son los más simples y menos costosos, pero requieren que un oficial de seguridad visite físicamente cada cerradura para exportar el registro de auditoría. Los modelos RS-485 admiten redes multipunto para la gestión centralizada, pero requieren cableado dedicado. Los modelos Wi-Fi admiten la gestión centralizada sin cableado dedicado, pero requieren una cobertura Wi-Fi confiable y la conexión Wi-Fi consume energía. Los modelos Zigbee admiten redes en malla para instalaciones grandes, pero requieren un coordinador Zigbee y la configuración de la red puede ser compleja. El cuarto punto de decisión es la certificación de cumplimiento, que debe coincidir con los requisitos regulatorios de la aplicación. El cumplimiento de la DEA requiere soporte para 21 CFR Parte 1300, que incluye identificación de usuario única, registro de auditoría a prueba de manipulaciones y almacenamiento seguro de eventos. El cumplimiento de HIPAA requiere soporte para 45 CFR Parte 164, que incluye identificación de usuario única, registro de acceso automático y la capacidad de revisar los registros de acceso. El cumplimiento de FDA 21 CFR Parte 11 requiere protección criptográfica de los registros de auditoría, imposibilidad del usuario de modificar o eliminar registros y sincronización segura de la hora. El cumplimiento de SOX requiere soporte para los controles internos de la Sección 404, que incluye registro de acceso, segregación de funciones y la capacidad de generar informes de cumplimiento. El quinto punto de decisión es el factor de forma física, que debe coincidir con el tipo de armario y el entorno de instalación. Las cerraduras de montaje en superficie se instalan en el exterior de la puerta del armario y son adecuadas para instalaciones de modernización. Las cerraduras de embutir se instalan en un recorte en la puerta del armario y proporcionan una apariencia más integrada. Las cerraduras de leva se instalan en la misma huella que una cerradura de leva estándar y son adecuadas para reemplazar cerraduras existentes. Las cerraduras para cajones están diseñadas para su instalación en cajones y archivadores. El sexto punto de decisión es la fuente de alimentación, que determina la flexibilidad de instalación y los requisitos de mantenimiento. Las cerraduras cableadas están conectadas a la fuente de alimentación del edificio y no requieren cambios de batería, pero requieren un electricista para la instalación. Las cerraduras alimentadas por batería se pueden instalar en cualquier lugar sin cableado, pero las baterías deben reemplazarse periódicamente, típicamente cada seis a 24 meses según el uso. Las cerraduras Power-over-Ethernet reciben alimentación y datos a través de un solo cable Ethernet, eliminando la necesidad de cableado de alimentación separado, pero requieren un conmutador PoE y la longitud del cable está limitada a 100 metros.
Mejores Prácticas de Instalación y Mantenimiento
La fiabilidad a largo plazo de una cerradura electrónica para armario con registro de auditoría depende de una instalación, configuración y mantenimiento continuo adecuados. El proceso de instalación comienza con un estudio del sitio que documenta el tipo de armario, el grosor de la puerta, el material de la puerta y el entorno ambiente. La puerta del armario debe ser compatible con el factor de forma de la cerradura, y la alineación de la puerta debe estar dentro de la tolerancia de la cerradura para la desalineación. Los armarios de acero requieren una sierra de corona para cerraduras de montaje en superficie o una sierra de calar para cerraduras de embutir, y la superficie de montaje debe estar limpia, plana y libre de obstrucciones. La placa de impacto de la cerradura debe estar alineada con el pestillo para garantizar que el pestillo se acople correctamente y que la puerta se cierre sin atascarse. El cableado para las cerraduras cableadas debe enrutarse a través de la pared del armario o a través de la bisagra de la puerta, y el cableado debe protegerse de bordes afilados y piezas móviles. La fuente de alimentación debe dimensionarse para manejar el consumo máximo de corriente del solenoide o motor, y el voltaje de la fuente de alimentación debe estar dentro del rango especificado de la cerradura. El cableado de comunicación para las redes RS-485 debe terminarse en ambos extremos del bus para evitar reflejos de señal, y el cableado debe enrutarse lejos de los cables de alimentación para evitar interferencias electromagnéticas. El proceso de configuración incluye ajustar el reloj en tiempo real, registrar usuarios y asignar credenciales, configurar horarios de acceso, establecer la programación de exportación de eventos y configurar los parámetros de integración SIEM. La sincronización de hora debe configurarse con la dirección del servidor NTP correcta y el intervalo de sincronización, y la zona horaria debe configurarse correctamente para garantizar que las marcas de tiempo sean precisas para la ubicación de la instalación. El proceso de registro de usuarios incluye recopilar el nombre del usuario, el identificador de la credencial, el nivel de acceso y el horario de acceso. El identificador de la credencial para las tarjetas RFID es el número de serie de la tarjeta, que es leído por la cerradura durante el registro. El identificador de la credencial para los códigos PIN es el PIN asignado al usuario, que debe tener entre cuatro y ocho dígitos, dependiendo de la configuración de la cerradura. El identificador de la credencial para las huellas dactilares biométricas es la plantilla de la huella dactilar, que es capturada por el sensor de huellas dactilares de la cerradura durante el registro. El horario de acceso define cuándo el usuario puede acceder al armario y se puede configurar para días específicos de la semana, horas específicas del día y fechas específicas. El programa de mantenimiento incluye el reemplazo regular de la batería para las cerraduras alimentadas por batería, las actualizaciones periódicas del firmware, las revisiones periódicas del registro de auditoría y la inspección física periódica de la cerradura y el armario. El programa de reemplazo de la batería está determinado por el consumo de energía de la cerradura y la frecuencia de acceso, y la cerradura generalmente informa el voltaje de la batería en el registro de auditoría, proporcionando una advertencia cuando la batería está baja. Las actualizaciones de firmware se entregan a través de la interfaz de comunicación e incluyen parches de seguridad, correcciones de errores y mejoras de funciones. El proceso de actualización de firmware se registra en el registro de auditoría, proporcionando un registro de la actualización para fines de cumplimiento. La revisión del registro de auditoría es una actividad de cumplimiento crítica y debe realizarse a intervalos regulares, típicamente mensual para entornos de baja seguridad y semanal para entornos de alta seguridad. La revisión incluye la verificación de eventos de acceso denegado, eventos de acceso fuera del horario laboral, eventos de manipulación y errores del sistema. La inspección física incluye la verificación del montaje de la cerradura, la alineación de la puerta, el acoplamiento del pestillo y la integridad del cableado. La inspección también incluye verificar que los sensores de detección de manipulaciones funcionen correctamente y que la cerradura esté libre de daños físicos.
Análisis de Costos y Retorno de la Inversión
La decisión de invertir en una cerradura electrónica para armario con registro de auditoría es, en última instancia, un caso de negocio que equilibra el costo de la tecnología con el costo de las infracciones de cumplimiento, las pérdidas por robo y las ineficiencias operativas. El costo total de propiedad incluye el costo inicial del hardware, el costo de instalación, el costo de la licencia de software, el costo de mantenimiento continuo y el costo de capacitación. El costo del hardware oscila entre $150 para una cerradura básica independiente con código PIN y exportación USB y $800 para una cerradura totalmente en red con autenticación biométrica, conectividad Wi-Fi e integración SIEM. El costo de instalación oscila entre $50 por cerradura para una instalación simple de montaje en superficie en un armario estándar y $500 por cerradura para una instalación compleja de embutir en un armario reforzado con cableado oculto. El costo de la licencia de software oscila entre $0 para cerraduras que incluyen software de gestión gratuito y $200 por cerradura por año para software de gestión de grado empresarial con integración SIEM, informes de cumplimiento y gestión en la nube. El costo de mantenimiento continuo incluye el reemplazo de la batería a $10 a $30 por cerradura por año, las actualizaciones de firmware que generalmente están incluidas en la licencia de software y el reemplazo periódico del hardware a $150 a $800 cada cinco a 10 años, dependiendo de la calidad del producto. El costo de capacitación incluye la capacitación inicial para el administrador del sistema y los usuarios, que suele ser de $500 a $2,000 por una sesión de capacitación grupal. El costo total de propiedad para una implementación de 50 cerraduras durante cinco años oscila entre aproximadamente $15,000 para un sistema básico y $75,000 para un sistema de grado empresarial. El retorno de la inversión se realiza a través de varios canales. La evitación de infracciones de cumplimiento es el beneficio financiero más significativo, con una sola citación de la DEA que oscila entre $10,000 y $250,000, una sola infracción de HIPAA que oscila entre $100 y $50,000 por infracción con un máximo anual de $1.5 millones, y un solo hallazgo de incumplimiento de SOX que resulta en mayores costos de auditoría, demandas de accionistas y sanciones regulatorias. La reducción del robo interno es otro beneficio significativo, con la pérdida promedio por robo interno en una farmacia que oscila entre $1,000 y $50,000 por incidente y la pérdida promedio por robo interno en un entorno de gestión de efectivo que oscila entre $500 y $100,000 por incidente. La cerradura electrónica para armario con registro de auditoría disuade el robo interno porque los empleados saben que cada acceso se registra y que el registro de auditoría se puede utilizar para identificar a la persona responsable de un robo. La mejora de la eficiencia operativa se logra mediante la eliminación de la gestión manual de libros de registro, la reducción del tiempo dedicado a la generación de informes de cumplimiento y la reducción del tiempo dedicado a la investigación de incidentes de seguridad. La gestión manual de libros de registro para una instalación de 50 armarios requiere aproximadamente 10 horas por semana para el mantenimiento, revisión y almacenamiento del libro de registro, lo que representa un costo anual de aproximadamente $5,000 a una tarifa administrativa de $25 por hora. La generación de informes de cumplimiento que automatiza la cerradura electrónica para armario con registro de auditoría reduce el tiempo dedicado a la generación de informes regulatorios en aproximadamente un 80 por ciento, lo que representa un ahorro anual de aproximadamente $4,000. La investigación de incidentes de seguridad respaldada por el registro de auditoría reduce el tiempo dedicado a las investigaciones en aproximadamente un 50 por ciento, lo que representa un ahorro anual de aproximadamente $2,000. El ahorro anual total de la eficiencia operativa es de aproximadamente $11,000, lo que compensa el costo anual del sistema dentro del primer año de operación.
El Futuro de la Tecnología de Cerradura Electrónica para Armario con Registro de Auditoría
El panorama tecnológico de una cerradura electrónica para armario con registro de auditoría está evolucionando rápidamente, impulsado por los avances en la comunicación inalámbrica, la autenticación biométrica, la computación en la nube y la inteligencia artificial. La próxima generación de cerraduras electrónicas para armario con registro de auditoría incorporará varias tecnologías emergentes que mejorarán la seguridad, la usabilidad y ampliarán la gama de aplicaciones. La transición de la autenticación de un solo factor a la de múltiples factores ya está en marcha, y las cerraduras más avanzadas admiten la combinación de una credencial física
¿No sabe qué sensor se adapta a su proyecto?
Hable con nuestros ingenieros de aplicación mmWave para una consulta gratuita.
Encuentra el sensor de presencia adecuado para tu proyecto hotelero
Compara los 3 protocolos, revisa casos hoteleros y descarga la guía de instalación
Productos relacionados
3
Smart Cabinet Lock — App-Managed, Multi-Site Dashboard
App-managed smart cabinet lock for office, parcel, and multi-site fleets. BLE app dashboard, audit trail, remote unlock, no per-lock server. Higher-tier chassis.
Esta página ya lo señala como la siguiente referencia recomendada.
Office Cabinet Lock — PIN + Card for Filing & Pedestals
Offline PIN + card office cabinet lock for filing cabinets, pedestals, and drawers. Battery-powered 5-minute retrofit, no WiFi, no key management. CE/FCC/RoHS.
Esta página ya lo señala como la siguiente referencia recomendada.
Gym Locker Lock — Offline Card, No WiFi Required
Offline card gym locker lock for fitness and pool lockers. MIFARE card, battery-powered 5-minute retrofit, no WiFi or server. Zinc alloy body, CE/FCC/RoHS.
Esta página ya lo señala como la siguiente referencia recomendada.
Artículos del blog relacionados
3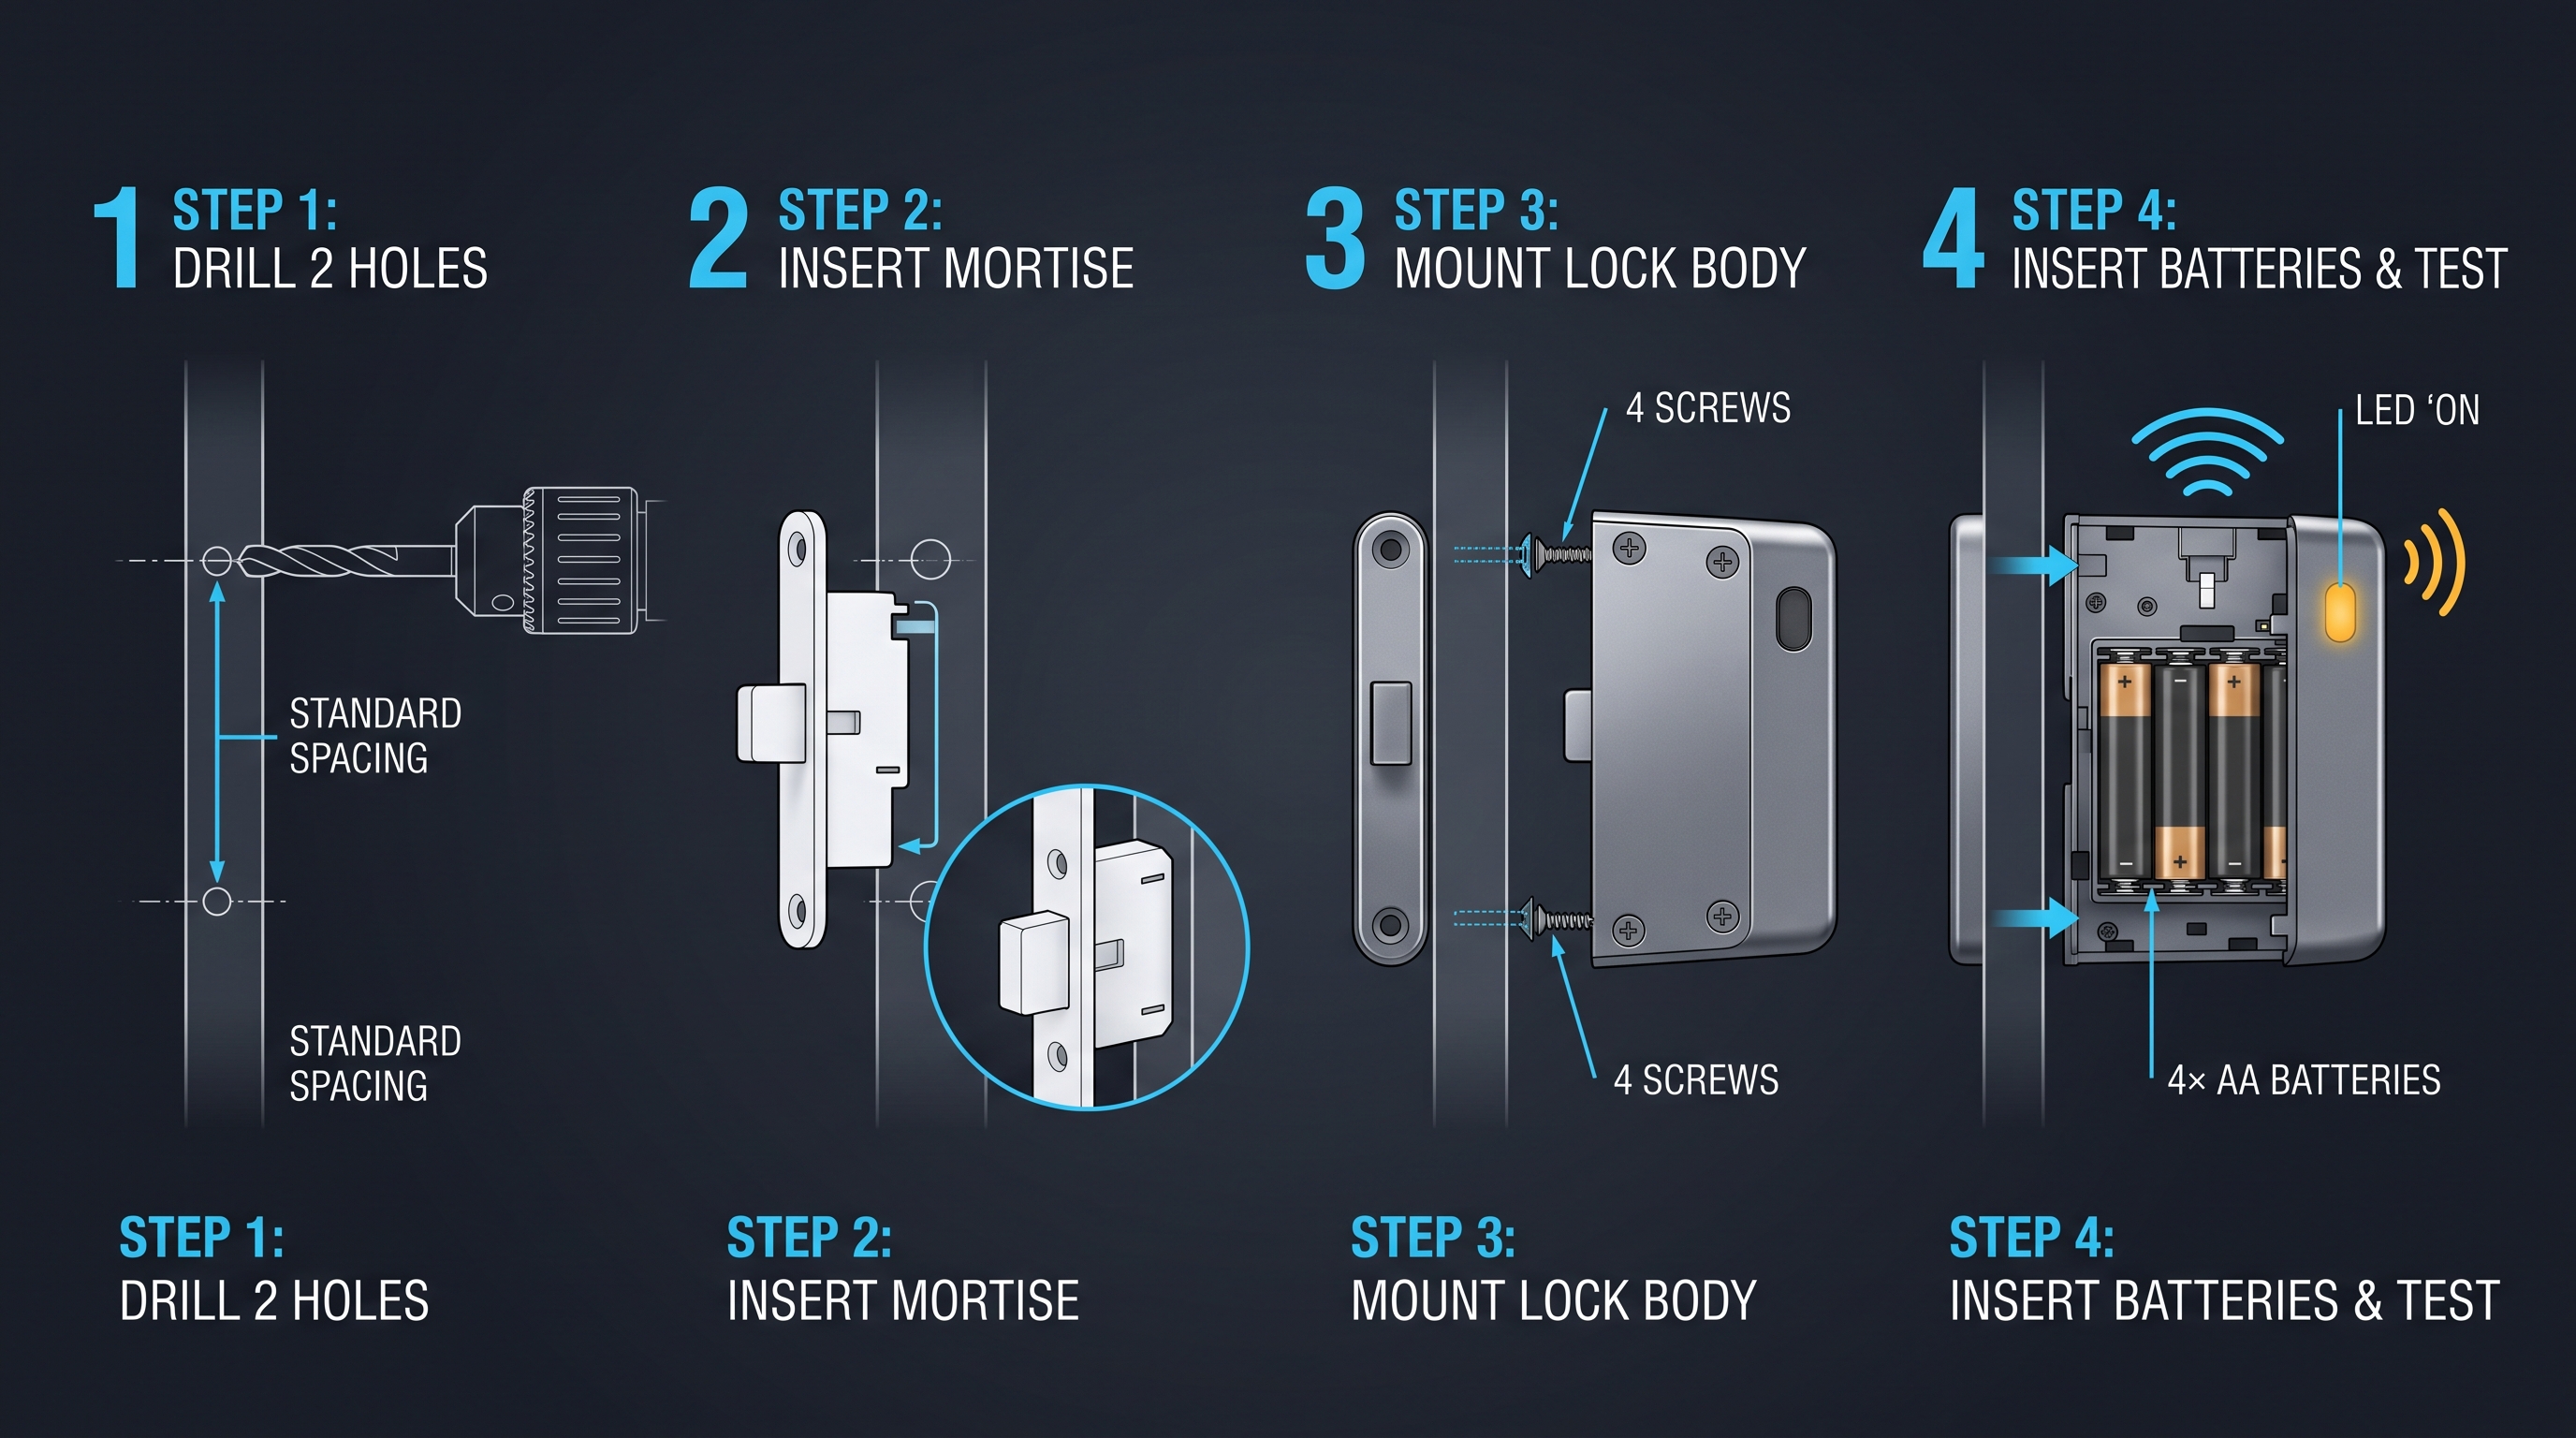
Precio de Cerradura Electrónica para Taquillas: Guía Completa de Factores de Costo, Niveles y Negociación con Proveedores
Comprenda qué determina el precio de una cerradura electrónica para taquillas: desde tipos de credenciales y materiales hasta descuentos por volumen, costos de ingeniería NRE, envío y TCO a 5 años. Guía de precios completa con tablas.
Respaldan el mismo contexto de producto: Smart Cabinet Lock — App-Managed, Multi-Site Dashboard, Office Cabinet Lock — PIN + Card for Filing & Pedestals, Gym Locker Lock — Offline Card, No WiFi Required.
Cerradura Electrónica para Casilleros: Guía Completa 2026 de Seguridad Sin Llave
Descubre cómo funciona una cerradura electrónica para casilleros, desde RFID hasta modelos biométricos, con consejos de compra, especificaciones y comparativas para gimnasios, oficinas y escuelas.
Respaldan el mismo contexto de producto: Gym Locker Lock — Offline Card, No WiFi Required.
Cerradura Electrónica para Muebles: Guía Completa de Seguridad para Armarios
La cerradura electrónica para muebles asegura armarios, cajones y muebles de oficina con RFID, BLE, PIN o biometría, reemplazando llaves por acceso gestionado y auditable. Guía completa.
Respaldan el mismo contexto de producto: Office Cabinet Lock — PIN + Card for Filing & Pedestals.
Especifica tu proyecto hotelero con nuestros ingenieros
Envíanos el número de habitaciones, tipo de techo y preferencia de protocolo. Devolveremos un plan de muestra y cotización en 24 horas laborables.
- Pase de la guía general a una discusión de producto o aplicación.
- Use RFQ cuando precio, planos, MOQ o calendario de lanzamiento necesiten estructura.
- Mantenga visible una ruta de contacto directo para aclaraciones rápidas y traspasos.