Cómo comprar cerradura inteligente para armario en 2026: guía de compra IoT, nube y conectada
Guía completa para comprar sistemas de cerradura inteligente para oficinas, comercios y sanidad. Compara WiFi, Bluetooth y cerraduras gestionadas en la nube, con selección de proveedor, precios y planificación de integración.
Las cerraduras inteligentes para armarios —dispositivos de bloqueo conectados, gestionados en la nube e integrados mediante API que convierten el acceso independiente a armarios en un sistema programable, controlable remotamente y generador de datos— representan el segmento de más rápido crecimiento del mercado de seguridad de armarios, con una adopción mundial que aumenta un 22 % anual a medida que las organizaciones modernizan la infraestructura de seguridad física para igualar la digitalización de sus operaciones generales. La decisión de comprar sistemas de cerradura inteligente difiere fundamentalmente de la compra de cerraduras mecánicas tradicionales o electrónicas independientes: implica seleccionar no solo un dispositivo de bloqueo físico, sino una plataforma IoT, un ecosistema de gestión en la nube y una arquitectura de integración API que interactuará con el software de gestión de identidades, monitoreo de seguridad y gestión de instalaciones de la organización durante 5-10 años. Las organizaciones que abordan la decisión de comprar sistemas de cerradura inteligente con un enfoque limitado en las especificaciones del hardware de bloqueo —mientras subestiman las capacidades de la plataforma, la calidad del diseño de la API, la arquitectura de seguridad y la estabilidad del proveedor— inevitablemente encuentran fricciones de integración, limitaciones de plataforma y dependencia del proveedor que erosionan los beneficios operativos que la cerradura inteligente pretendía ofrecer. Esta guía de compra integral cubre cada dimensión de la decisión de comprar sistemas de cerradura inteligente —desde la selección del protocolo de conectividad IoT y la evaluación de la plataforma en la nube, pasando por la evaluación de la API, la revisión de seguridad, la selección del proveedor, la negociación de precios y la planificación del despliegue— proporcionando el marco estructurado que los arquitectos de TI, los responsables de instalaciones y los especialistas en adquisiciones necesitan para tomar decisiones de compra informadas para despliegues que van desde una oficina inteligente de 20 armarios hasta una empresa multisitio de 2000 taquillas.
Por qué comprar sistemas de cerradura inteligente: el caso de negocio de la seguridad conectada
El caso de negocio para comprar sistemas de cerradura inteligente va más allá de la eliminación del trabajo de gestión de llaves y los beneficios de registro de auditoría de las cerraduras electrónicas independientes, abarcando capacidades que solo la conectividad de red y la gestión en la nube pueden ofrecer: la gestión remota de accesos elimina el requisito de presencia física para los cambios de credenciales —cuando un empleado abandona la organización a las 5:00 PM, su acceso al armario se revoca en segundos a través de la plataforma en la nube, en lugar de requerir que un administrador de instalaciones visite físicamente cada armario al que el empleado saliente podía acceder y lo reprograme con una tarjeta maestra (un proceso que toma 15-30 minutos por armario que, en la práctica, a menudo lleva días o semanas completarse, dejando a los empleados salientes con acceso activo a los armarios durante el ínterin). El monitoreo en tiempo real y las alertas proporcionan notificación inmediata de eventos de seguridad: detección de manipulación (alguien intenta forzar o perforar la cerradura), puerta abierta retenida (un armario dejado sin asegurar después del acceso), acceso fuera del horario laboral (una credencial presentada fuera de la ventana de tiempo autorizada del usuario) o repetidos fallos de autenticación (potencial ataque de fuerza bruta) —enviados mediante notificación push, correo electrónico o webhook a las operaciones de seguridad, permitiendo una respuesta en minutos en lugar de descubrir el incidente durante la siguiente revisión de auditoría periódica (que puede ser semanas o meses después). La integración API permite que el sistema de cerradura inteligente participe en flujos de trabajo automatizados que eliminan por completo la administración manual: cuando el sistema de RRHH incorpora a un nuevo empleado, el proveedor de identidad (Azure AD, Okta) aprovisiona al empleado en la plataforma de cerradura inteligente a través de la API SCIM 2.0, otorgando automáticamente acceso al armario según el departamento y el rol del empleado; cuando el sistema de reserva de espacios de trabajo asigna el escritorio 42 a un empleado para el martes, el armario bajo el escritorio 42 se asigna automáticamente a las credenciales del empleado durante la duración del martes; cuando un sistema de entrega de paquetes identifica un paquete entrante para un residente del edificio, el sistema consulta la API de la cerradura inteligente para encontrar una taquilla disponible, la desbloquea remotamente para la entrega y envía un código de recogida al destinatario. Estos flujos de trabajo automatizados, imposibles con cerraduras electrónicas independientes o mecánicas, son la propuesta de valor transformadora que justifica la decisión de comprar sistemas de cerradura inteligente para organizaciones con la infraestructura de TI y el apetito de integración necesario para aprovecharlos.
El ROI financiero de la decisión de comprar sistemas de cerradura inteligente combina los ahorros operativos de las cerraduras electrónicas independientes (trabajo de gestión de llaves eliminado estimado en $3,900-$16,600 anuales para un despliegue de 50 armarios, costos de reemplazo de cerraduras eliminados estimados en $1,500-$4,000 anuales con un 15 % de rotación, reducción de robos por disuasión del registro de auditoría estimada en $700-$3,500 anuales) con ahorros adicionales y oportunidades de ingresos exclusivas de los sistemas inteligentes conectados: la gestión automatizada del ciclo de vida de las credenciales elimina las 2-5 horas semanales de tiempo de administrador dedicadas al aprovisionamiento y desaprovisionamiento manual de credenciales (estimado en $2,600-$10,400 anuales para un despliegue de 50 armarios), el diagnóstico remoto y el mantenimiento predictivo reducen el impacto operativo de la tasa anual de fallos de cerraduras del 1-3 % al permitir el reemplazo proactivo de baterías y la resolución de problemas antes de que se produzcan fallos visibles para los usuarios (estimado en $500-$2,000 anuales en llamadas de servicio de emergencia evitadas y pérdida de productividad), y los análisis de utilización del espacio de trabajo a partir de los datos de acceso a las taquillas informan las decisiones de optimización de las instalaciones (ajustar la capacidad de las taquillas, optimizar su ubicación, identificar bancos de taquillas infrautilizados para reubicarlos) que pueden diferir o eliminar el gasto de capital en capacidad adicional de taquillas (estimado en $5,000-$20,000 de ahorro único para una instalación que considera ampliar las taquillas).
| Factor del caso de negocio | Cerradura mecánica con llave | Cerradura electrónica independiente | Cerradura inteligente |
|---|---|---|---|
| Trabajo de gestión de llaves (50 armarios, anual) | $3,900-$16,600 | $250-$1,000 | $0 (automatizado vía IdP) |
| Costo de reemplazo de cerradura (anual, 15 % rotación) | $1,500-$4,000 | $0 | $0 |
| Administración de credenciales (anual) | $2,600-$10,400 | $1,500-$5,000 | $0 (automatizado vía SCIM) |
| Reducción de robos/pérdidas (anual) | Base | Reducción del 30-50 % | Reducción del 50-70 % |
| Valor del diagnóstico remoto (anual) | $0 | $0 | $500-$2,000 |
| Ahorro en optimización de instalaciones (único) | $0 | $0 | $5,000-$20,000 |
| Preparación de auditoría de cumplimiento (anual) | $1,000-$3,200 | $250-$800 | $100-$300 (exportación automatizada) |
| Valor anual total | Base | Ahorro de $8,000-$25,000 | Ahorro de $12,000-$40,000 |
| Inversión en hardware (50 cerraduras) | $500-$1,250 | $2,500-$4,000 | $4,000-$7,500 |
| Suscripción a la plataforma (anual) | $0 | $0 | $600-$3,000 |
| Período de recuperación | N/A | 1-3 meses | 2-6 meses |
| Valor neto a 5 años | Base | $35,000-$120,000 | $45,000-$180,000 |
Comprar cerradura inteligente: selección del protocolo de conectividad IoT
Cuando las organizaciones compran sistemas de cerradura inteligente, la selección del protocolo de conectividad IoT determina el alcance de la red, el consumo de energía, la latencia, la complejidad de la instalación y los costos recurrentes de datos —y debe coincidir con el entorno de despliegue específico y los requisitos operativos: WiFi (IEEE 802.11 b/g/n a 2,4 GHz, compatible con seguridad WPA2/WPA3 Enterprise con autenticación basada en certificados 802.1x EAP-TLS) es la opción de conectividad más común para despliegues de cerraduras inteligentes en interiores en oficinas, comercios y edificios residenciales porque aprovecha la infraestructura WiFi existente, proporciona baja latencia (50-150 ms de ida y vuelta para comandos API que permiten un desbloqueo remoto receptivo) y admite altas tasas de datos (1-72 Mbps efectivos según la calidad de la señal) adecuadas para actualizaciones de firmware OTA y cargas de registros de auditoría. La contrapartida es un consumo de energía relativamente alto (50-200 mA de corriente activa, lo que reduce la duración de la batería a 8-18 meses en escenarios de uso diario frente a 12-36 meses para protocolos de menor potencia) y la atenuación de la señal en entornos de armarios metálicos (los cuerpos de las taquillas y armarios metálicos actúan como jaulas de Faraday, atenuando las señales WiFi de 2,4 GHz entre 10 y 25 dB y potencialmente requiriendo puntos de acceso WiFi adicionales o antenas externas para una cobertura adecuada). Bluetooth Low Energy más arquitectura de puerta de enlace (BLE 5.0/5.2 a 2,4 GHz, 40 canales de 2 MHz de ancho de banda, corriente activa de 0,5-5 mA, alcance directo del teléfono inteligente a la cerradura de 10-50 metros extendido a toda la instalación mediante puertas de enlace BLE a WiFi que cuestan $50-$200 cada una y admiten 20-50 cerraduras por puerta de enlace) es la alternativa preferida cuando las organizaciones compran sistemas de cerradura inteligente para entornos donde la cobertura WiFi es inadecuada o donde la propuesta de valor incluye la interacción directa con el teléfono inteligente (desbloqueo por proximidad BLE). El enfoque de puerta de enlace reduce el costo por cerradura en $10-$20 en comparación con los módulos WiFi integrados, al tiempo que agrega el costo del hardware de la puerta de enlace y crea posibles puntos únicos de falla (una puerta de enlace que atiende 30-50 cerraduras representa una concentración de riesgo de falla que debe mitigarse con redundancia de puerta de enlace o procedimientos de reemplazo rápido). LoRaWAN (bandas ISM de 868 MHz UE/915 MHz EE. UU., modo de escucha siempre activa Clase C para comandos de desbloqueo en enlace descendente en 1-5 segundos, cifrado AES-128 de extremo a extremo, sensibilidad del receptor de -137 dBm que permite un alcance exterior de 2-10 km o penetración interior de 5-10 pisos) es la opción de conectividad cuando las organizaciones compran sistemas de cerradura inteligente para despliegues geográficamente distribuidos en grandes campus, instalaciones de varios edificios o ubicaciones al aire libre donde la cobertura WiFi requeriría cientos de puntos de acceso: el alcance extendido significa que una sola puerta de enlace LoRaWAN de $200-$1,000 puede atender a miles de cerraduras en todo un campus, reduciendo drásticamente el costo de la infraestructura de red a expensas de una mayor latencia de respuesta de la cerradura (1-5 segundos, aceptable para taquillas de paquetes y bibliotecas pero límite para escenarios de alto tráfico) y tasas de datos muy bajas (250 bps a 50 kbps, insuficientes para actualizaciones de firmware OTA que deben entregarse por otros medios). NB-IoT (LTE Cat-NB1/NB2, 3GPP Release 13/14, ancho de banda de 180 kHz dentro de un portador LTE, extensión de cobertura de 20 dB que significa una penetración en interiores 7 veces mayor que el LTE estándar) proporciona conectividad celular a través de la infraestructura de red móvil existente: la cerradura inteligente que usa NB-IoT se puede implementar en cualquier lugar con cobertura móvil sin necesidad de puerta de enlace local ni configuración de red, lo que la hace ideal para redes de taquillas exteriores distribuidas, taquillas móviles en vehículos e instalaciones temporales. La contrapartida son las tarifas de suscripción de datos continuas ($0.50-$2.00 por dispositivo por mes) y un mayor costo de hardware por cerradura (prima de $15-$30 por el módulo NB-IoT y SIM o eSIM).
La selección del protocolo de conectividad para la decisión de comprar sistemas de cerradura inteligente implica compromisos entre alcance, consumo de energía, latencia, capacidad de datos, complejidad de implementación y costo recurrente. La siguiente tabla comparativa proporciona orientación cuantitativa en estas dimensiones.
| Protocolo | Frecuencia | Alcance interior | Potencia (Activo/Reposo) | Latencia | Tasa de datos | Prima de costo por cerradura | Costo recurrente | Mejor despliegue |
|---|---|---|---|---|---|---|---|---|
| WiFi (802.11 b/g/n) | 2,4 GHz | 30-100 m | 50-200 mA / 5-15 mA | 50-150 ms | 1-72 Mbps | $3-$8 (ESP32) | $0 (LAN existente) | Interior: oficina, comercio, residencial |
| BLE + Puerta de enlace | 2,4 GHz | 10-50 m (directo), instalación (puerta de enlace) | 0,5-5 mA / <1 uA | 100-500 ms (vía puerta de enlace) | 125 kbps-2 Mbps | $2-$5 + $50-$200 puerta de enlace/20-50 cerraduras | $0 | Se valora la interacción con el smartphone, WiFi insuficiente |
| LoRaWAN (Clase C) | 868/915 MHz | 2-10 km exterior, 5-10 pisos | 30-50 mA TX / <2 uA reposo | 1-5 segundos (enlace descendente) | 250 bps-50 kbps | $5-$15 + $200-$1,000 puerta de enlace/500+ cerraduras | $0 (privada) o $0.01-$0.10/dispositivo/mes | Gran campus, varios edificios, exterior |
| NB-IoT (Cat-NB1/NB2) | LTE licenciado | En cualquier lugar con cobertura celular | 120-240 mA TX / 3-5 uA PSM | 1,5-10 segundos | 20-250 kbps | $10-$25 (Quectel BC66/77) | $0.50-$2/dispositivo/mes | Exterior distribuido, móvil, temporal |
| Zigbee 3.0 | 2,4 GHz | 10-100 m malla | 15-30 mA TX / <1 uA reposo | 50-200 ms (malla) | 20-250 kbps | $2-$6 + $30-$80 enrutador fronterizo | $0 (local) | Edificio inteligente en malla, listo para Matter |
La atenuación de la señal WiFi en entornos de armarios metálicos es una consideración crítica cuando las organizaciones compran sistemas de cerradura inteligente con conectividad WiFi. Los cuerpos de las taquillas metálicas, los archivadores de acero y los gabinetes de servidores actúan como jaulas de Faraday, reduciendo la intensidad de la señal WiFi de 2,4 GHz entre 10 y 25 dB dependiendo de la construcción de la taquilla y la ubicación de la antena. Los mejores diseños de cerraduras inteligentes abordan esto colocando la antena en la placa frontal exterior de la cerradura (donde la superficie del lector ya está orientada hacia afuera, proporcionando línea de visión al punto de acceso WiFi), utilizando un conector de antena externa para instalaciones donde el cuerpo de la cerradura está completamente dentro de un recinto metálico, o incorporando un diseño de antena desfasada con ganancia direccional hacia la ubicación esperada del punto de acceso WiFi. Se deben realizar estudios de sitio con instalaciones reales de taquillas (no solo mapas de calor WiFi previos al despliegue en espacios abiertos) antes de finalizar un despliegue basado en WiFi, ya que la atenuación de la señal en taquillas metálicas puede transformar un área de "buena cobertura" en una zona muerta de "sin cobertura". El estudio debe medir el RSSI en cada posición planificada de la cerradura con las taquillas instaladas y las puertas cerradas, con el objetivo de un RSSI superior a -65 dBm para un funcionamiento fiable; las posiciones por debajo de este umbral requieren corrección (punto de acceso adicional, antena externa o cambio de protocolo a puerta de enlace BLE o LoRaWAN).
Comprar cerradura inteligente: evaluación de la plataforma en la nube
Cuando las organizaciones compran sistemas de cerradura inteligente, la plataforma de gestión en la nube es tan importante como el hardware de la cerradura: es la capa de software a través de la cual se realizan todas las tareas de gestión, monitoreo, integración y generación de informes, y su calidad determina si la inversión en cerradura inteligente ofrece la eficiencia operativa y los beneficios de integración que justifican la prima sobre las cerraduras electrónicas independientes. La evaluación de la plataforma debe evaluar: arquitectura multiinquilino (entornos lógicos separados para diferentes departamentos, organizaciones cliente o ubicaciones de instalaciones, cada uno con sus propios administradores, usuarios, políticas de acceso e inventario de cerraduras visibles solo dentro de ese límite de inquilino —esencial para despliegues multisitio, proveedores de servicios gestionados y organizaciones con estrictos requisitos de aislamiento de datos), capacidad de monitoreo en tiempo real (estado de la cerradura mostrado en un plano o vista de lista, actualizado mediante eventos push en lugar de actualización de página —el panel debe mostrar estado en línea/fuera de línea, nivel de batería, estado bloqueado/desbloqueado y estado de puerta abierta/cerrada para cada cerradura, con capacidad de profundizar hasta el detalle individual de la cerradura para desbloqueo remoto, historial de estado y configuración), control de acceso basado en roles (diferenciar entre superadministradores, administradores de inquilinos, administradores de instalaciones y personal de soporte con permisos distintos que garanticen el acceso adecuado y eviten la escalada de privilegios), arquitectura con prioridad API (cada función del panel disponible a través de puntos finales REST documentados y notificaciones webhook, permitiendo la integración con sistemas externos —software de gestión de paquetes, plataformas de reserva de espacios de trabajo, sistemas de control de acceso y aplicaciones empresariales personalizadas) y capacidad de gestión de flotas (gráficos de distribución de versiones de firmware, histogramas de nivel de batería, seguimiento del estado en línea con alertas automáticas cuando las cerraduras no envían su señal de actividad dentro de la ventana esperada, permitiendo el mantenimiento proactivo).
La arquitectura basada en eventos es la base técnica que distingue a las mejores plataformas de cerradura inteligente de aquellas que solo proporcionan un panel: cada cambio de estado de la cerradura genera un evento (carga útil JSON con ID de cerradura, tipo de evento, marca de tiempo, campos de datos relevantes) publicado en un bus de eventos interno (Kafka, AWS Kinesis, Azure Event Hubs) que alimenta a suscriptores que incluyen la interfaz de usuario del panel (para actualizaciones de estado en tiempo real sin actualizar la página), el sistema de notificaciones webhook (para integraciones del cliente —HTTP POST a puntos finales especificados por el cliente en eventos definidos), la canalización de análisis (para informes de uso y detección de anomalías) y el sistema de alertas (para activar notificaciones por correo electrónico, SMS o push en condiciones definidas como batería baja, manipulación detectada o acceso fuera del horario laboral). Esta arquitectura desacopla el hardware de la cerradura de las aplicaciones consumidoras, permitiendo que la plataforma admita diversos patrones de integración: push (webhooks que entregan eventos a los puntos finales del cliente para integración en tiempo real), pull (consultas API REST para estado actual o datos históricos) y stream (transmisión Kafka o Kinesis para integraciones en tiempo real de alto volumen con plataformas SIEM o lagos de datos).
| Característica de la plataforma | Nivel Básico | Nivel Profesional | Nivel Empresarial |
|---|---|---|---|
| Arquitectura multiinquilino | No (solo una cuenta) | Sí, hasta 10 inquilinos | Sí, inquilinos ilimitados, instancias aisladas |
| Panel en tiempo real | Básico, actualización manual | Basado en push, vista de plano | Basado en push, multisitio, paneles personalizados |
| Control de acceso basado en roles | Solo administrador | Administrador + Gestor + Personal | Roles personalizados, control de acceso basado en atributos |
| API (REST) | Sin API, solo app móvil | REST + webhooks, autenticación con clave API | REST + GraphQL + MQTT, OAuth 2.0, SSO |
| Notificaciones webhook | Ninguna | Básicas (5-10 tipos de eventos) | Catálogo completo de eventos, carga útil personalizada, lógica de reintento |
| Análisis e informes | Ninguno | Recuentos de uso básicos | Análisis avanzados, informes personalizados, exportación de datos |
| Registro de auditoría | Solo local (en la cerradura) | Nube, retención de 90 días | Nube, retención de 1-7 años, exportación SIEM |
| Integración con proveedor de identidad | Ninguna | Importación manual CSV | SAML 2.0, SCIM 2.0, Azure AD, Okta |
| SLA de disponibilidad | Mejor esfuerzo | 99,5 % | 99,9 %+ con penalizaciones económicas |
La calidad del diseño de la API es el criterio de evaluación de plataforma más importante cuando las organizaciones compran sistemas de cerradura inteligente para despliegues con integraciones intensivas. Una API bien diseñada sigue las convenciones REST (URL orientadas a recursos: /api/v2/locks/{id}/unlock, métodos HTTP asignados a operaciones, códigos de estado significativos), proporciona documentación completa (especificación OpenAPI 3.0 con documentación interactiva y capacidad de prueba inmediata, bibliotecas SDK en Python, JavaScript, Java, C# y Go), implementa un manejo de errores coherente (respuestas de error estructuradas con código de error, mensaje y detalles que permiten el manejo programático) y respeta los límites de frecuencia (con respuestas HTTP 429 que incluyen encabezados Retry-After y X-RateLimit-Remaining para una regulación transparente). La API debe proporcionar claves de idempotencia para operaciones que cambian el estado —permitiendo que los clientes reintenten un comando de desbloqueo de forma segura sin riesgo de ejecutarlo dos veces— y control de concurrencia optimista (bloqueo basado en ETag o versión) para actualizaciones de configuración, evitando cambios conflictivos de varios administradores. Evalúe la API haciendo que un desarrollador de su equipo intente construir una integración simple durante el período de prueba: autenticarse, listar cerraduras, desbloquear una cerradura específica, recuperar eventos de auditoría y suscribirse a notificaciones webhook. Esta evaluación práctica revela problemas de calidad de la API (puntos finales no documentados, manejo de errores inconsistente, paginación faltante, complejidad de autenticación) que son invisibles en presentaciones de diapositivas y documentación de API de marketing.
La integración con proveedores de identidad a través de SAML 2.0, OpenID Connect o SCIM 2.0 es esencial para despliegues empresariales cuando las organizaciones compran sistemas de cerradura inteligente. Cuando un empleado se incorpora a la organización, el sistema de RRHH activa la creación del usuario en el proveedor de identidad (Azure AD, Okta, OneLogin), que debe aprovisionar automáticamente al usuario en la plataforma de cerradura inteligente (con los niveles de acceso y asignaciones de taquilla adecuados derivados del departamento, rol o membresía de grupo) sin ninguna acción manual del administrador. Cuando el empleado cambia de rol, su acceso al armario debe actualizarse automáticamente. Cuando el empleado se marcha, su acceso debe revocarse instantáneamente en todos los sistemas, incluidas las cerraduras de los armarios —evitando la brecha de seguridad en la que la cuenta de un empleado saliente puede permanecer activa en la plataforma de cerradura inteligente durante días o semanas hasta que un administrador la desactive manualmente. Las mejores plataformas de cerradura inteligente con soporte SCIM 2.0 (System for Cross-domain Identity Management, RFC 7643/7644) proporcionan esta sincronización automatizada del ciclo de vida del usuario, reduciendo la sobrecarga administrativa en un 80-90 % estimado en comparación con la gestión manual de usuarios.
Comprar cerradura inteligente: revisión de la arquitectura de seguridad
Cuando las organizaciones compran sistemas de cerradura inteligente, la revisión de la arquitectura de seguridad debe evaluar la protección de datos en tránsito (entre la cerradura y la nube, entre la nube y los consumidores de API), los datos en reposo (en el dispositivo de cerradura, en el almacenamiento en la nube) y el propio dispositivo de cerradura (resistencia física a manipulaciones, arranque seguro, integridad del firmware): los datos en tránsito de la cerradura a la nube están protegidos por TLS 1.2 como mínimo (TLS 1.3 preferido, con conjuntos de cifrado que excluyan algoritmos conocidos por ser débiles —AES-256-GCM para cifrado simétrico, ECDHE con P-256 o P-384 para intercambio de claves, RSA-2048 mínimo o ECDSA para autenticación del certificado del servidor). Las conexiones WiFi deben soportar WPA2-Enterprise con 802.1X EAP-TLS (autenticación mutua basada en certificados, donde la cerradura presenta un certificado de cliente y el servidor RADIUS lo verifica contra la PKI de la organización) o WPA3-Personal con Simultaneous Authentication of Equals (SAE) para entornos sin infraestructura RADIUS. Las conexiones BLE directas deben implementar LE Secure Connections con ECDH P-256 para la capa de enlace y cifrado AES-128-CCM a nivel de aplicación para datos específicos de la cerradura. La plataforma en la nube debe cifrar los datos en reposo usando AES-256 (cifrado de base de datos con aislamiento de claves por inquilino, cifrado del sistema de archivos o almacenamiento de objetos), gestionar las claves de cifrado a través de un Servicio de Gestión de Claves (KMS) dedicado con respaldo de módulo de seguridad de hardware (HSM) donde el cumplimiento lo requiera, y aplicar la rotación de claves de cifrado (cada 90-365 días, conservando las claves anteriores para el descifrado de datos existentes).
En el propio dispositivo de cerradura, el firmware debe implementar arranque seguro (el cargador de arranque verifica una firma digital en la imagen del firmware contra una clave pública arraigada en hardware —generalmente incrustada en eFuses programables una vez o en un elemento seguro— antes de ejecutarlo, evitando que se cargue firmware no autorizado), entrega de actualizaciones de firmware cifradas (imágenes de firmware cifradas con AES-256-GCM y firmadas con ECDSA o Ed25519, con protección contra retroceso de versión que evita la degradación a versiones vulnerables del firmware) y registro a prueba de manipulaciones (los eventos de auditoría se almacenan con encadenamiento de hash secuencial de modo que cualquier modificación del registro sea detectable —encadenamiento SHA-256: cada entrada de registro incluye el hash de la entrada anterior más sus propios datos, haciendo que la alteración retroactiva sea computacionalmente inviable sin ser detectada). La detección física de manipulaciones (microinterruptor o sensor de efecto Hall activado cuando el cuerpo de la cerradura se inclina o se retira de su montaje) con generación de alertas (notificación push, correo electrónico o webhook a las operaciones de seguridad) proporciona una capa adicional de seguridad para ubicaciones de armarios sin supervisión.
| Capa de seguridad | Requisito de implementación | Método de verificación | Debilidad común |
|---|---|---|---|
| Cifrado de transporte | TLS 1.3, conjuntos de cifrado restringidos | Análisis de protocolo, escaneo de cifrados | TLS 1.0/1.1 aún habilitado, cifrados débiles permitidos |
| Autenticación WiFi | WPA2-Enterprise 802.1X EAP-TLS | Verificación de registros RADIUS | WPA2-Personal con PSK compartido (no escalable, inseguro) |
| Capa de enlace BLE | LE Secure Connections, ECDH P-256 | Analizador de protocolo, verificación de intercambio de claves | Emparejamiento BLE 4.0 heredado (vulnerable a escuchas) |
| Datos en reposo (nube) | AES-256, claves por inquilino, KMS | Verificación de cifrado, auditoría de rotación de claves | Clave de cifrado compartida entre todos los inquilinos |
| Arranque seguro | Confianza arraigada en hardware, firmware firmado | Intentar cargar firmware sin firmar, verificar rechazo | Sin arranque seguro (se puede cargar cualquier firmware a través del puerto de depuración) |
| Firma de firmware | ECDSA P-256 o Ed25519 | Verificar cadena de firmas, probar protección contra retroceso | Firmas MD5 o SHA-1 (vulnerables a colisiones) |
| Registro a prueba de manipulaciones | Encadenamiento de hash SHA-256 | Intentar modificar registro, verificar detección | Registro de solo anexión sin verificación de integridad |
| Detección física de manipulaciones | Interruptor/sensor, alerta al retirar la cerradura | Desmontaje físico, verificar generación de alerta | Sin sensor de manipulación (la cerradura se puede retirar silenciosamente) |
Las pruebas de penetración son un paso de validación crítico para la arquitectura de seguridad cuando las organizaciones compran sistemas de cerradura inteligente. Una prueba de penetración integral debe evaluar: (1) superficie de ataque de red —escaneo de puntos finales de cerradura y plataforma, prueba de configuración TLS, intento de posición de hombre en el medio, evaluación de validación de certificados—; (2) seguridad de API —prueba de vulnerabilidades del OWASP API Security Top 10, incluida la autorización a nivel de objeto rota (BOLA), exposición excesiva de datos, falta de limitación de frecuencia y fallos de inyección—; (3) ataques físicos —intento de eludir la cerradura mediante análisis de canales laterales del consumo de energía o emisiones electromagnéticas, intento de extraer claves criptográficas a través de interfaces de depuración (JTAG/SWD) o inyección de fallos, prueba de mecanismos de detección de manipulaciones—; (4) seguridad de la aplicación móvil —análisis estático y dinámico de las aplicaciones complementarias, revisión del almacenamiento de credenciales, validación del anclaje de certificados—. Los mejores proveedores de cerradura inteligente encargan pruebas de penetración anuales de empresas acreditadas de terceros (CREST, ISO 17025) y comparten resúmenes ejecutivos de los hallazgos con clientes empresariales bajo NDA. Las organizaciones que compran sistemas de cerradura inteligente para aplicaciones de alta seguridad (gobierno, defensa, servicios financieros, sanidad) deben solicitar el último resumen ejecutivo de la prueba de penetración del proveedor como parte del proceso de evaluación del proveedor y considerar la posibilidad de encargar su propia prueba de penetración independiente del sistema desplegado antes de la puesta en marcha.
El cumplimiento de la privacidad de datos (GDPR, CCPA, LGPD) debe evaluarse cuando las organizaciones compran sistemas de cerradura inteligente para despliegues en jurisdicciones con regulaciones de protección de datos. Los registros de acceso contienen información de identificación personal (ID de usuario, número de taquilla, marca de tiempo, dirección IP si corresponde) y deben tratarse como datos personales sujetos a solicitudes de acceso del interesado (DSAR), derecho de supresión y requisitos de portabilidad de datos. La plataforma debe proporcionar flujos de trabajo automatizados para cumplir con las DSAR: buscar en todos los almacenes de datos registros que coincidan con un identificador de usuario especificado, exportar los registros coincidentes en un formato legible por máquina (JSON o CSV) para solicitudes de portabilidad, y eliminar de forma segura los registros coincidentes para solicitudes de supresión (dentro del plazo especificado por la regulación aplicable: 30 días para GDPR, 45 días para CCPA). Las políticas de retención de datos (configurables por inquilino: 90 días por defecto para registros de acceso, con opción de ampliación para requisitos de cumplimiento) deben aplicarse automáticamente, eliminando de forma segura los registros que superen el período de retención. Para cerraduras inteligentes biométricas (autenticación por huella dactilar), los datos biométricos deben almacenarse como plantillas irreversibles (vectores de características hash según ISO/IEC 24745, no imágenes de huellas dactilares sin procesar), cifrados en reposo con claves únicas del dispositivo y procesados solo dentro del elemento seguro de la cerradura —nunca transmitidos fuera del dispositivo ni almacenados en plataformas en la nube donde se apliquen requisitos de divulgación más amplios.
Comprar cerradura inteligente: evaluación y selección del proveedor
Cuando las organizaciones compran sistemas de cerradura inteligente, la evaluación del proveedor debe considerar factores más allá de la hoja de especificaciones del producto, porque una plataforma de cerradura inteligente es un compromiso de 7 a 10 años (vida útil del hardware de la cerradura más suscripción a la plataforma más actualizaciones de seguridad del firmware más compatibilidad API), y la estabilidad del proveedor es primordial: longevidad del proveedor en el mercado (5+ años en el mercado de cerraduras inteligentes es el mínimo para tener confianza; 10+ años preferido para despliegues empresariales —el mercado de cerraduras inteligentes ha visto numerosos participantes desde 2018, y no todos sobrevivirán a la inevitable consolidación), estabilidad financiera (empresa pública o privada bien financiada con finanzas transparentes —un proveedor que abandona el mercado deja a los clientes con hardware no compatible, plataformas en la nube huérfanas y sin ruta para actualizaciones de seguridad, lo que requiere el reemplazo completo del sistema al costo total) y compromiso con la línea de productos (inversión reciente en nuevos productos, desarrollo activo de firmware con cadencia de publicación publicada, hoja de ruta de producto visible con plazos comunicados). Las referencias de clientes son la herramienta de evaluación más valiosa: solicite al menos tres referencias de despliegues de escala, industria y aplicación similares, y contacte directamente a esas referencias con preguntas específicas: ¿cuántos fallos de cerradura han experimentado por cada 100 cerraduras al año? ¿Cuál es la duración real de la batería que están obteniendo en comparación con la afirmación del fabricante? ¿Cuál es la capacidad de respuesta del soporte técnico ante problemas P1 (críticos)? ¿Qué les sorprendió después del despliegue que les hubiera gustado saber durante la evaluación? ¿Cómo es la experiencia de integración API? ¿La documentación coincidió con la realidad? Los comentarios de las referencias suelen revelar 2-3 consideraciones significativas ausentes en las presentaciones de ventas del proveedor y los folletos del producto.
El despliegue de prueba es la forma más eficaz de evaluar los sistemas de cerradura inteligente antes de comprometerse con una compra completa. Solicite un kit de prueba de 5-10 cerraduras de cada proveedor preseleccionado e impleméntelas en el entorno real durante 30-90 días, probando con usuarios reales, credenciales reales, patrones de acceso reales y condiciones ambientales reales. El período de prueba revela diferencias de rendimiento en el mundo real que las hojas de especificaciones ocultan: fiabilidad de la señal WiFi/BLE en posiciones reales de las taquillas (efectos de atenuación de armarios metálicos), rendimiento de la batería en patrones de uso reales (que rara vez coinciden con las condiciones de laboratorio utilizadas para las afirmaciones de marketing), aceptación del usuario (la cerradura técnicamente superior puede confundir a los usuarios, generando llamadas de soporte que anulan su ventaja técnica), usabilidad de la plataforma de gestión (el panel que se ve limpio en una demostración puede resultar frustrante al gestionar 200 cerraduras a diario) y fricción en la integración API (la documentación que parece completa puede carecer de puntos finales críticos o tener una complejidad de autenticación que ralentiza el desarrollo de la integración). Los mejores proveedores facilitan los despliegues de prueba proporcionando unidades de prueba sin costo (o con depósito reembolsable), soporte técnico durante la prueba y un plan de evaluación estructurado con criterios de éxito definidos.
| Factor de evaluación del proveedor | Qué verificar | Cómo verificar | Señales de alerta |
|---|---|---|---|
| Estabilidad de la empresa | Años en el mercado de cerraduras inteligentes, salud financiera | Registros públicos, reputación en la industria, consulta directa | Startup sin historial, finanzas opacas, giro reciente |
| Historial del producto | Escala de despliegue, estadísticas de fiabilidad | Referencias de clientes, casos de estudio, informes de la industria | Sin referencias de escala o industria similar, todas las referencias son pilotos pequeños |
| Soporte técnico | Tiempo de respuesta, experiencia, escalamiento | Probar con una consulta de soporte durante la prueba; comentarios de referencias | Sin soporte telefónico, equipo de soporte solo en el extranjero, sin procedimiento de escalamiento |
| Calidad de API | Documentación, SDK, entorno de sandbox | Desarrollador evalúa API durante la prueba | Sin documentación pública de API, sin sandbox, sin SDK, autenticación solo mediante token propietario |
| Cadencia de actualizaciones de firmware | Frecuencia de parches de seguridad, actualizaciones de funciones | Revisar historial de versiones; preguntar sobre divulgación de vulnerabilidades | Sin actualizaciones en más de 12 meses, sin proceso de divulgación de seguridad, sin respuesta CVE |
| SLA de plataforma | Compromiso de disponibilidad, penalizaciones económicas | Leer documento SLA; verificar con referencias | Solo "mejor esfuerzo", sin remedio económico por interrupciones |
| Portabilidad de datos | Capacidad de exportación, asistencia para migración | Probar exportación de datos durante la prueba; preguntar sobre soporte de migración | Sin exportación de datos, formato propietario, sin asistencia para migración |
| Cadena de suministro | Plazos de entrega, inventario, redundancia de fabricación | Realizar pedido pequeño; verificar ubicación de envío | Plazo de entrega de más de 6 semanas, única ubicación de fabricación, sin inventario local |
La fiabilidad de la cadena de suministro se ha convertido en un criterio crítico de evaluación del proveedor tras las interrupciones mundiales del suministro de componentes electrónicos de 2020-2023. Cuando las organizaciones compran sistemas de cerradura inteligente para un despliegue de más de 200 cerraduras, la incapacidad de un proveedor para entregar a tiempo puede retrasar el proyecto meses y crear impactos en cascada en los plazos de apertura de instalaciones, la formación del personal y la utilización del presupuesto. Evalúe los plazos de entrega para pedidos estándar (deberían ser inferiores a 4 semanas para cerraduras de nivel profesional), la redundancia de fabricación del proveedor (múltiples ubicaciones de fabricación o fabricantes por contrato proporcionan resistencia contra interrupciones en una sola fábrica), las prácticas de inventario (¿mantienen inventario local o regional de modelos estándar, o todo se fabrica bajo pedido desde una sola fábrica?) y las estrategias de aprovisionamiento de componentes (particularmente para semiconductores —los proveedores con fuentes de chips diversificadas resistieron mejor que aquellos dependientes de un solo proveedor durante la escasez de 2020-2023). Realice un pedido pequeño (10-20 cerraduras) antes de comprometerse con una compra de más de 200 cerraduras; esto valida las afirmaciones sobre los plazos de entrega y proporciona unidades de prueba adicionales para pruebas prolongadas.
Los términos comerciales y contractuales merecen una revisión cuidadosa cuando las organizaciones compran sistemas de cerradura inteligente. Las disposiciones contractuales clave a negociar incluyen: protección de precios (fijar el precio actual para la cantidad de compra planificada, particularmente importante para despliegues por fases que abarcan 6-18 meses donde los aumentos de precios de componentes podrían inflar los costos de la Fase 2), términos de garantía (2-3 años estándar, con opción de extender a 5 años para despliegues empresariales —la garantía debe cubrir tanto defectos de hardware como daños por fugas de batería, y el proceso de reemplazo debe ser con envío cruzado y etiqueta de devolución prepagada en lugar de requerir que la unidad defectuosa sea devuelta antes de enviar un reemplazo), precios de suscripción a la plataforma (negociar descuentos por compromiso plurianual del 20-30 % para un contrato comprometido de 3 años, limitar los aumentos anuales de precios al IPC o al 5 %, lo que sea menor, y asegurarse de que el contrato incluya una cláusula de portabilidad de datos que exija al proveedor proporcionar exportación de datos y acceso API para la migración en caso de que finalice la relación contractual —evitando la dependencia del proveedor donde cambiar de plataforma requiere empezar desde cero porque los datos de acceso no se pueden exportar), y asistencia para la terminación (requisito de que el proveedor proporcione soporte de transición que incluya exportación de datos, documentación de configuración y un período de transición razonable en caso de que la organización decida cambiar de plataforma —generalmente 90-180 días de acceso continuo a la plataforma después del aviso de terminación del contrato para permitir la migración a una plataforma alternativa sin interrupción operativa).
Comprar cerradura inteligente: precios y costo total de propiedad
Cuando las organizaciones compran sistemas de cerradura inteligente, el marco del costo total de propiedad abarca siete dimensiones de costo: adquisición de hardware (la cerradura en sí, $50-$180 por cerradura según el protocolo de conectividad y el nivel de funciones), infraestructura de red (puntos de acceso WiFi, puertas de enlace BLE, puertas de enlace LoRaWAN, cableado —amortizado entre todos los dispositivos conectados, $5-$30 por cerradura para capacidad de infraestructura de red incremental), mano de obra de instalación (montaje físico y cableado, $5-$20 por cerradura a tarifas de contrato, más alto para obra nueva que requiera taladrar perforaciones), suscripción a la plataforma en la nube ($1-$5 por cerradura al mes según el nivel de funciones —este costo recurrente se acumula significativamente durante el ciclo de vida de la cerradura de 5-7 años y a menudo supera el costo de adquisición de hardware único), costos de datos celulares (para modelos NB-IoT o LTE-M, $0.50-$2.00 por cerradura al mes), mantenimiento continuo (reemplazo de batería $0.50-$3.00 por cerradura al año según el tipo de batería, actualizaciones de firmware a través del tiempo del personal de TI a 1-3 horas por actualización de flota) y desarrollo de integración (integración API con sistemas existentes —gestión de paquetes, reserva de espacios de trabajo, control de acceso, aplicaciones personalizadas— $5,000-$25,000 de desarrollo personalizado según la complejidad de la integración y el número de sistemas). Para un despliegue de 200 cerraduras inteligentes de oficina con cerraduras conectadas por WiFi, el TCO a 5 años suele oscilar entre $30,000 y $55,000 (o $30-$55 por cerradura al año), con el hardware y la suscripción a la plataforma representando cada uno aproximadamente el 35-45 % del total y el 10-20 % restante dividido entre instalación, mantenimiento e integración.
La dimensión del costo de la suscripción a la plataforma requiere un escrutinio particular en el análisis del TCO cuando las organizaciones compran sistemas de cerradura inteligente, porque se repite durante toda la vida útil de la cerradura y puede superar el costo de hardware único. Los modelos de suscripción incluyen precios por cerradura ($1-$5 por cerradura al mes), precios escalonados ($99/mes hasta 50 cerraduras, $299/mes hasta 200 cerraduras, $599/mes hasta 1000 cerraduras) y precios ilimitados ($1,000-$5,000 por mes para toda la plataforma, independientemente del número de cerraduras). El mejor modelo de precios depende del número de cerraduras y la trayectoria de crecimiento: los precios por cerradura son más rentables para despliegues pequeños (menos de 50 cerraduras) y para despliegues que crecen lentamente. Los precios escalonados son más rentables para despliegues medianos (50-500 cerraduras) que crecen dentro del escalón. Los precios ilimitados son rentables para despliegues grandes (más de 500 cerraduras) y para despliegues que subsidian instalaciones más pequeñas a través de economías de sitio grande. En un período de 5 años, el costo de la plataforma para un despliegue inteligente de 200 cerraduras oscila entre $12,000 (a $1/cerradura/mes) y $60,000 (a $5/cerradura/mes). Las organizaciones deben evaluar si las ganancias de eficiencia operativa de la gestión en la nube (gestión remota de credenciales, ciclo de vida automatizado a través de integración IdP, monitoreo de salud de la flota, registro de auditoría integrado) justifican el gasto continuo de la plataforma.
| Dimensión de costo | Cerradura inteligente WiFi | Cerradura inteligente BLE + Puerta de enlace | Cerradura inteligente LoRaWAN | Cerradura inteligente NB-IoT |
|---|---|---|---|---|
| Hardware por cerradura | $50-$100 | $40-$80 (+ $50-$200 puerta de enlace por 20-50 cerraduras) | $60-$120 (+ $200-$1,000 puerta de enlace por más de 500 cerraduras) | $80-$150 |
| Infraestructura de red (por cerradura) | $5-$15 (PA WiFi amortizados) | $5-$15 (puerta de enlace amortizada) | $1-$3 (puerta de enlace amortizada) | $0 (celular) |
| Mano de obra de instalación (por cerradura) | $5-$15 | $5-$15 | $5-$15 | $5-$15 |
| Suscripción a la plataforma (por cerradura/mes) | $1-$5 | $1-$5 | $1-$5 | $1-$5 + $0.50-$2 celular |
| Mantenimiento anual (por cerradura) | $1-$3 | $1-$3 | $1-$3 | $1-$3 (más $0.50-$2 celular/mes) |
| TCO a 5 años (200 cerraduras) | $30K-$55K | $25K-$48K | $30K-$55K | $35K-$65K |
| TCO por cerradura al año | $30-$55 | $25-$48 | $30-$55 | $35-$65 |
El costo de desarrollo de integración a menudo se subestima en el análisis del TCO cuando las organizaciones compran sistemas de cerradura inteligente. Si bien la plataforma de cerradura proporciona API, la aplicación consumidora —ya sea un sistema de gestión de paquetes, una plataforma de reserva de espacios de trabajo, un sistema de circulación de bibliotecas o una aplicación personalizada— requiere desarrollo para consumir esas API: configuración de autenticación (registro de cliente OAuth 2.0, gestión de claves), integración de puntos finales (mapeo de flujos de trabajo de la aplicación a llamadas API), manejo de errores y lógica de reintento, y pruebas (unitarias, de integración, de carga). Una integración simple (flujo de trabajo único, API bien documentada, equipo de desarrollo experimentado) puede tomar 40-80 horas a $100-$200/hora ($4,000-$16,000). Una integración compleja (múltiples flujos de trabajo, múltiples sistemas, aplicación consumidora heredada, validación regulatoria para aplicaciones sanitarias o financieras) puede tomar 200-500 horas ($20,000-$100,000). Las mejores plataformas de cerradura inteligente reducen el costo de integración al proporcionar conectores preconstruidos para sistemas comunes (gestión de paquetes, reserva de espacios de trabajo, control de acceso), bibliotecas SDK en varios idiomas, documentación interactiva de API y entornos sandbox para pruebas de desarrollo; los proveedores que proporcionan estos aceleradores de integración deben ser preferidos cuando la integración es un factor clave de compra.
Los precios por volumen son un factor significativo cuando las organizaciones compran sistemas de cerradura inteligente a gran escala. Escalones de descuento por volumen representativos: 1-10 cerraduras con un 0-5 % de descuento sobre el precio de lista, 10-50 cerraduras con un 10-20 %, 50-200 cerraduras con un 20-30 %, 200-500 cerraduras con un 30-40 %, más de 500 cerraduras con un 35-50 %. Los precios de suscripción a la plataforma también se benefician del volumen: las tarifas mensuales por cerradura generalmente disminuyen con un mayor número de cerraduras, y los modelos de precios escalonados o ilimitados se vuelven rentables a partir de 200 cerraduras. Obtenga cotizaciones de 3 o más proveedores y sea transparente sobre el proceso de evaluación competitiva; esto generalmente produce los precios más favorables a medida que los proveedores compiten por la oportunidad. Negocie la protección de precios para despliegues por fases (fijar el precio actual para las cantidades de la Fase 2 incluso si se piden 6-12 meses después de la Fase 1) y negocie compromisos de suscripción a la plataforma (descuentos por compromiso plurianual del 20-30 % para un contrato prepagado o comprometido de 3 años).
Comprar cerradura inteligente: planificación del despliegue e instalación
Cuando las organizaciones compran sistemas de cerradura inteligente, la planificación del despliegue debe coordinar la instalación física, la puesta en servicio de la red, la configuración del software y la formación de los usuarios en un cronograma que minimice las interrupciones en las instalaciones: el estudio previo al despliegue verifica la intensidad de la señal WiFi/BLE/LoRaWAN en cada posición planificada de la cerradura (apuntando a RSSI superior a -65 dBm para WiFi, superior a -75 dBm para BLE —los cuerpos de taquillas y armarios metálicos atenúan las señales de 2,4 GHz entre 10 y 25 dB, y los estudios en el sitio con taquillas reales instaladas son esenciales, no solo mapas de calor WiFi previos al despliegue en espacios abiertos). El estudio de armarios y mediciones (inspeccionar físicamente cada armario que se va a asegurar, medir el diámetro del orificio existente de la cerradura con un calibre —19 mm o 21 mm estándar, el material y grosor del armario, la dirección de apertura de la puerta, la profundidad del espacio libre detrás de la superficie de montaje de la cerradura, y la distancia desde el eje del cilindro de la cerradura hasta el punto de contacto de la barra de bloqueo o placa de cierre) produce una hoja de cálculo que asigna cada armario a sus requisitos de instalación específicos e identifica el 10-25 % de los armarios que requerirán modificación (orificios sobredimensionados o subdimensionados, construcción de doble capa, interferencia con guías de cajones o configuraciones de cierre no estándar). El aprovisionamiento previo de cerraduras (registrar los números de serie de las cerraduras en la plataforma de gestión, asignar cada cerradura a una ubicación específica del armario en el plano de planta, precargar los permisos de acceso de usuarios y los horarios de acceso) reduce el tiempo de instalación por armario a 5-8 minutos de trabajo puramente mecánico (montar la cerradura, insertar las baterías, verificar el funcionamiento) en lugar de 15-20 minutos que incluyen la configuración del software en cada armario. La instalación física (retirar las cerraduras mecánicas existentes, instalar las cerraduras inteligentes, insertar las baterías, probar el funcionamiento de bloqueo/desbloqueo) se realiza durante el cierre de las instalaciones o fuera del horario laboral para minimizar las interrupciones: una instalación de 200 taquillas realizada por un equipo de 2 personas a 15 minutos por taquilla requiere aproximadamente 50 horas de trabajo, o 5-7 turnos nocturnos.
La puesta en servicio de la red sigue a la instalación física: verificar que cada cerradura se conecte a su red designada (SSID WiFi, puerta de enlace BLE, servidor de red LoRaWAN) e informe su estado a la plataforma en la nube. Las cerraduras que no pasen la verificación de conectividad en su posición instalada requieren corrección: reubicar la antena de la cerradura (si está disponible la opción de antena externa), instalar un extensor de rango WiFi o una puerta de enlace BLE más cerca de las taquillas afectadas, o en casos extremos, reubicar el banco de taquillas en un área con cobertura adecuada. La configuración del software (importar usuarios mediante CSV o sincronización con el proveedor de identidad, asignar políticas y horarios de acceso, configurar umbrales de alerta y destinatarios de notificaciones, probar las integraciones API con las aplicaciones consumidoras) completa el despliegue. Las pruebas de aceptación (probar una muestra representativa con usuarios y credenciales reales, verificar que todos los escenarios de acceso funcionen como se espera, confirmar que las integraciones API funcionen correctamente, validar la entrega de alertas para eventos de manipulación y batería baja) proporcionan la firma formal de que el sistema está listo para su uso en producción.
| Fase de despliegue | Actividad | Duración (200 cerraduras) | Equipo responsable |
|---|---|---|---|
| Estudio previo al despliegue | Medición de señal WiFi/BLE en cada posición de taquilla | 2-3 días | Equipo de red de TI |
| Estudio de armarios | Medir cada armario: orificio, grosor, espacio libre, alcance del cerrojo | 1-2 días | Mantenimiento de instalaciones |
| Aprovisionamiento previo de cerraduras | Registrar cerraduras en la plataforma, asignar a ubicaciones, precargar configuración | 1-2 días | Administrador de TI/seguridad |
| Instalación física | Retirar cerraduras viejas, montar nuevas, insertar baterías, probar | 3-5 días (equipo de 2 personas) | Mantenimiento de instalaciones |
| Puesta en servicio de la red | Verificar conectividad de cada cerradura, solucionar zonas muertas | 1-2 días | Equipo de red de TI |
| Configuración del software | Importar usuarios, asignar políticas de acceso, configurar horarios, probar API | 2-3 días | Administrador de seguridad + integración de TI |
| Pruebas de aceptación | Probar con usuarios reales, verificar todos los escenarios, validar alertas | 1-2 días | Todos los interesados |
| Formación de usuarios | Distribuir credenciales, proporcionar instrucciones, establecer expectativas | 1 día + continuo | Gestor de instalaciones, RRHH |
La formación y comunicación con los usuarios es una fase que a menudo se pasa por alto cuando las organizaciones compran sistemas de cerradura inteligente, pero es crítica para el éxito de la adopción. Proporcione instrucciones de uso claras y sencillas: una tarjeta de una página que muestre cómo presentar una tarjeta RFID (plana contra el lector, mantener durante 1 segundo, esperar la luz verde y el pitido), cómo usar la aplicación del teléfono inteligente (abrir la aplicación, tocar desbloquear, acercar el teléfono a la cerradura), cómo cambiar un código PIN (paso a paso con imágenes) y qué hacer si la cerradura no responde (verificar los indicadores de advertencia de batería, intentar de nuevo, contactar con la mesa de ayuda). Envíe las instrucciones por correo electrónico antes de la instalación, colóquelas cerca de los armarios después de la instalación y realice breves demostraciones en persona durante la primera semana después del despliegue. La primera semana generará un pico de solicitudes de soporte independientemente de la calidad de la formación (5-15 solicitudes por cada 50 usuarios es típico), y tener personal capacitado disponible para responder rápidamente durante este período evita que la frustración del usuario se convierta en resistencia al nuevo sistema. Para las integraciones API (reserva de espacios de trabajo, gestión de paquetes), asegúrese de que la interfaz de usuario de la aplicación consumidora comunique claramente la asignación de la taquilla (por ejemplo, "Su taquilla es la #42, toque su tarjeta para desbloquear") para evitar confusiones cuando los usuarios lleguen al banco de taquillas.
Comprar cerradura inteligente: lista de verificación de compra y recomendaciones finales
Las organizaciones que compran sistemas de cerradura inteligente siguiendo este proceso de compra estructurado evitan los errores comunes —seleccionar el protocolo de conectividad incorrecto, subestimar los costos de suscripción a la plataforma, no verificar la cobertura WiFi en entornos de armarios metálicos, elegir un proveedor con una API inmadura— que socavan proyectos de mejora de seguridad inteligente bien intencionados. El proceso de compra abarca aproximadamente de 12 a 20 semanas, desde la definición inicial de requisitos hasta la emisión de la orden de compra para un despliegue típico de 50 a 200 cerraduras, con el cronograma impulsado principalmente por el período de despliegue de prueba y el proceso de evaluación competitiva de proveedores.
(1) Definición de requisitos (Semanas 1-2): Documentar el alcance, la población de usuarios, el entorno, los requisitos de integración y el presupuesto. (2) Estudio del sitio y de los armarios (Semanas 2-3): Estudio de señal WiFi/BLE en cada posición de taquilla, medición de armarios y evaluación de compatibilidad. (3) Selección de tecnología (Semanas 3-4): Protocolo de conectividad, nivel de cerradura, modelo de gestión. (4) Evaluación del proveedor (Semanas 4-12): Despliegue de prueba de 30 a 90 días, llamadas de referencia, evaluación de API, revisión de seguridad. (5) Precios y negociación (Semanas 10-14): Cotizaciones competitivas, modelo de TCO, negociación de términos comerciales. (6) Compra y despliegue (Semanas 14-20): Emisión de orden de compra, instalación, puesta en servicio, configuración, pruebas, formación.
Para el despliegue típico de 50 a 200 cerraduras en oficinas con infraestructura WiFi existente, la recomendación cuando las organizaciones compran sistemas de cerradura inteligente es optar por cerraduras conectadas por WiFi (802.11 b/g/n, 2,4 GHz, WPA2-Enterprise 802.1X EAP-TLS) de nivel profesional ($70-$120 por cerradura) con una plataforma de gestión en la nube que ofrezca arquitectura multiinquilino, API REST e integración con proveedores de identidad —esta configuración proporciona la
¿No sabe qué sensor se adapta a su proyecto?
Hable con nuestros ingenieros de aplicación mmWave para una consulta gratuita.
Encuentra el sensor de presencia adecuado para tu proyecto hotelero
Compara los 3 protocolos, revisa casos hoteleros y descarga la guía de instalación
Productos relacionados
3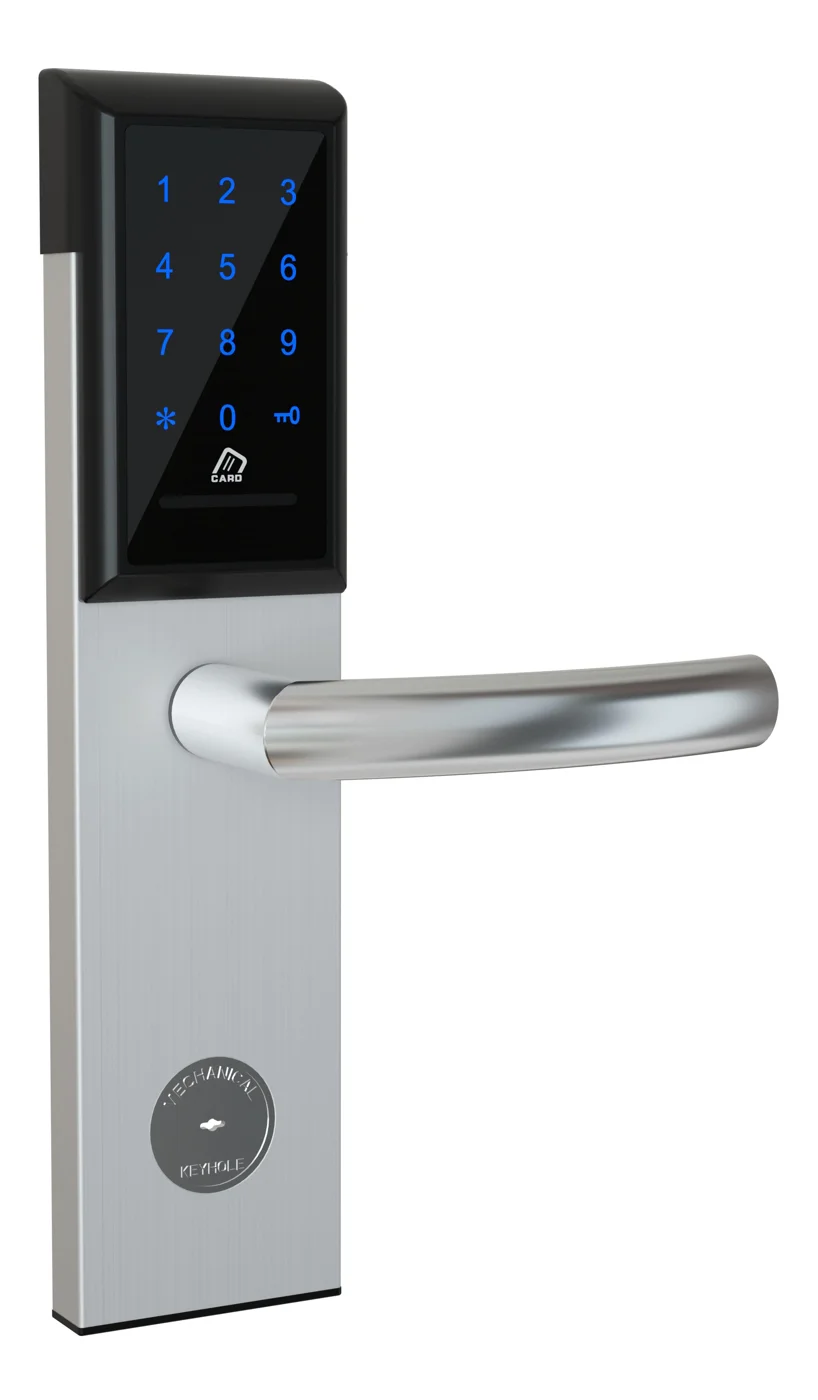
Office Cabinet Lock — PIN + Card for Filing & Pedestals
Offline PIN + card office cabinet lock for filing cabinets, pedestals, and drawers. Battery-powered 5-minute retrofit, no WiFi, no key management. CE/FCC/RoHS.
Esta página ya lo señala como la siguiente referencia recomendada.
RFID Cabinet Lock — MIFARE Card, Offline Authentication
Offline MIFARE RFID cabinet lock for gym, spa, and office lockers. Tap-to-unlock 13.56 MHz, no WiFi needed, 5-minute retrofit. Zinc alloy body, battery-powered.
Esta página ya lo señala como la siguiente referencia recomendada.
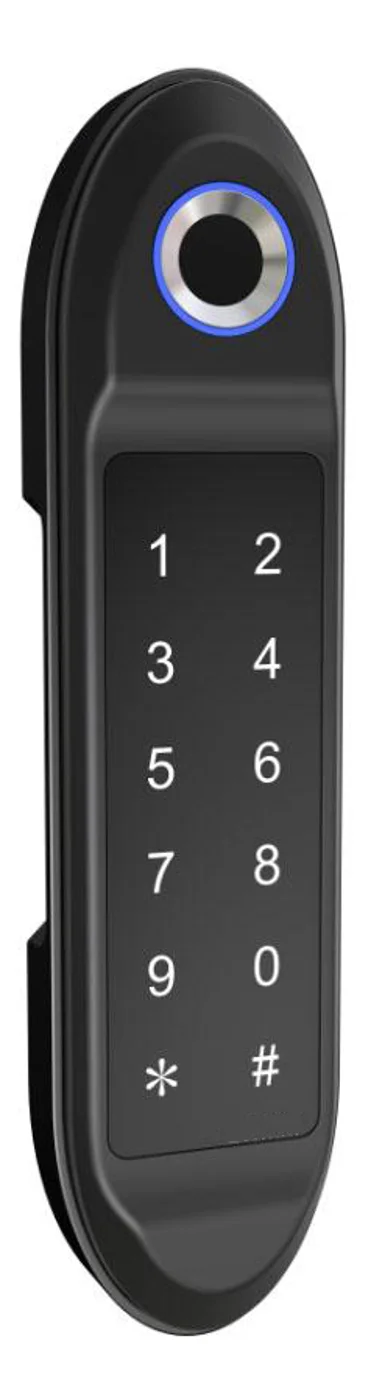
PIN Code Electronic Cabinet Lock — Stand-Alone, No WiFi
Offline keypad cabinet lock for gym, office and parcel lockers. Battery-powered, 5-minute retrofit, audit-free simple deployment. PIN + MIFARE card, DC 6V, 4×AA.
Esta página ya lo señala como la siguiente referencia recomendada.
Artículos del blog relacionados
3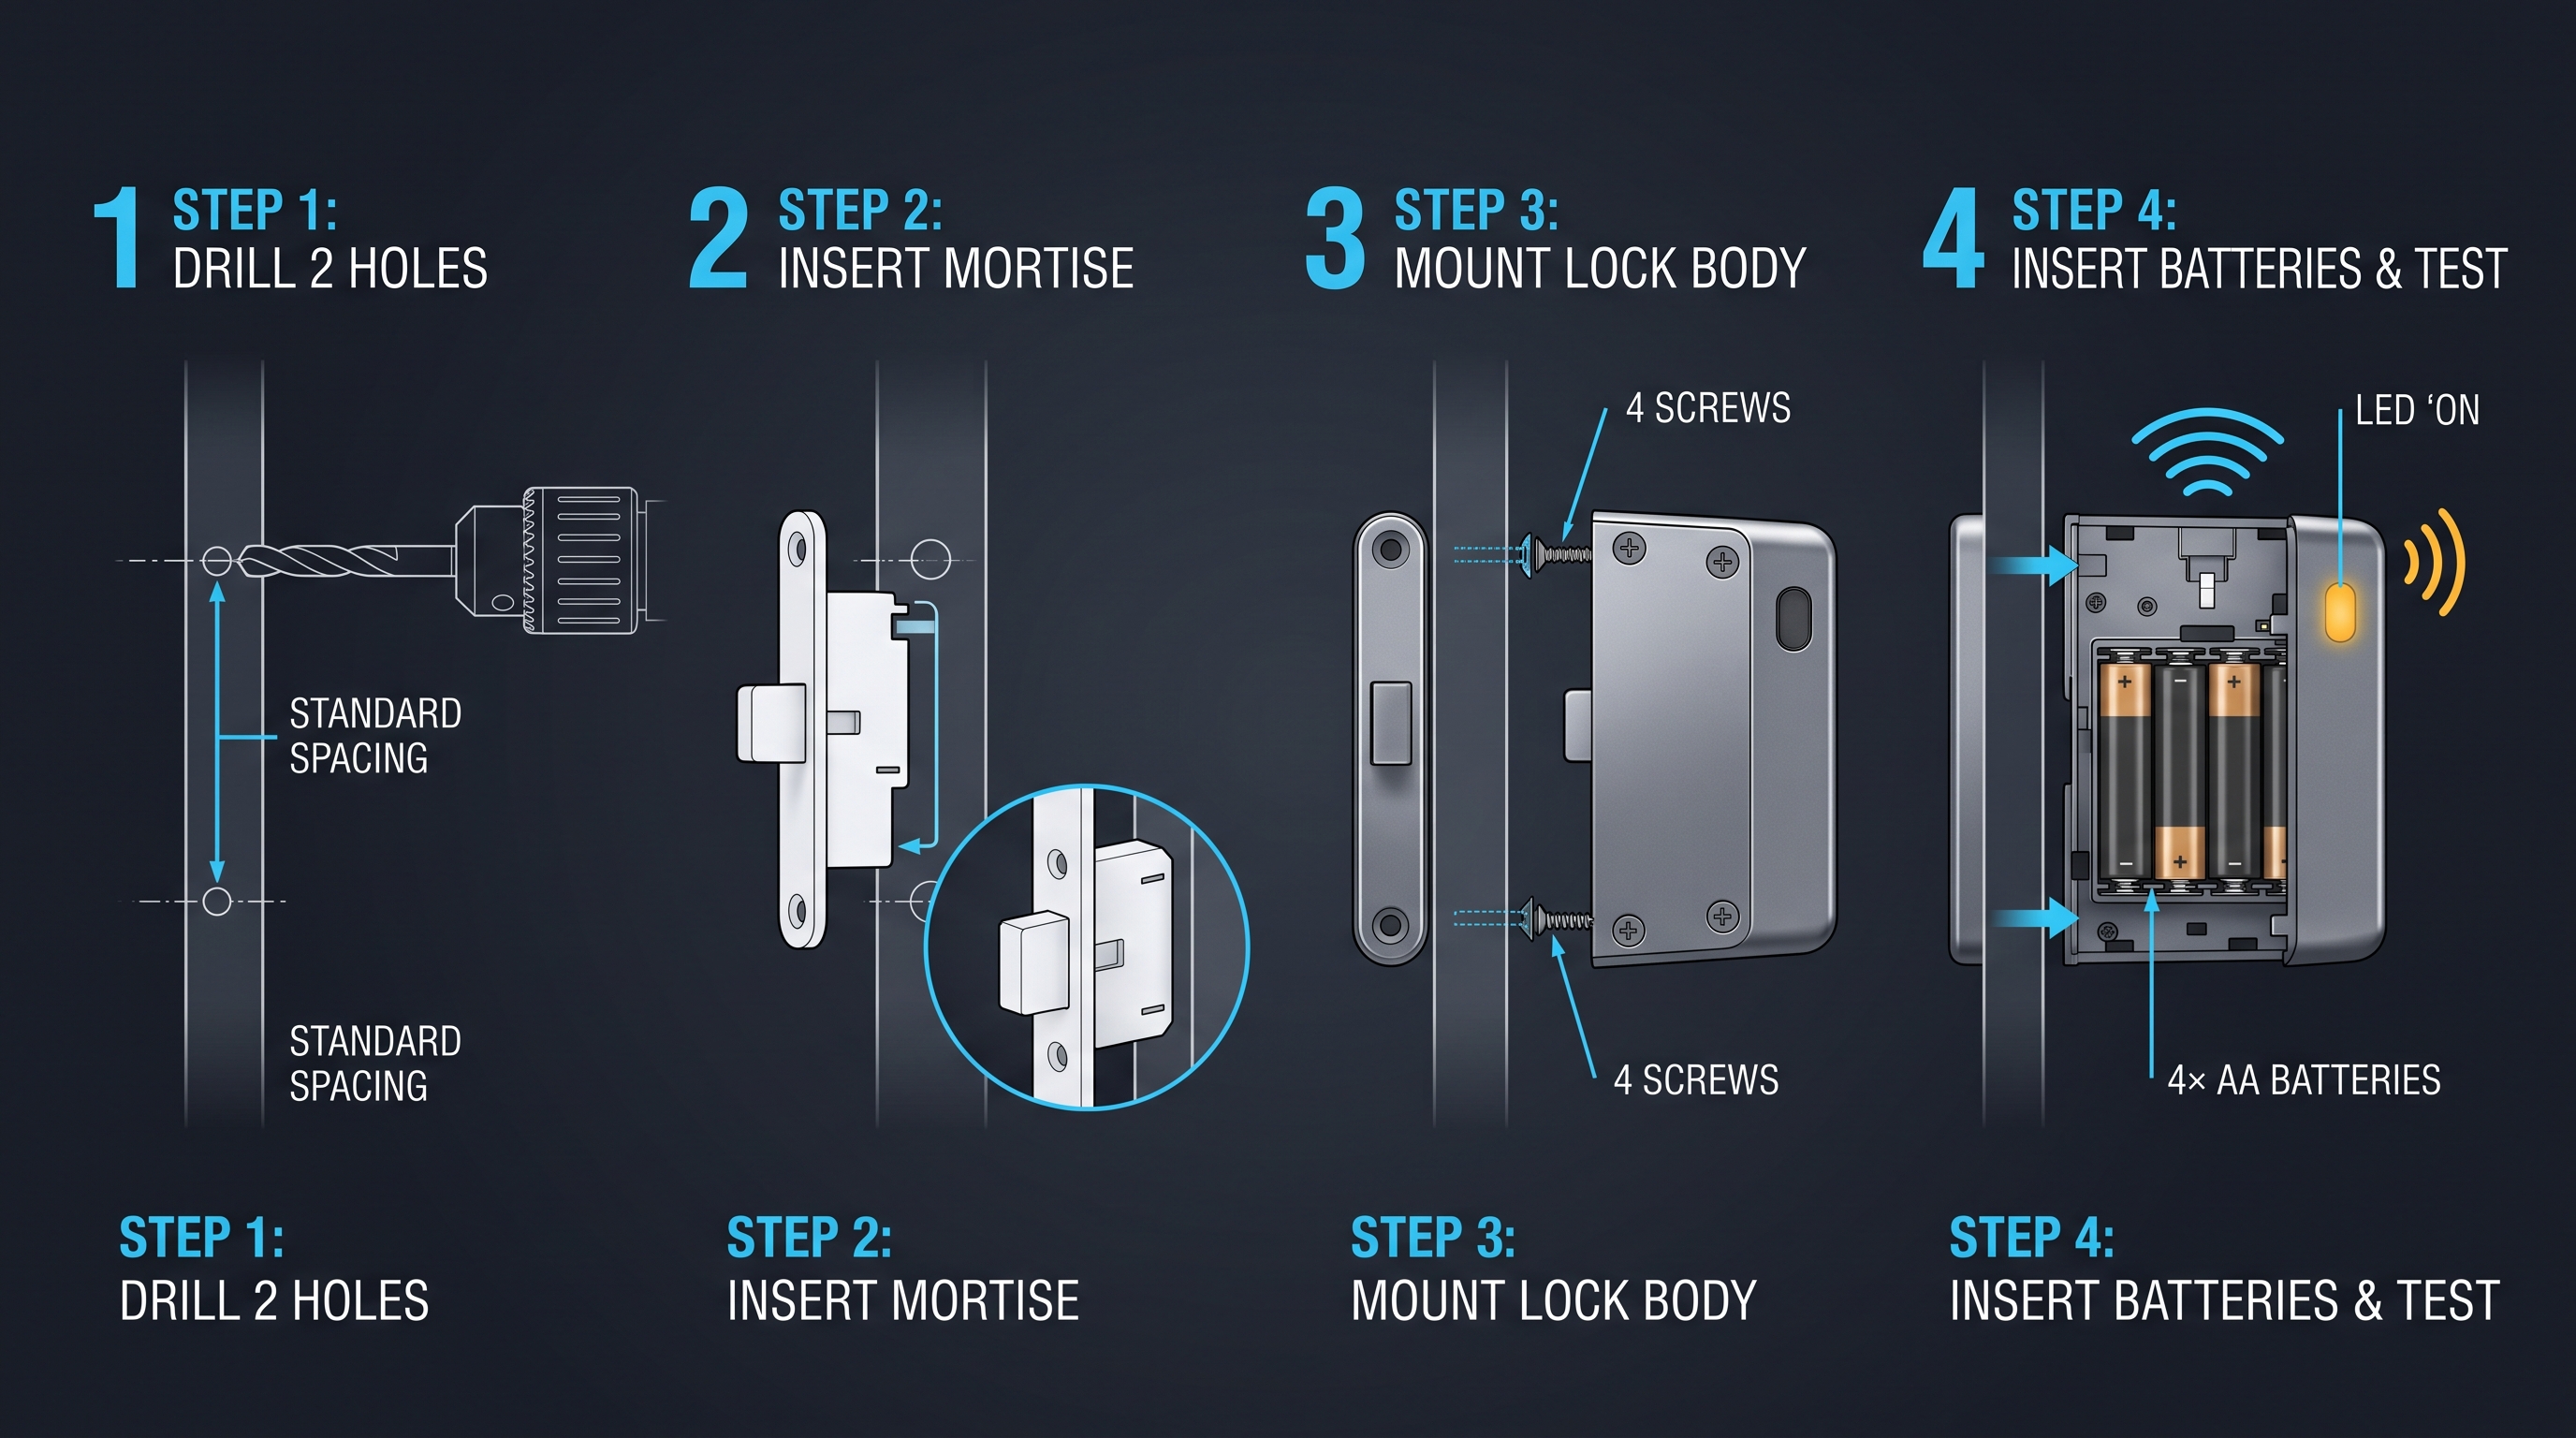
Cerradura Electrónica para Armario: Guía Técnica Completa para Compradores e Integradores 2026
Guía completa sobre sistemas de cerradura electrónica para armarios que cubre tipos, principios de funcionamiento, instalación, precios y criterios de compra para aplicaciones comerciales.
Respaldan el mismo contexto de producto: Office Cabinet Lock — PIN + Card for Filing & Pedestals.
Cerradura Digital para Armario: Guía Técnica Completa para Compradores e Integradores 2026
Guía completa sobre sistemas de cerradura digital para armario que cubre tipos, principios de funcionamiento, instalación, precios y criterios de compra para aplicaciones comerciales y residenciales.
Respaldan el mismo contexto de producto: Office Cabinet Lock — PIN + Card for Filing & Pedestals.
cerradura electrónica para gabinetes: La guía completa de cerraduras electrónicas para gabinetes, muebles y recintos
Aprenda qué es una cerradura electrónica para gabinetes, cómo funcionan las cerraduras electrónicas de solenoide, motor, golpe electromagnético y apertura por pulsación, además de cableado 12V/24V, fail-secure vs fail-safe, control por relé y aplicación, casos de uso, instalación, precios y solución de problemas.
Respaldan el mismo contexto de producto: Office Cabinet Lock — PIN + Card for Filing & Pedestals.
Especifica tu proyecto hotelero con nuestros ingenieros
Envíanos el número de habitaciones, tipo de techo y preferencia de protocolo. Devolveremos un plan de muestra y cotización en 24 horas laborables.
- Pase de la guía general a una discusión de producto o aplicación.
- Use RFQ cuando precio, planos, MOQ o calendario de lanzamiento necesiten estructura.
- Mantenga visible una ruta de contacto directo para aclaraciones rápidas y traspasos.