قفل خزانة إلكتروني مع سجل التدقيق: الدليل النهائي لتسجيل الوصول المتوافق مع الامتثال
تعرف على كيفية توفير قفل خزانة إلكتروني مع سجل التدقيق لسجلات وصول مقاومة للتلاعب، وتكامل مع SIEM، والامتثال لبيئات DEA وHIPAA وFDA وSOX.
ما هو قفل الخزانة الإلكتروني مع سجل التدقيق؟
قفل الخزانة الإلكتروني مع سجل التدقيق هو آلية قفل تعمل بمعالج دقيق تحل محل الأقفال التقليدية ذات المفاتيح أو الأقفال المركبة على الخزائن والأدراج والحاويات، مع إضافة القدرة الحرجة على تسجيل كل حدث وصول في ذاكرة غير متطايرة. على عكس القفل الإلكتروني القياسي الذي يمنح الوصول أو يرفضه ببساطة، فإن قفل الخزانة الإلكتروني مع سجل التدقيق يسجل سجلاً طبياً تفصيلياً لكل حدث: الطابع الزمني الدقيق (غالباً ما يتم مزامنته مع خادم NTP أو وحدة تحكم مركزية)، ومعرف بيانات الاعتماد المستخدم (رمز PIN، أو بطاقة RFID، أو نموذج بيومتري، أو بيانات اعتماد الجوال)، والإجراء المنفذ (قفل، فتح، محاولة فتح، دخول قسري، كشف عبث)، والنتيجة (نجاح، رفض، انتهاء مهلة، خطأ). يتم تخزين هذه السجلات في ذاكرة فلاش تحتفظ بالبيانات حتى أثناء انقطاع الطاقة، بسعات تتراوح من 1,000 إلى 100,000 حدث حسب الطراز والشركة المصنعة. تشمل طرق استرجاع الأحداث النموذجية تصدير محرك أقراص USB، والاتصال التسلسلي RS-485، والاتصال عبر Wi-Fi، أو الشبكات اللاسلكية الشبكية Zigbee، مما يتيح التكامل مع منصات إدارة معلومات الأمن والأحداث الأوسع. يستهلك الجهاز ما بين 50 و250 مللي أمبير عند جهد 5 إلى 24 فولت تيار مستمر حسب آلية القفل، وتتراوح الأسعار من حوالي 150 دولاراً للوحدة الأساسية المستقلة إلى أكثر من 800 دولار للطراز المتصل بالكامل والمقاوم للعبث والمزود ببرنامج ثابت جاهز لـ SIEM. تشمل الشهادات الشائعة UL 294 للتحكم في الوصول، وANSI/BHMA A156.30 للأقفال الإلكترونية، ودعم الامتثال لـ DEA Title 21 CFR Part 1300، وHIPAA Security Rule 45 CFR Part 164، وFDA 21 CFR Part 11، وSOX Section 404. تجمع الهندسة وراء هذه الأجهزة بين آلية مزلاج تعمل بمغناطيس كهربائي أو محرك مع ساعة زمنية حقيقية، ومعالج دقيق تشفيري، ودائرة تخزين فلاش آمنة، وكلها موضوعة في غلاف مقاوم للعبث ومقاوم للهجمات المادية. ما يميز قفل الخزانة الإلكتروني مع سجل التدقيق عن القفل الإلكتروني القياسي هو قدرة عدم التنصل — حيث يقوم النظام بإنشاء سجل قابل للدفاع قانونياً لا يمكن تغييره أو حذفه من قبل المستخدم النهائي، مما يضمن أن سجل التدقيق مقبول في التدقيقات التنظيمية والتحقيقات الداخلية والإجراءات القانونية. وهذا يجعل التكنولوجيا لا غنى عنها في البيئات التي يجب فيها تتبع الوصول إلى المواد الحساسة أو الخاضعة للرقابة بيقين مطلق.
لماذا تحتاج كل منشأة خاضعة للتنظيم إلى قفل خزانة إلكتروني مع سجل التدقيق؟
لقد أصبح المشهد التنظيمي للمواد الخاضعة للرقابة والبيانات الحساسة والأصول عالية القيمة متطلباً بشكل متزايد، وقد انتقل قفل الخزانة الإلكتروني مع سجل التدقيق من كونه ميزة ملائمة إلى ضرورة امتثالية. تطلب إدارة مكافحة المخدرات (DEA) من جميع الكيانات التي تتعامل مع المواد الخاضعة للرقابة من الجدول الثاني إلى الخامس الاحتفاظ بسجل كامل ودقيق لكل حدث وصول، بما في ذلك هوية الفرد الذي يصل إلى المخزون والوقت المحدد للوصول. من المعروف أن السجلات الورقية التقليدية غير موثوقة بشكل سيئ — يمكن ملؤها مسبقاً أو تأريخها بأثر رجعي أو فقدها أو نسيانها ببساطة، مما يخلق فجوات امتثالية يمكن أن تؤدي إلى مخالفات من DEA أو غرامات أو فقدان الترخيص. يزيل قفل الخزانة الإلكتروني مع سجل التدقيق هذه الثغرات من خلال إنشاء سجل آلي ومقاوم للتلاعب لا يمكن تغييره بعد وقوع الحدث. في بيئات الرعاية الصحية الخاضعة لقانون قابلية نقل التأمين الصحي والمساءلة (HIPAA)، تفرض قاعدة الأمان أن تنفذ الكيانات المغطاة آليات للتحكم في الوصول تسجل وتفحص النشاط في الأنظمة التي تحتوي على معلومات صحية محمية. بينما يرتبط HIPAA غالباً بالسجلات الصحية الإلكترونية، فإن الأمن المادي لخزائن الأدوية وأدراج ملفات المرضى ومناطق تخزين الإمدادات يندرج تحت نفس الضمانات الإدارية والضمانات المادية. يوفر قفل الخزانة الإلكتروني مع سجل التدقيق الوثائق اللازمة لإثبات الامتثال أثناء تدقيقات مكتب الحقوق المدنية (OCR)، بما في ذلك دليل على تحديد هوية المستخدم الفريدة، ومعادلات تسجيل الخروج التلقائي، وضوابط التدقيق. تتطلب لائحة إدارة الغذاء والدواء (FDA) 21 CFR Part 11، التي تنظم السجلات الإلكترونية والتوقيعات الإلكترونية في صناعات الأدوية والأجهزة الطبية، أن تنفذ الأنظمة التي تُنشئ سجلات إلكترونية إجراءات لمنع تزوير السجلات، وضمان دقة السجلات، والحفاظ على سجلات تدقيق تلتقط من أجرى الإجراء، وما الإجراء الذي تم، ومتى. يتوافق قفل الخزانة الإلكتروني مع سجل التدقيق مباشرة مع هذه المتطلبات من خلال توفير سجل آمن ومختوم زمنياً ومحدد هوية المستخدم لكل حدث وصول إلى الخزانة. قانون Sarbanes-Oxley (SOX)، بينما يركز بشكل أساسي على الضوابط المالية، يمتد إلى الأمن المادي للأصول التي تؤثر على التقارير المالية، بما في ذلك أدراج النقود وخزائن الأوراق المالية وخزائن الوثائق المالية. يتطلب القسم 404 من الإدارة تقييم التقارير عن فعالية الضوابط الداخلية على التقارير المالية، ويوفر قفل الخزانة الإلكتروني مع سجل التدقيق سجلات الوصول القابلة للتحقق التي يطلبها المدققون. بالإضافة إلى الامتثال التنظيمي، يعمل الجهاز كرادع قوي ضد السرقة الداخلية، وكأداة طب شرعي للتحقيق في الحوادث الأمنية، ومصدر للذكاء التشغيلي لتحسين كفاءة سير العمل. تكلفة مخالفة امتثال واحدة — والتي يمكن أن تتراوح من 10,000 دولار لمخالفة DEA بسيطة إلى 1.5 مليون دولار لمخالفة HIPAA — تتجاوز بكثير الاستثمار في قفل خزانة إلكتروني مع سجل التدقيق، مما يجعل التكنولوجيا قراراً واضحاً لإدارة المخاطر.
المكونات الأساسية لقفل الخزانة الإلكتروني مع سجل التدقيق
فهم البنية الداخلية لقفل الخزانة الإلكتروني مع سجل التدقيق يساعد محترفي المشتريات على تقييم المنتجات المنافسة بناءً على الجدارة التقنية بدلاً من ادعاءات التسويق. آلية القفل نفسها عادة ما تكون مزلاجاً يعمل بمغناطيس كهربائي أو مزلاجاً بمحرك، حيث تكون المغناطيسات الكهربائية أسرع (تشغيل في 50 إلى 150 مللي ثانية) ولكنها تستهلك طاقة أكبر أثناء النبضة، بينما تسحب آليات المحرك تياراً متوسطاً أقل (يصل إلى 10 مللي أمبير في وضع الخمول) ولكنها تستغرق 300 إلى 800 مللي ثانية لإكمال دورة الفتح. يعتمد الاختيار بين هذين النوعين على التطبيق المحدد: خزائن الصيدليات عالية الحركة غالباً ما تفضل آليات المغناطيس الكهربائي للسرعة، بينما تفضل التركيبات التي تعمل بالبطارية على العربات المتنقلة أو الحاويات النائية آليات المحرك لكفاءة الطاقة. يدعم نظام قراءة بيانات الاعتماد طريقة واحدة أو أكثر من طرق المصادقة، وأكثرها شيوعاً قارئات RFID القريبة التي تعمل بتردد 125 كيلو هرتز أو 13.56 ميغا هرتز، ولوحات PIN سعوية تعمل باللمس، وماسحات البصمات البيومترية، وواجهات Bluetooth Low Energy لبيانات اعتماد الجوال. الساعة الزمنية الحقيقية هي مكون حاسم لأن القيمة الإثباتية لكل حدث تدقيق تعتمد على دقة الطابع الزمني. تستخدم معظم منتجات قفل الخزانة الإلكتروني مع سجل التدقيق مذبذب بلوري معوض بدرجة حرارة (TCXO) بانحراف أقل من دقيقتين سنوياً، وتتزامن النماذج المتصلة بالشبكة مع خادم NTP أو لوحة تحكم مركزية للتحكم في الوصول على فترات قابلة للتكوين، مما يضمن أن جميع الأقفال في المنشأة تعمل على أساس زمني مشترك. يستخدم نظام تخزين الفلاش غير المتطاير ذاكرة فلاش تسلسلية NOR أو NAND بسعة لا تقل عن 1,000 حدث وسعة قصوى تبلغ 100,000 حدث أو أكثر. ينفذ وحدة التحكم في التخزين خوارزمية موازنة التآكل (wear-leveling) لإطالة عمر ذاكرة الفلاش، وعادة ما يستخدم البرنامج الثابت تصميم مخزن مؤقت دائري يحل محل الأحداث الأقدم عندما يمتلئ المخزن المؤقت، مما يضمن احتفاظ الجهاز دائماً بأحدث التاريخ. توفر واجهة الاتصال مساراً لاسترجاع الأحداث والتكوين. واجهات USB شائعة في النماذج منخفضة التكلفة وتسمح لضابط الأمن بتوصيل محرك أقراص USB فعلياً لتنزيل سجل الأحداث بتنسيق CSV أو XML. تدعم واجهات RS-485 الشبكات متعددة النقاط حيث يمكن لما يصل إلى 255 قفلاً مشاركة ناقل اتصال واحد، بطول كابل أقصى يبلغ 4,000 قدم، مما يجعل هذه الطوبولوجيا مثالية للتركيبات الكبيرة في مرافق الرعاية الصحية أو مراكز البيانات. تلغي اتصالات Wi-Fi الحاجة إلى الأسلاك المخصصة وتدعم تحديثات البرامج الثابتة عبر الأثير، وبث الأحداث في الوقت الفعلي، والتكامل مع منصات التحكم في الوصول المستندة إلى السحابة. تم تحسين واجهات Zigbee للشبكات الشبكية في البيئات التي يمثل فيها ازدحام Wi-Fi مشكلة، وتقدم استهلاكاً أقل للطاقة واتصالاً موثوقاً عبر طوبولوجيات شبكية ذاتية الإصلاح. يشتمل نظام كشف العبث على مفاتيح صغيرة أو مفاتيح قصب مغناطيسية تكتشف محاولات غير مصرح بها لإزالة القفل من الخزانة، أو محاولات الدخول القسري، أو محاولات تجاوز قارئ بيانات الاعتماد. عندما يتم اكتشاف حدث عبث، يسجل النظام الحدث فوراً مع طابع زمني، وفي النماذج المتصلة بالشبكة، يرسل تنبيهاً إلى محطة المراقبة الأمنية. المعالج الدقيق التشفيري هو عقل الجهاز، المسؤول عن معالجة طلبات المصادقة، وإدارة سجل التدقيق، والتحكم في آلية القفل، وتأمين الاتصال مع الأنظمة الخارجية. يتضمن المعالج الدقيق عادةً وحدة أمان أجهزة (HSM) تولد وتخزن مفاتيح التشفير، مما يضمن حماية بيانات سجل التدقيق من القراءة أو التعديل غير المصرح به حتى إذا تم اختراق الجهاز مادياً.
كيف يعمل قفل الخزانة الإلكتروني مع سجل التدقيق؟
يبدأ التسلسل التشغيلي لقفل الخزانة الإلكتروني مع سجل التدقيق بتقديم بيانات الاعتماد ويستمر من خلال المصادقة والتشغيل والتسجيل والإرسال. عندما يقترب المستخدم من الخزانة، يقدم بيانات اعتماد — يمرر بطاقة RFID، أو يدخل رمز PIN على لوحة المفاتيح، أو يمسح بصمة إصبع، أو يفتح عبر تطبيق جوال. يلتقط قارئ بيانات الاعتماد المعرف ويمره إلى المعالج الدقيق، الذي يقارنه بقائمة بيانات الاعتماد المصرح بها المخزنة. إذا نجحت المصادقة، يقوم المعالج الدقيق بتشغيل مشغل المغناطيس الكهربائي أو المحرك، مما يحرر المزلاج أو يسحب المزلاج. ثم يقوم القفل بإنشاء حدث تدقيق يحتوي على معرف بيانات الاعتماد، ونوع الإجراء (فتح مصرح به)، والطابع الزمني من الساعة الزمنية الحقيقية، ورمز النتيجة (نجاح). يتم كتابة هذا الحدث في المخزن المؤقت لذاكرة الفلاش بتنسيق منظم، عادة ما يكون سجلاً ثنائياً يتضمن فحص دوري للتكرار أو قيمة تجزئة للكشف عن تلف البيانات. يكتمل التسلسل الكامل للمصادقة والتشغيل في 200 إلى 900 مللي ثانية اعتماداً على آلية القفل ونوع بيانات الاعتماد. إذا فشلت المصادقة — على سبيل المثال، إدخال رمز PIN بشكل غير صحيح، أو بطاقة غير موجودة في القائمة المصرح بها، أو فشل مطابقة البصمة — يظل القفل في حالة القفل وينشئ حدث وصول مرفوض بنفس الحقول: معرف بيانات الاعتماد، نوع الإجراء (رفض الوصول)، الطابع الزمني، ورمز النتيجة (سبب الفشل). يسمح النظام عادة بعدد قابل للتكوين من المحاولات الفاشلة قبل تشغيل فترة إغلاق أو إنذار أو كليهما. مدة الإغلاق وعتبة المحاولات الفاشلة قابلة للتكوين من خلال برنامج إدارة القفل، ويتم تسجيل كل محاولة فاشلة في سجل التدقيق للمراجعة لاحقاً. تولد محاولات الدخول القسري نوع حدث مميز يتم وضع علامة عليه كحرج في سجل التدقيق. عندما يكتشف نظام كشف العبث هجوماً — مثل نزع غطاء القفل، أو قطع مسمار المزلاج، أو قصر دائرة واجهة قارئ بيانات الاعتماد — يسجل المعالج الدقيق فوراً حدث عبث مع مؤشر شدة، وفي النماذج المتصلة بالشبكة، يرسل تنبيهاً فورياً إلى وحدة التحكم الأمنية. يتم تنظيم سجل التدقيق كقائمة متسلسلة من السجلات، يحتوي كل منها على رقم تسلسلي متزايد للحدث، وطابع زمني بدقة مللي ثانية، ومعرف بيانات الاعتماد أو معرف النظام، ورمز نوع الحدث، ورمز النتيجة، وتوقيع تشفيري. يتم حساب التوقيع التشفيري على كامل السجل باستخدام مفتاح مخزن في وحدة أمان الأجهزة، مما يوفر عدم التنصل والتحقق من السلامة. عندما يتم تصدير السجل إلى محرك أقراص USB أو إرساله إلى خادم مركزي، يتضمن النظام التوقيع التشفيري لكل سجل، مما يسمح للنظام المستقبل بالتحقق من أن السجلات لم يتم العبث بها أثناء النقل. يمكن بدء عملية التصدير يدوياً بواسطة ضابط أمن بصلاحيات إدارية، أو يمكن تكوينها لتحدث تلقائياً وفق جدول زمني أو عندما يصل السجل إلى نسبة امتلاء معينة. عادة ما يتم تنسيق البيانات المصدرة كملف CSV لسهولة الاستيراد في تطبيقات جداول البيانات ومنصات SIEM، أو كملف XML للتكامل مع أنظمة إدارة الأمن المؤسسية. يتيح تكامل SIEM الربط في الوقت الفعلي لأحداث الوصول إلى الخزانة مع مصادر بيانات أمنية أخرى، مثل أنظمة إدارة الفيديو، وأنظمة الوصول بالبطاقات، وأنظمة كشف التسلل، مما يوفر رؤية شاملة للأحداث الأمنية عبر المنشأة.
تخزين الأحداث وإدارتها في قفل الخزانة الإلكتروني مع سجل التدقيق
تحدد بنية تخزين الأحداث لقفل الخزانة الإلكتروني مع سجل التدقيق مقدار البيانات التاريخية المتاحة لتدقيقات الامتثال والتحقيقات الأمنية والتحليل التشغيلي. تختلف سعة ذاكرة الفلاش بشكل كبير عبر مستويات المنتج، حيث تخزن النماذج الأساسية 1,000 إلى 5,000 حدث، والنماذج المتوسطة 10,000 إلى 50,000 حدث، والنماذج المؤسسية حتى 100,000 حدث أو أكثر. قد تولد خزانة صيدلية مزدحمة في مستشفى يعمل على مدار 24 ساعة 50 إلى 200 حدث يومياً، مما يعني أن مخزناً مؤقتاً بسعة 10,000 حدث يوفر حوالي 50 إلى 200 يوم من التاريخ قبل أن يبدأ المخزن المؤقت الدائري في استبدال الإدخالات الأقدم. قد تولد خزانة تخزين أدلة أقل تواتراً في مركز شرطة 5 إلى 10 أحداث فقط يومياً، مما يسمح لمخزن مؤقت بسعة 100,000 حدث بالاحتفاظ بسنوات من التاريخ. يتضمن تنسيق سجل الحدث عادة الحقول التالية، كل منها ضروري للامتثال والتحليل الجنائي: رقم تسلسل الحدث، الطابع الزمني (التاريخ والوقت بالثواني أو المللي ثانية)، معرف بيانات الاعتماد أو معرف المستخدم، نوع بيانات الاعتماد (PIN، RFID، بيومتري، جوال، تجاوز المفتاح)، نوع الحدث (قفل، فتح، رفض وصول، كشف عبث، دخول قسري، انتهاء مهلة، بدء تشغيل النظام، إيقاف تشغيل النظام، مزامنة الوقت، تصدير السجل، تغيير التكوين)، رمز النتيجة (نجاح، بيانات اعتماد غير صالحة، بيانات اعتماد منتهية الصلاحية، الإغلاق نشط، بطارية منخفضة، حالة عبث، خطأ اتصال)، ومعرف الجهاز (الرقم التسلسلي أو عنوان الشبكة). تتضمن بعض النماذج المتقدمة أيضاً رقم الخزانة أو معرف الموقع، وحالة موضع الباب (مفتوح، مغلق، موارب)، وجهد البطارية في وقت الحدث. يدير البرنامج الثابت المخزن المؤقت للأحداث باستخدام تصميم قائمة انتظار دائرية، حيث يتم كتابة الأحداث الجديدة عند مؤشر الكتابة الحالي، ويتقدم المؤشر إلى الفتحة التالية المتاحة. عندما يصل المؤشر إلى نهاية المخزن المؤقت، يلتف إلى البداية، مستبدلاً أقدم حدث. يضمن هذا التصميم احتفاظ الجهاز دائماً بأحدث الأحداث، والتي تكون عادة الأكثر صلة بالتحقيقات الأمنية. المخزن المؤقت للأحداث محمي بسياسة الكتابة مرة واحدة والقراءة مرات عديدة على مستوى البرنامج الثابت، مما يعني أنه لا يمكن حذف الأحداث أو تعديلها بشكل انتقائي من قبل المستخدمين النهائيين. الطريقة الوحيدة لمسح المخزن المؤقت هي إجراء إعادة ضبط المصنع، وهو إجراء متعمد يولّد حدث تدقيق بحد ذاته، مما يضمن أن أي محاولة لتدمير الأدلة يتم تسجيلها بنفسها. تستخرج عملية التصدير المخزن المؤقت للأحداث بالكامل أو ضمن نطاق تاريخي قابل للتكوين، ويتضمن الملف المصدر توقيعاً رقمياً يصادق على الملف ويتحقق من سلامته. عندما يتم تحميل الملف المصدر إلى SIEM أو برنامج إدارة التحكم في الوصول، يتحقق النظام من التوقيع الرقمي ويبلغ عن أي اختلافات. سلسلة الحضانة هذه لبيانات التدقيق حاسمة لتلبية المعايير الإثباتية المطلوبة لتدقيقات الامتثال DEA وHIPAA وFDA وSOX. يوفر برنامج إدارة الأحداث عادة إمكانيات البحث والتصفية والفرز وإعداد التقارير، مما يسمح لضباط الأمن بتحديد أحداث معينة بسرعة، وإنشاء تقارير الامتثال، وتصدير البيانات بالتنسيقات التي تطلبها الجهات التنظيمية. يدير البرنامج أيضاً قاعدة بيانات بيانات الاعتماد، بما في ذلك تسجيل المستخدمين، وتعيين بيانات الاعتماد، وجداول الوصول، وإلغاء بيانات الاعتماد، ويقوم بمزامنة الساعة الزمنية الحقيقية عبر جميع الأقفال المتصلة لضمان طابع زمني متسق.
المتطلبات التنظيمية والامتثالية لقفل الخزانة الإلكتروني مع سجل التدقيق
الدافع الأساسي لاعتماد قفل الخزانة الإلكتروني مع سجل التدقيق هو الامتثال للوائح الفيدرالية والقطاعية التي تفرض التحكم في الوصول القابل للتدقيق للمواد والمعلومات الحساسة. تحدد لوائح إدارة مكافحة المخدرات (DEA) بموجب الباب 21 من قانون اللوائح الفيدرالية الجزء 1300 (21 CFR Part 1300) متطلبات الأمان للمواد الخاضعة للرقابة، بما في ذلك شرط أن تكون جميع مناطق تخزين المواد الخاضعة للرقابة مقفلة وأن يكون الوصول مقتصراً على الموظفين المصرح لهم. بينما لا تفرض اللوائح صراحة أقفالاً إلكترونية مع سجلات تدقيق، فإن إرشادات DEA لمنع تحويل الأدوية ونتائج التفتيش الإداري تؤكد أن سجلات الدخول اليدوية لم تعد تعتبر كافية للمواد الخاضعة للرقابة من الجدول الثاني في البيئات عالية الحجم. يوفر قفل الخزانة الإلكتروني مع سجل التدقيق السجل المستمر والآلي والمقاوم للتلاعب الذي يتوقع محققو DEA رؤيته أثناء التفتيش. تتطلب قاعدة أمان HIPAA، المقننة في 45 CFR Part 164.312، أن تنفذ الكيانات المغطاة آليات أجهزة وبرامج وإجرائية تسجل وتفحص النشاط في أنظمة المعلومات التي تحتوي على معلومات صحية إلكترونية محمية. يتناول قسم الضمانات المادية في 164.310 على وجه التحديد ضوابط الوصول إلى المنشأة، بما في ذلك شرط تنفيذ السياسات والإجراءات التي تحد من الوصول المادي إلى أنظمة المعلومات الإلكترونية والمرافق التي توجد فيها. إن قفل الخزانة الإلكتروني مع سجل التدقيق المثبت على خزائن الأدوية وأدراج ملفات المرضى وخزائن الإمدادات في مرافق الرعاية الصحية يدعم بشكل مباشر الامتثال لهذه المتطلبات من خلال توفير تحديد هوية المستخدم الفريدة، وتسجيل الوصول الآلي، والقدرة على مراجعة سجلات الوصول أثناء التحقيقات في الحوادث الأمنية. تحدد لوائح إدارة الغذاء والدواء (FDA) 21 CFR Part 11 المعايير التي بموجبها تعتبر السجلات الإلكترونية والتوقيعات الإلكترونية جديرة بالثقة وموثوقة ومكافئة للسجلات الورقية. يتطلب الجزء 11 من الأنظمة التي تُنشئ سجلات إلكترونية تنفيذ إجراءات لمنع تزوير السجلات، وضمان دقة السجلات واكتمالها، والحفاظ على سجل تدقيق يلتقط تاريخ ووقت كل إجراء، وهوية الشخص الذي يقوم بالإجراء، والإجراء المنفذ. يجب أن يفي قفل الخزانة الإلكتروني مع سجل التدقيق بهذه المتطلبات لاستخدامه في البيئات الخاضعة لتنظيم FDA مثل تصنيع الأدوية، وتخزين مواد التجارب السريرية، وإدارة مخزون الأجهزة الطبية. يتطلب قانون Sarbanes-Oxley لعام 2002، وخاصة القسم 404، من الإدارة تقييم التقارير عن فعالية الضوابط الداخلية على التقارير المالية. بينما يرتبط SOX عادة بأنظمة تكنولوجيا المعلومات، فإن الأمن المادي للأصول التي تؤثر على البيانات المالية — بما في ذلك أدراج النقود، وخزائن الأوراق المالية، وتخزين الوثائق المالية، ومخزون المواد عالية القيمة — يندرج تحت نطاق الضوابط الداخلية. يوفر قفل الخزانة الإلكتروني مع سجل التدقيق سجلات الوصول القابلة للتحقق التي يستخدمها المدققون الخارجيون لتقييم فعالية ضوابط الوصول المادي. اللائحة العامة لحماية البيانات (GDPR)، على الرغم من أنها ليست لائحة أمريكية، إلا أن لها آثاراً على الشركات الأمريكية التي تتعامل مع البيانات الشخصية لمواطني الاتحاد الأوروبي، ويتطلب شرط المادة 32 اتخاذ تدابير تقنية وتنظيمية مناسبة لضمان أمن البيانات، بما في ذلك ضوابط الوصول المادي لخزائن تخزين البيانات. يتطلب معيار أمن بيانات صناعة بطاقات الدفع (PCI DSS) تخزين بيانات حامل البطاقة في مواقع آمنة مادياً مع ضوابط وصول، ويتناول المتطلب 9 على وجه التحديد الحاجة إلى تقييد الوصول المادي إلى بيانات حامل البطاقة. يوفر قفل الخزانة الإلكتروني مع سجل التدقيق على خزائن المستندات ورفوف الخوادم في بيئات معالجة المدفوعات الوثائق اللازمة لتقييمات الامتثال لـ PCI DSS. يتطلب معيار ISO 27001 للمنظمة الدولية للمعايير لأنظمة إدارة أمن المعلومات أن تنفذ المؤسسات ضوابط أمن مادي تتضمن تسجيل الوصول ومراقبته، ويوفر قفل الخزانة الإلكتروني مع سجل التدقيق الأدلة اللازمة لتدقيقات شهادة ISO 27001.
تكامل SIEM والمراقبة في الوقت الفعلي
تتحقق القوة الحقيقية لقفل الخزانة الإلكتروني مع سجل التدقيق عندما يتم دمجه في منصة إدارة معلومات وأمن الأحداث (SIEM)، مما يحول أحداث الوصول المعزولة للخزائن إلى ذكاء قابل للتنفيذ ضمن النظام البيئي الأمني الأوسع. يتبع التكامل معماریة النشر والاشتراك (publish-subscribe) حيث يقوم القفل أو وحدته التحكمية بتوليد أحداث بتنسيق منظم، مثل Syslog مع تنسيق RFC 5424، وإرسالها إلى جامع SIEM عبر الشبكة. تتضمن حمولة الحدث معرف الجهاز ونوع الحدث والطابع الزمني ومعرف بيانات الاعتماد ورمز النتيجة، وكلها منسقة بطريقة يمكن لمحلل SIEM تفسيرها وتطبيعها إلى تنسيق الأحداث الشائع للمنصة. بروتوكول Syslog هو أكثر طرق التكامل دعماً على نطاق واسع لأنه مدعوم من جميع منصات SIEM تقريباً، بما في ذلك Splunk وIBM QRadar وArcSight وLogRhythm وMicrosoft Sentinel. يتم تكوين البرنامج الثابت للقفل بعنوان IP أو اسم مضيف جامع SIEM ورقم منفذ UDP أو TCP لرسائل Syslog. يتم إرسال كل حدث كرسالة Syslog منفصلة مع رمز مرفق 16 (استخدام محلي 0) ومستوى شدة يتوافق مع نوع الحدث: إعلامي لأحداث الوصول العادية، وتحذيري لأحداث رفض الوصول، وخطأ لأخطاء النظام، وحرج لأحداث العبث أو الدخول القسري. تستهلك منصة SIEM هذه الرسائل، وتحللها إلى حقول منظمة، وتربطها بأحداث من مصادر بيانات أمنية أخرى. على سبيل المثال، يمكن ربط حدث وصول إلى خزانة مع بيانات نظام إدارة الفيديو لاسترداد لقطات الفيديو للشخص الذي يصل إلى الخزانة في ذلك الوقت المحدد. يمكن لـ SIEM أيضاً ربط أحداث الوصول إلى الخزانة مع أحداث نظام الوصول بالبطاقات للتحقق من أن الشخص الذي دخل إلى الخزانة كان موجوداً فعلياً في المبنى في ذلك الوقت. يمكن تكوين قواعد ربط مخصصة لإنشاء تنبيهات لسيناريوهات محددة، مثل وصول مستخدم إلى خزانة مواد خاضعة للرقابة خارج نوبة عملها المجدولة، أو محاولات وصول فاشلة متعددة على نفس الخزانة خلال فترة زمنية قصيرة، أو الوصول إلى خزانة يجب أن تكون فارغة أو مقفلة للمخزون، أو حدث وصول على خزانة تم الإبلاغ عنها كعبث. يتيح تكامل SIEM أيضاً إعداد تقارير الامتثال الآلي، حيث يقوم النظام بإنشاء تقارير تلخص نشاط الوصول إلى الخزانة لفترات زمنية أو مستخدمين أو خزائن محددة، بتنسيق يتطلبه جهات تنظيمية معينة. تعني قدرة المراقبة في الوقت الفعلي أن موظفي الأمن يتلقون إشعاراً فورياً بالأحداث الحرجة، مثل كشف العبث أو الدخول القسري، من خلال نظام التنبيه والإشعار الخاص بـ SIEM، والذي يمكنه إرسال رسائل SMS أو تنبيهات البريد الإلكتروني أو إشعارات الدفع إلى الأجهزة المحمولة. يمكن أن يتضمن التنبيه معلومات سياقية مثل موقع الخزانة ونوع الحدث ووقت الحدث ورابط إلى لقطات الفيديو ذات الصلة. يدعم التكامل أيضاً إجراءات الاستجابة الآلية، مثل قفل جميع الخزائن في منطقة معينة عند اكتشاف حدث عبث على أي خزانة، أو تشغيل إعداد مسبق لكاميرا CCTV للتوجيه إلى الخزانة المتأثرة، أو إرسال موظفي الأمن إلى الموقع. يسمح الاتصال ثنائي الاتجاه بين SIEM ونظام القفل لمشغلي الأمن بقفل أو فتح الخزائن عن بعد من وحدة تحكم SIEM، أو تقييد الوصول مؤقتاً إلى بيانات اعتماد محددة، أو وضع الخزانة في وضع الإغلاق أثناء حادثة أمنية نشطة. تصبح بيانات سجل التدقيق من قفل الخزانة الإلكتروني مع سجل التدقيق جزءاً من التخزين طويل الأجل لـ SIEM، مما يوفر بيانات تاريخية لتحليل الاتجاهات والتحقيقات الجنائية وتدقيقات الامتثال.
كشف العبث وتسجيل الإكراه
تمتد القدرات الأمنية لقفل الخزانة الإلكتروني مع سجل التدقيق إلى ما هو أبعد من تسجيل الوصول الروتيني لتشمل ميزات متطورة لكشف العبث وإشارات الإكراه الضرورية للبيئات عالية الأمان. يستخدم نظام كشف العبث تقنيات استشعار متعددة لكشف الهجمات المادية غير المصرح بها على القفل أو الخزانة. مفتاح عبث الغلاف هو مفتاح صغير أو مفتاح قصب مغناطيسي يكتشف متى تتم إزالة غطاء القفل من سطح الخزانة. إذا حاول مهاجم فك القفل من الخزانة أو نزعه باستخدام عتلة، يغير المفتاح حالته، مما يؤدي إلى حدث عبث يتم تسجيله فوراً في سجل التدقيق. يكتشف مستشعر موضع المزلاج ما إذا كان مسمار القفل أو المزلاج في وضع ممتد أو متراجع. إذا تم فتح المزلاج بالقوة دون بيانات اعتماد صالحة — على سبيل المثال، عن طريق إدخال بطاقة ائتمان بين المزلاج ولوحة الصدم — يكتشف المستشعر الشذوذ ويسجل حدث دخول قسري. يكتشف مستشعر موضع الباب ما إذا كان باب الخزانة مفتوحاً أم مغلقاً، مما يتيح للنظام اكتشاف الحالات التي يترك فيها الباب مفتوحاً بعد الوصول، مما قد يشير إلى أن المستخدم مشتت، أو أن الخزانة قد تم اختراقها، أو أن المخزون يتم إزالته على مدى فترة طويلة. يكتشف مستشعر الصدم أو مقياس التسارع أحداث التأثير مثل ضربات المطرقة أو الحفر أو النشر، ويسجلها كأحداث عبث بمستوى شدة يعتمد على شدة التأثير. يعمل كشف العبث الإلكتروني بالتوازي مع أدلة العبث الميكانيكية، مثل مسامير الكسر التي تترك ضرراً مرئياً عند إزالة القفل، وأختام إثبات العبث التي تظهر دليلاً على محاولة الوصول. تعالج ميزة تسجيل الإكراه السيناريو الذي يُجبر فيه المستخدم على فتح خزانة تحت التهديد. يمكن للمستخدم إدخال رمز إكراه — رمز PIN محدد يختلف عن رمزه العادي — أو تقديم بيانات اعتماد إكراه تصادق على المستخدم وتفتح الخزانة بينما تشغل في نفس الوقت إنذاراً صامتاً. يتم تسجيل حدث الإكراه في سجل التدقيق مع علامة خاصة تشير إلى الإكراه، لكن إدخال السجل يبدو مماثلاً لحدث وصول عادي على الشاشة المحلية، مما يمنع المهاجم من معرفة أنه تم تشغيل إنذار. يتم إرسال الإنذار الصامت إلى SIEM أو محطة المراقبة الأمنية، حيث يبدأ بروتوكول استجابة محدد مسبقاً، والذي قد يشمل إرسال موظفي الأمن إلى الموقع، أو تفعيل تسجيل CCTV عند الخزانة، أو قفل جميع الخزائن الأخرى في المنشأة، أو إخطار سلطات إنفاذ القانون. يتم تنفيذ قدرة الإكراه من خلال نظام إدارة بيانات الاعتماد، حيث يمكن تعيين بيانات اعتماد أساسية وبيانات اعتماد إكراه لكل مستخدم. يمكن أن تكون بيانات اعتماد الإكراه رمز PIN محدد يختلف برقم واحد عن الرمز الأساسي، أو بطاقة RFID محددة م designated كبطاقة إكراه، أو إصبع بيومتري محدد مسجل كإصبع إكراه. يدعم النظام أيضاً كلمة أو عبارة إكراه للأنظمة المصادق عليها بالصوت، على الرغم من أن هذا أقل شيوعاً في تطبيقات أقفال الخزائن. يمكن تكوين إنذار الإكراه للاستجابة الصامتة أو المسموعة، اعتماداً على سياسة الأمن في المنشأة وطبيعة التهديد. يتم تخزين أحداث العبث والإكراه في سجل التدقيق بنفس مستوى الحماية التشفيرية لأحداث الوصول العادية، مما يضمن أن السجلات مقبولة كدليل في الإجراءات القانونية. يتضمن سجل التدقيق نوع العبث، والمستشعر الذي أثار الحدث، والطابع الزمني، ومدة حدث العبث، مما يوفر سجلاً جنائياً كاملاً للهجوم.
مزامنة الوقت عبر شبكة التحكم في الوصول
تعتمد دقة سجل التدقيق بالكامل على دقة الطوابع الزمنية، ويتطلب قفل الخزانة الإلكتروني مع سجل التدقيق مزامنة زمنية قوية لضمان تسجيل جميع الأحداث بمرجع زمني متسق ودقيق. تحافظ الساعة الزمنية الحقيقية في كل قفل على الوقت بشكل مستقل باستخدام مذبذب بلوري معوض بدرجة حرارة (TCXO)، لكن هذه المذبذبات تنحرف بمرور الوقت بسبب تغيرات درجة الحرارة، وتقدم عمر المكونات، وتقلبات إمداد الطاقة. ينحرف TCXO النموذجي بمقدار دقيقة إلى دقيقتين سنوياً في ظل ظروف التشغيل العادية، لكن الانحراف يمكن أن يصل إلى خمس دقائق سنوياً في البيئات ذات التقلبات الواسعة في درجة الحرارة. بينما قد يكون هذا المستوى من الدقة مقبولاً لقفل مستقل يتم تدقيقه بشكل غير متكرر، فإنه يصبح مشكلة في البيئات المتصلة بالشبكة حيث يجب ربط الأحداث من أقفال متعددة وترتيبها زمنياً. تتحقق مزامنة الوقت من خلال إحدى الآليات العديدة حسب اتصال القفل. بروتوكول وقت الشبكة (NTP) هو أكثر طرق المزامنة شيوعاً للأقفال ذات اتصال Ethernet أو Wi-Fi. يتم تكوين البرنامج الثابت للقفل بعنوان IP أو اسم مضيف خادم NTP، وهو عادة خادم وقت محلي على شبكة المنشأة أو خادم NTP عام مثل أحد خوادم NIST أو Microsoft. يقوم القفل بمزامنة ساعته على فترات قابلة للتكوين، عادة كل 15 دقيقة إلى كل ساعة، ويتم تسجيل حدث المزامنة في سجل التدقيق مع إزاحة الوقت قبل وبعد المزامنة. يستخدم عميل NTP في القفل نسخة مبسطة من بروتوكول NTP تقوم بضبط الساعة تدريجياً بدلاً من القفز بها، لتجنب انقطاع الوقت الذي قد يخلق فجوات أو تداخلات في سجل التدقيق. بالنسبة للأقفال المتصلة عبر RS-485 أو Zigbee بوحدة تحكم مركزية، تعمل وحدة التحكم كمصدر للوقت وتقوم بمزامنة الأقفال على فترات منتظمة. تقوم وحدة التحكم نفسها بالمزامنة مع خادم NTP، وبالتالي تحافظ شبكة الأقفال بأكملها على أساس زمني مشترك. يتم تسجيل أحداث مزامنة الوقت في سجل التدقيق لكل قفل، مما يوفر سجلاً لدقة الوقت على مدى عمر الجهاز. بالنسبة للأقفال غير المتصلة باستمرار بالشبكة، يمكن إجراء مزامنة الوقت يدوياً أثناء عملية تصدير الأحداث. عندما يقوم ضابط الأمن بتوصيل محرك أقراص USB لتصدير سجل التدقيق، يمكن لبرنامج التصدير أيضاً تحديث ساعة القفل. يتم تسجيل حدث المزامنة اليدوي في سجل التدقيق، مما يخلق سلسلة حضانة لدقة الوقت. تدعم بعض النماذج المتقدمة مزامنة الوقت المستندة إلى GPS للتركيبات في المواقع النائية حيث لا يتوفر اتصال بالشبكة. يوفر مستقبل GPS دقة زمنية في حدود ميكروثانية واحدة من التوقيت العالمي المنسق (UTC)، مما يضمن أن سجل التدقيق دقيق وفقاً لأعلى معيار ممكن. تتضمن آلية مزامنة الوقت أيضاً ساعة مدعومة ببطارية تحافظ على الوقت أثناء انقطاع التيار الكهربائي. بطارية الاحتياطي عادة ما تكون خلية عملة أو مكثف فائق يوفر الطاقة للساعة لمدة 30 يوماً إلى 10 سنوات حسب التصميم. عندما يتم استعادة الطاقة الرئيسية، تستمر الساعة في العمل دون انقطاع، وإذا تم استنفاد بطارية الاحتياطي، يسجل القفل حدث فقدان الوقت في سجل التدقيق ويتطلب ضبط الوقت يدوياً قبل أن يستأنف التشغيل العادي.
سيناريوهات النشر في بيئات الرعاية الصحية والصيدليات
التطبيق الأكثر طلباً لقفل الخزانة الإلكتروني مع سجل التدقيق هو في بيئات الرعاية الصحية والصيدليات، حيث يشكل الجمع بين المواد الخاضعة للرقابة وسلامة المرضى والامتثال التنظيمي متطلباً فريداً للتحكم في الوصول. تدير صيدليات المستشفيات آلاف الجرعات من المواد الخاضعة للرقابة من الجدول الثاني إلى الخامس، وتطلب إدارة مكافحة المخدرات (DEA) سجل تدقيق كامل لكل جرعة من الاستلام إلى الإدارة إلى التخلص من النفايات. يوفر قفل الخزانة الإلكتروني مع سجل التدقيق على خزائن تخزين المواد الخاضعة للرقابة في الصيدلية خط الدفاع الأول، مسجلاً كل حدث وصول مع معرف بيانات اعتماد الصيدلي ووقت الوصول ونتيجة محاولة الوصول. يكمل سجل التدقيق من قفل الخزانة سجلات خزانة الصرف الآلي، مما يوفر طبقة أمن مادية توثق من دخل منطقة التخزين ومتى. في صيدلية المستشفى، يتم نشر قفل الخزانة الإلكتروني مع سجل التدقيق عادة على الخزنة الرئيسية للمخدرات، وخزانة الجدول الثاني، وصندوق الطوارئ للأدوية، وصندوق إرجاع المواد الخاضعة للرقابة. لكل موقع ملف وصول مختلف: الخزنة الرئيسية للمخدرات لا يدخلها إلا مدير الصيدلية والصيادلة المصرح لهم، ويتم الوصول إلى خزانة الجدول الثاني أثناء صرف الأدوية وجرد المخزون، ويتم الوصول إلى صندوق الطوارئ أثناء أحداث الكود الأزرق (الإنعاش)، ويتم الوصول إلى صندوق الإرجاع عند إرجاع الأدوية منتهية الصلاحية أو غير المستخدمة. يوفر سجل التدقيق من كل موقع صورة كاملة لسير عمل التعامل مع المواد الخاضعة للرقابة، ويتيح تكامل SIEM الربط بين أحداث الوصول إلى الخزانة وسجلات نظام الصرف الآلي ولقطات المراقبة بالفيديو. تتم معالجة متطلبات قاعدة أمان HIPAA من خلال تحديد هوية المستخدم الفريدة التي يوفرها نظام بيانات الاعتماد، وتسجيل الوصول التلقائي الذي يوفره سجل التدقيق، والقدرة على مراجعة سجلات الوصول أثناء التحقيقات في الحوادث الأمنية. يتم تحقيق الامتثال للائحة 21 CFR Part 11 من خلال الحماية التشفيرية لسجلات التدقيق، وعدم قدرة المستخدمين على تعديل أو حذف السجلات، والمزامنة الزمنية الآمنة. يمتد النشر في وحدات التمريض ومناطق رعاية المرضى ليشمل قفل الخزانة الإلكتروني مع سجل التدقيق على خزائن تخزين الأدوية، وصناديق المخدرات، وعربات الطوارئ. يتم الوصول إلى هذه المواقع عادة من قبل العديد من الممرضين والأطباء على مدار اليوم، ويوفر سجل التدقيق سجلاً لمن وصل إلى أي أدوية وفي أي وقت. يستخدم سجل التدقيق لتسوية إدارة الأدوية، وكشف التحويل، والامتثال التنظيمي. يدعم النظام تعيين بيانات اعتماد مؤقتة للممرضين المتجولين والأطباء البديلين وغيرهم من الموظفين المؤقتين، مع انتهاء صلاحية بيانات الاعتماد المؤقتة تلقائياً بعد فترة زمنية قابلة للتكوين. يمكن أيضاً تكوين القفل بجداول وصول تقيد الوصول إلى بيانات اعتماد محددة خلال فترات زمنية محددة، مثل تقييد الوصول إلى خزانة المواد الخاضعة للرقابة لصيدلي المناوبة الليلية. يتبع النشر في الصيدليات الخارجية وصيدليات التجزئة نمطاً مشابهاً، حيث يتم تركيب قفل الخزانة الإلكتروني مع سجل التدقيق على خزانة تخزين المواد الخاضعة للرقابة، ودرج النقود، ومنطقة تخزين المخزون. يوفر سجل التدقيق الوثائق اللازمة لتفقد DEA، وتدقيقات مجالس الصيدلة بالولاية، ومراجعات الامتثال الداخلية. يدعم النظام أيضاً متطلبات الملء الجزئي للمواد الخاضعة للرقابة، حيث يمكن للصيدلي الوصول إلى الخزانة عدة مرات خلال اليوم لملء الوصفات الطبية الجزئية، مع تسجيل كل حدث وصول في سجل التدقيق.
النشر في إدارة الأسلحة النارية والأدلة والنقد
تشترك متطلبات تأمين الأسلحة النارية والأدلة والنقد في خيط مشترك: يجب تسجيل كل وصول، ويجب تحديد هوية كل مستخدم، ويجب أن يكون سجل التدقيق مقاومًا للتلاعب. يوفر قفل الخزانة الإلكتروني مع سجل التدقيق المنشور في هذه البيئات نفس فوائد الامتثال والأمان التي يقدمها في الرعاية الصحية، مع التكيف مع المتطلبات التنظيمية والتشغيلية المحددة لكل مجال. في تخزين الأسلحة النارية، تطلب مكتب الكحول والتبغ والأسلحة النارية والمتفجرات (ATF) من حاملي تراخيص الأسلحة الفيدرالية تأمين مخزونهم بطريقة تمنع الوصول غير المصرح به، وعلى الرغم من أن اللوائح المحددة لا تفرض أقفالاً إلكترونية مع سجلات تدقيق، فإن إرشادات التفتيش الامتثالي لـ ATF توضح أن نظام التخزين الآمن مع تسجيل الوصول هو المعيار المتوقع للتجار ذوي المبيعات العالية أو مشاكل الامتثال المتكررة. يوفر قفل الخزانة الإلكتروني مع سجل التدقيق على خزانة عرض الأسلحة النارية، وخزانة التخزين الخلفية، ومنضدة عمل صانع الأسلحة سجلاً كاملاً لكل سلاح ناري يتم إخراجه أو إعادته إلى التخزين. يتضمن سجل التدقيق معرف بيانات اعتماد مندوب المبيعات، ووقت الوصول، ومدة الوصول، مما يمكن مدير المتجر من مطابقة سجل التدقيق مع سجلات الاستحواذ والتصرف المطلوبة بموجب نموذج ATF 4473. تعتبر ميزات كشف العبث مهمة بشكل خاص لتخزين الأسلحة النارية، حيث يمكن أن تؤدي محاولة الدخول القسري إلى فقدان العشرات من الأسلحة. يؤدي تنبيه العبث إلى إخطار فوري لمدير المتجر وجهات إنفاذ القانون المحلية، ويوفر سجل التدقيق سجلاً جنائياً لمحاولة الاقتحام. تعتبر ميزة رمز الإكراه ذات أهمية حاسمة لتجار الأسلحة النارية، حيث يمثل خطر السرقة المسلحة مصدر قلق حقيقي. يمكن للموظف إدخال رمز إكراه يفتح الخزانة بينما ينبه سلطات إنفاذ القانون بصمت، ويسجل سجل التدقيق حدث الإكراه دون تنبيه المهاجم. في تخزين الأدلة، تفرض متطلبات سلسلة الحضانة تتبع كل قطعة دليل من الجمع عبر التخزين إلى العرض في المحكمة. يوفر قفل الخزانة الإلكتروني مع سجل التدقيق على خزانة تخزين الأدلة، وخزانة أدلة المخدرات، وخزانة أدلة الأسلحة النارية، وغرفة الممتلكات سجلاً آلياً لسلسلة الحضانة أكثر موثوقية من سجلات الأدلة اليدوية. يسجل سجل التدقيق كل حدث وصول، بما في ذلك معرف بيانات اعتماد فني الأدلة، ووقت الوصول، ومدة الوصول. يدعم النظام التخزين المقسم حيث يتم تخزين كل عنصر دليل في حجرة مقفلة منفصلة، ويوفر قفل الخزانة الإلكتروني مع سجل التدقيق على كل حجرة سجل تدقيق دقيق لكل عنصر دليل فردي. سجل التدقيق مقبول في المحكمة كسجل تجاري، وتضمن الحماية التشفيرية عدم الطعن في السجلات على أنها مزورة أو معدلة. في إدارة النقد، تمتد متطلبات قانون Sarbanes-Oxley للضوابط الداخلية على التقارير المالية إلى الأمن المادي للنقد، ويوفر قفل الخزانة الإلكتروني مع سجل التدقيق على درج النقود والخزنة وخزنة النقد الوثائق اللازمة لتدقيقات الامتثال لـ SOX. يسجل سجل التدقيق كل حدث وصول نقدي، بما في ذلك معرف بيانات اعتماد أمين الصندوق، ووقت الوصول، ومدة الوصول. يدعم النظام الوصول بسلطة مزدوجة، حيث يجب على مستخدمين مصرح لهم تقديم بيانات اعتمادهم خلال نافذة زمنية قابلة للتكوين للوصول إلى خزنة النقد. يتم تسجيل شرط السلطة المزدوجة في سجل التدقيق مع معرفي بيانات الاعتماد، مما يوفر سجلاً كاملاً لحدث الوصول. يستخدم سجل التدقيق لتسوية النقد، والتحقيق في السرقة الداخلية، وإعداد تقارير الامتثال التنظيمي.
النشر في مراكز البيانات وغرف الخوادم
ركز الأمن المادي لمراكز البيانات تقليدياً على التحكم في الوصول المحيطي، مع قارئات البطاقات عند مدخل مركز البيانات والماسحات البيومترية عند باب غرفة الخادم. ومع ذلك، فإن صعود التهديدات الداخلية، وزيادة قيمة البيانات، ومتطلبات أطر الامتثال مثل SOC 2 وISO 27001 وPCI DSS دفعت الطلب على التحكم في الوصول على مستوى الخزانة الحبيبي. يوفر قفل الخزانة الإلكتروني مع سجل التدقيق على رفوف الخوادم الفردية وخزائن الشبكة والحاويات التخزينية تسجيل وصول لكل خزانة مطلوب لاستراتيجية أمن مادي متعددة الطبقات. يمثل سيناريو نشر مركز البيانات تحديات فريدة يجب على قفل الخزانة الإلكتروني مع سجل التدقيق معالجتها. يمكن أن تتداخل البيئة الكهرومغناطيسية في مركز البيانات مع الاتصالات اللاسلكية، لذلك يجب وضع أقفال Wi-Fi وZigbee بعناية للحفاظ على اتصال موثوق. يمكن للهيكل المعدني الكثيف لرفوف الخوادم تخفيف الإشارات اللاسلكية، ويمكن أن يؤدي التداخل الكهرومغناطيسي من الخوادم ومعدات الشبكات إلى إدخال ضوضاء تقلل من موثوقية الاتصال. غالباً ما يُفضل الاتصال السلكي RS-485 في بيئات مركز البيانات لأنه محصن ضد التداخل الكهرومغناطيسي ويوفر اتصالاً موثوقاً على مسافات الكابلات الطويلة المطلوبة في مراكز البيانات الكبيرة. يجب أن يكون البرنامج الثابت للقفل متوافقاً مع نظام التحكم في الوصول لمركز البيانات، والذي عادة ما يكون نظاماً احترافياً مثل Lenel أو Genetec أو AMAG أو Software House. يتم تحقيق التكامل من خلال SIEM أو عبر اتصال API مباشر بين برنامج إدارة القفل ونظام التحكم في الوصول. يوفر سجل التدقيق من قفل الخزانة الإلكتروني مع سجل التدقيق على مستوى الرف سجلاً لوصول كل فني إلى كل رف، بما في ذلك وقت الوصول ومدة الوصول وبيانات الاعتماد المستخدمة. تُستخدم هذه البيانات لإعداد تقارير الامتثال والتحقيق في الحوادث الأمنية والتحليل التشغيلي. تشمل متطلبات الامتثال لمراكز البيانات SOC 2 Type II، الذي يطلب من مؤسسة الخدمة تنفيذ ضوابط تضمن أمان البيانات وتوفرها وسلامة المعالجة وسريتها وخصوصية بيانات العميل. تشمل ضوابط الأمن المادي المطلوبة بموجب SOC 2 تسجيل الوصول، ويوفر سجل التدقيق من قفل الخزانة الإلكتروني مع سجل التدقيق الأدلة اللازمة لمدققي SOC 2. يتطلب المتطلبان 9 و10 من PCI DSS أن تكون بيئات بيانات حامل البطاقة آمنة مادياً وأن يتم تسجيل ومراقبة الوصول إلى تلك البيئات. يوفر قفل الخزانة الإلكتروني مع سجل التدقيق على رف الخادم الذي يحتوي على بيئة بيانات حامل البطاقة تسجيل الوصول المادي المطلوب بموجب PCI DSS. تتطلب ضوابط الأمن المادي في ISO 27001 Annex A.11 من المؤسسات تنفيذ حواجز أمن مادي وضوابط وصول ومراقبة. يوفر قفل الخزانة الإلكتروني مع سجل التدقيق على خزائن الخوادم مراقبة الوصول وتسجيله المطلوب لشهادة ISO 27001. يستفيد نشر مركز البيانات أيضاً من قدرات المراقبة البيئية لبعض نماذج قفل الخزانة الإلكتروني مع سجل التدقيق. تتضمن هذه النماذج مستشعرات درجة الحرارة والرطوبة وتدفق الهواء التي تسجل الظروف البيئية في سجل التدقيق، مما يوفر سجلاً للظروف البيئية في وقت كل حدث وصول. تُستخدم البيانات البيئية لإعداد تقارير الامتثال والتحقيق في أعطال المعدات التي قد تكون مرتبطة بالظروف البيئية.
كيفية اختيار قفل الخزانة
غير متأكد أي مستشعر يناسب مشروعك؟
تحدث مع مهندسي تطبيق الموجات المليمترية لدينا للحصول على استشارة مجانية.
ابحث عن مستشعر الحضور المناسب لمشروع فندقك
قارن بين 3 بروتوكولات، راجع دراسات حالة الفنادق، وحمّل دليل التركيب
منتجات ذات صلة
3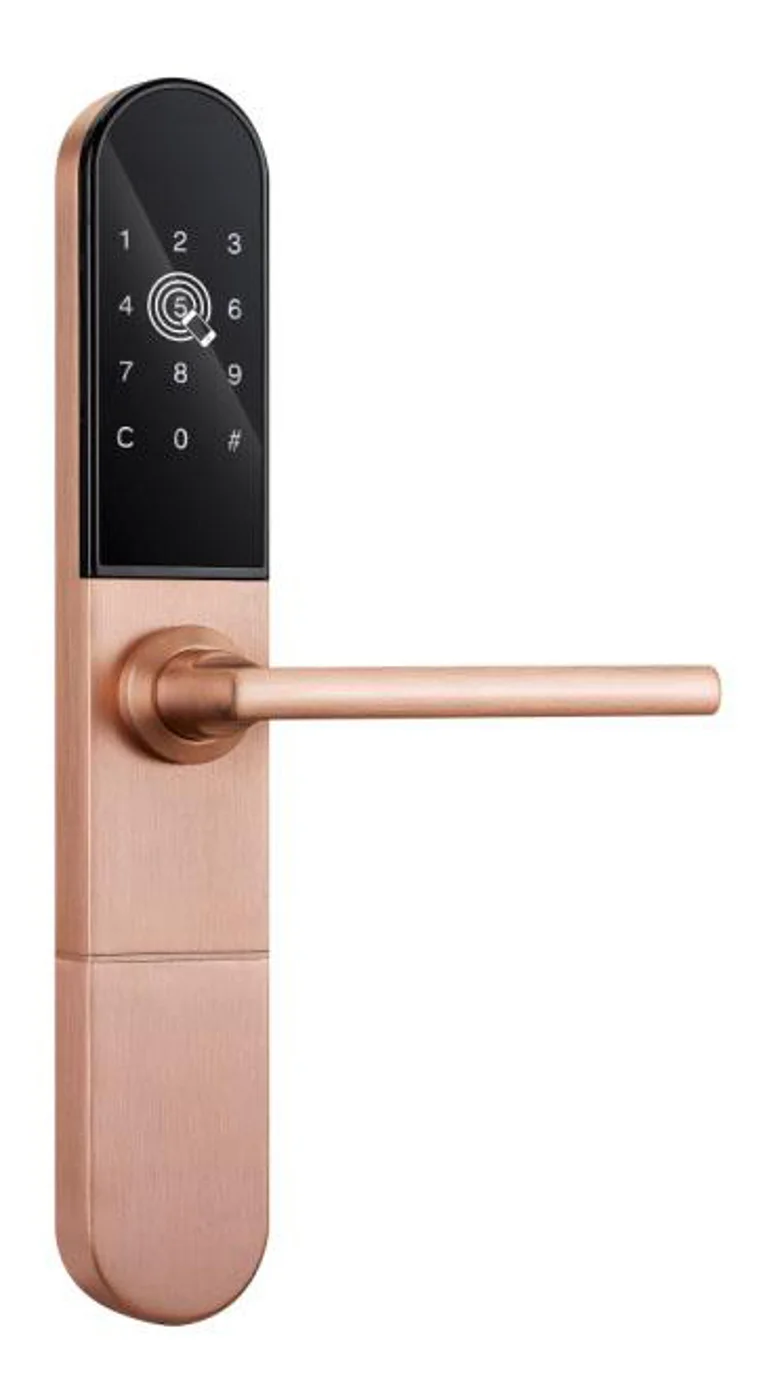
قفل خزانة ذكي — لوحة تحكم متعددة المواقع
قفل خزانة ذكي يُدار عبر التطبيق لمكاتب وشحنات متعددة المواقع. لوحة تحكم BLE، سجل تدقيق، فتح عن بعد، بدون خادم لكل قفل. هيكل فائق الجودة.
تشير هذه الصفحة بالفعل إليه كمرجع تالٍ موصى به.
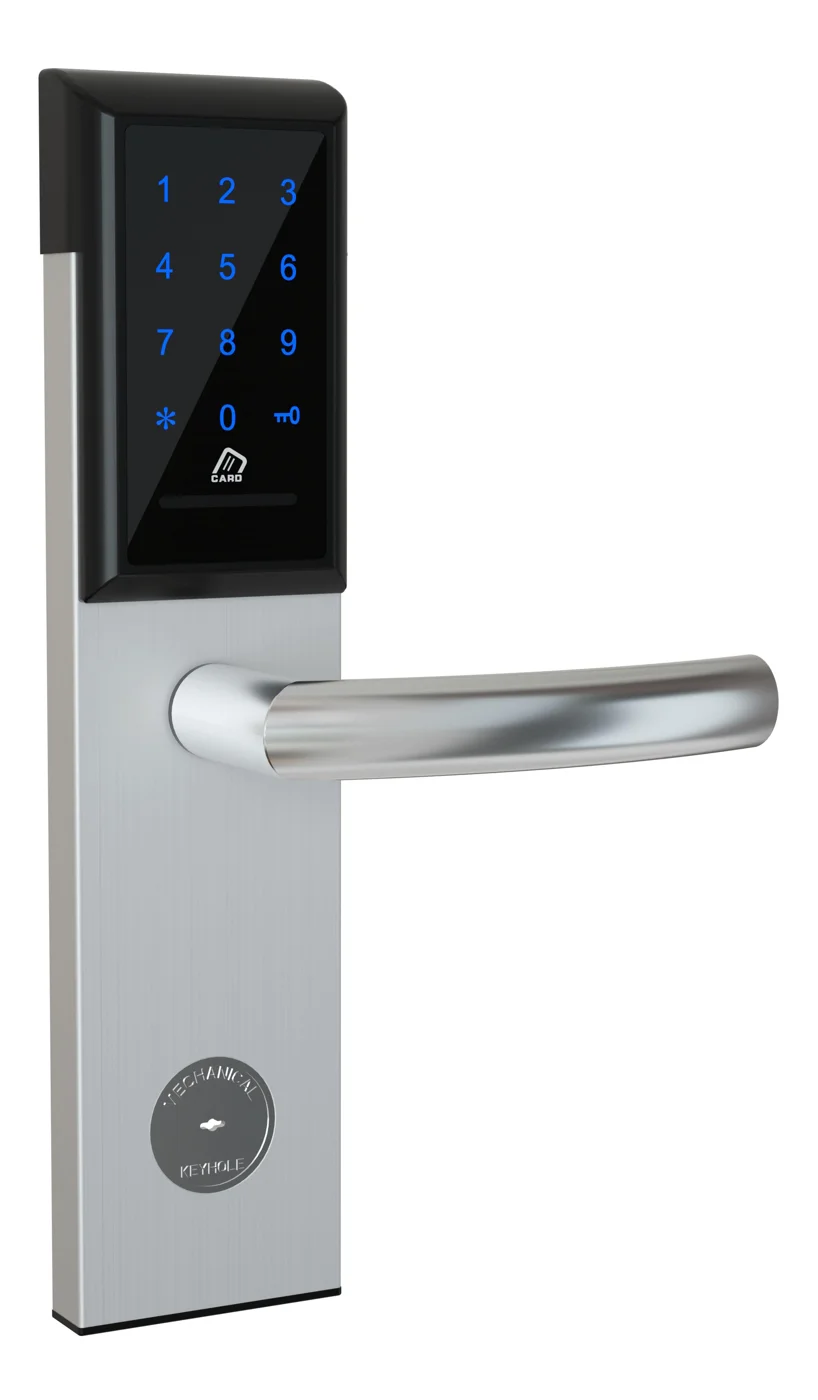
قفل خزانة مكتب — PIN + بطاقة للأرشيف والدرج
قفل خزانة مكتب غير متصل بشبكة PIN + بطاقة لخزائن الملفات والدرج. يعمل بالبطارية، تركيب في 5 دقائق، بدون WiFi أو إدارة مفاتيح. معتمد CE/FCC/RoHS.
تشير هذه الصفحة بالفعل إليه كمرجع تالٍ موصى به.
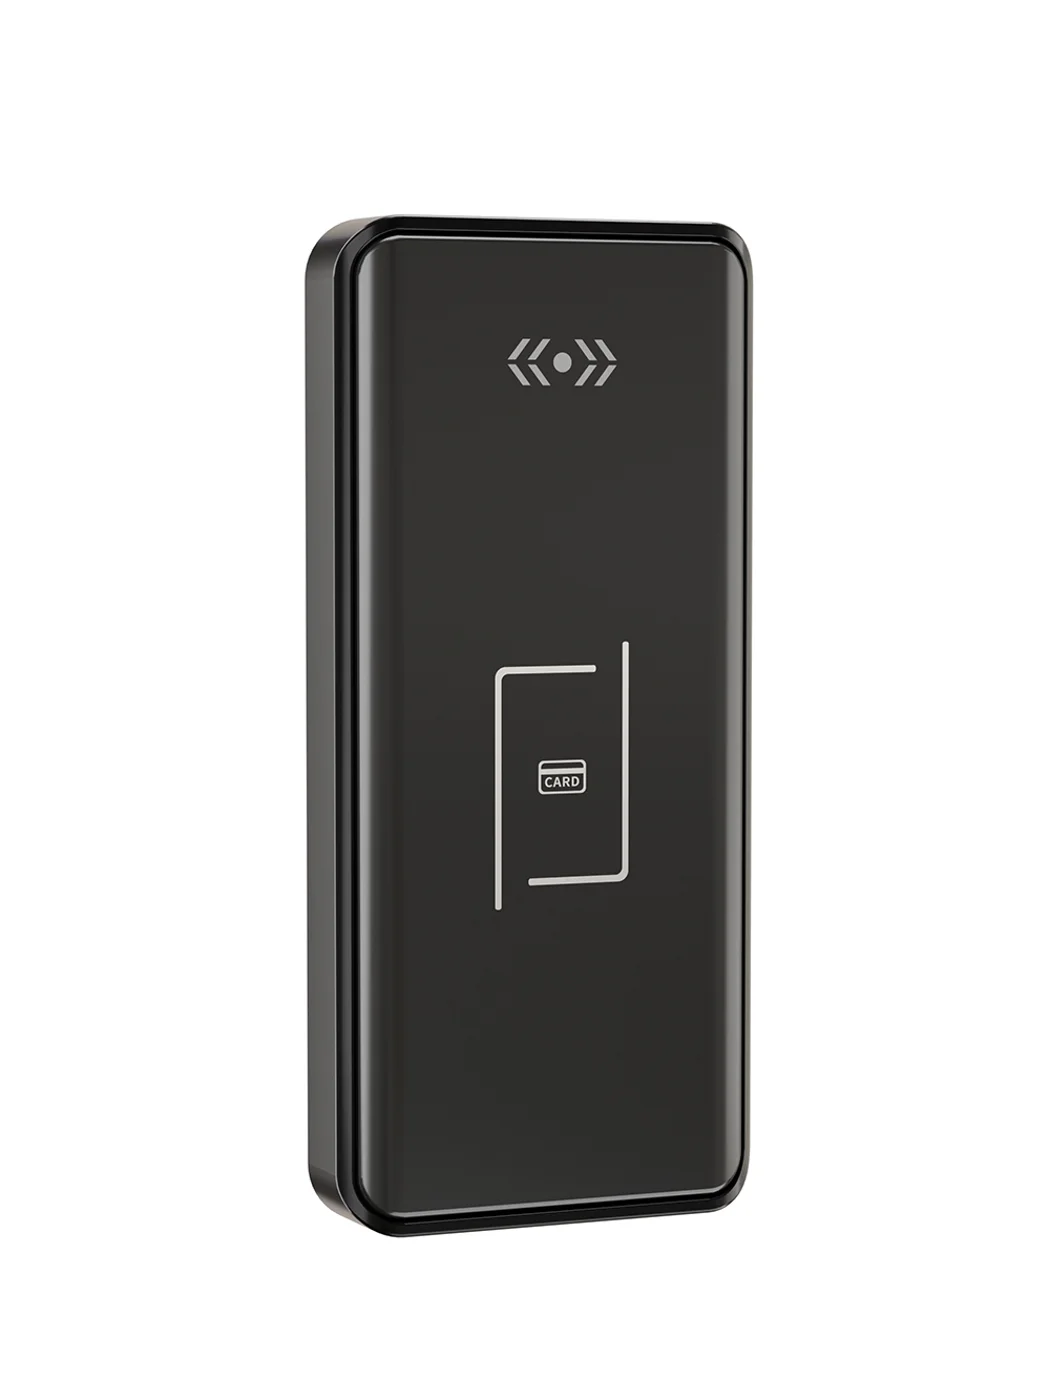
قفل خزانة الجيم — بطاقة دون اتصال، لا يحتاج واي فاي
قفل خزانة جيم يعمل بالبطاقة دون اتصال لمرافق اللياقة والسباحة. بطاقة MIFARE، طاقة بطارية، تركيب خلال 5 دقائق، بدون واي فاي أو خادم. هيكل سبيكة زنك، معتمد CE/FCC/RoHS.
تشير هذه الصفحة بالفعل إليه كمرجع تالٍ موصى به.
مقالات المدونة ذات الصلة
3
سعر قفل الخزانة الإلكترونية: دليل كامل لعوامل التكلفة والمستويات والتفاوض مع الموردين
افهم العوامل التي تحدد سعر قفل الخزانة الإلكترونية — من أنواع بيانات الاعتماد والمواد إلى خصومات الكميات وتكاليف التطوير والشحن والتكلفة الإجمالية للملكية على مدى 5 سنوات. دليل أسعار شامل مع جداول.
إنه يدعم نفس سياق المنتج: قفل خزانة ذكي — لوحة تحكم متعددة المواقع, قفل خزانة مكتب — PIN + بطاقة للأرشيف والدرج, قفل خزانة الجيم — بطاقة دون اتصال، لا يحتاج واي فاي.
قفل الخزانة الإلكتروني: الدليل الكامل لأمن الخزائن بدون مفاتيح 2026
اكتشف كيف يعمل قفل الخزانة الإلكتروني، من نماذج RFID إلى القياسات الحيوية، مع نصائح الشراء والمواصفات والمقارنات للصالات الرياضية والمكاتب والمدارس.
إنه يدعم نفس سياق المنتج: قفل خزانة الجيم — بطاقة دون اتصال، لا يحتاج واي فاي.
القفل الإلكتروني للأثاث: الدليل الكامل لأمان الخزائن المزودة بالطاقة
يؤمن القفل الإلكتروني للأثاث الخزائن والأدراج ووحدات التخزين باستخدام RFID أو BLE أو رمز PIN أو القياسات الحيوية، ليحل محل المفاتيح بإدارة رقمية قابلة للتدقيق. دليل شامل.
إنه يدعم نفس سياق المنتج: قفل خزانة مكتب — PIN + بطاقة للأرشيف والدرج.
حدد مشروع فندقك مع مهندسينا
أخبرنا بعدد الغرف ونوع السقف والبروتوكول المفضل. سنعود إليك بخطة عينات وعرض سعر خلال 24 ساعة عمل.
- انتقل من الإرشادات العامة إلى نقاش حول المنتج أو التطبيق.
- استخدم RFQ عندما يحتاج التسعير أو الرسومات أو MOQ أو توقيت الإطلاق إلى هيكلة.
- أبقِ مسار اتصال مباشر ظاهرًا للتوضيحات السريعة والتسليم.